
 completetech-security/node-cve-2026-56850-check
Verificatore offline di evidenze Node.js per CVE-2026-56850: collisione dell'identità client PFX dell'agente HTTPS. Python in file singolo; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore offline di evidenze per CVE-2026-56850 — Node.js: collisione dell'identità client PFX dell'HTTPS Agent. Confronta le versioni del runtime Node.js dichiarate da un operatore con le release corrette indicate nell'advisor di sicurezza di Node.js e scrive il risultato in CSV, JSON o HTML senza script.
Il verificatore è un singolo file Python 3.10+ che utilizza solo la libreria standard, quindi l'eseguibile può essere copiato ed eseguito autonomamente.
Questo verificatore effettua il triage delle evidenze di versione. Non valuta un sistema in produzione.
unknown.exploitability: not_tested. Nessun risultato stabilisce che la vulnerabilità sia raggiungibile o sfruttata.Usalo solo con inventari che sei autorizzato a valutare.
La CI esegue gli unit test e --help su Python 3.10 e 3.14 su Ubuntu e Windows.
# Assess one runtime version and print JSON
python node_cve_2026_56850_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56850_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_56850_check.py --csv-list inventory.csv --fail-on-finding
Esegui python node_cve_2026_56850_check.py --help per l'elenco delle opzioni, oppure python -m unittest -v per eseguire la suite di test locale.
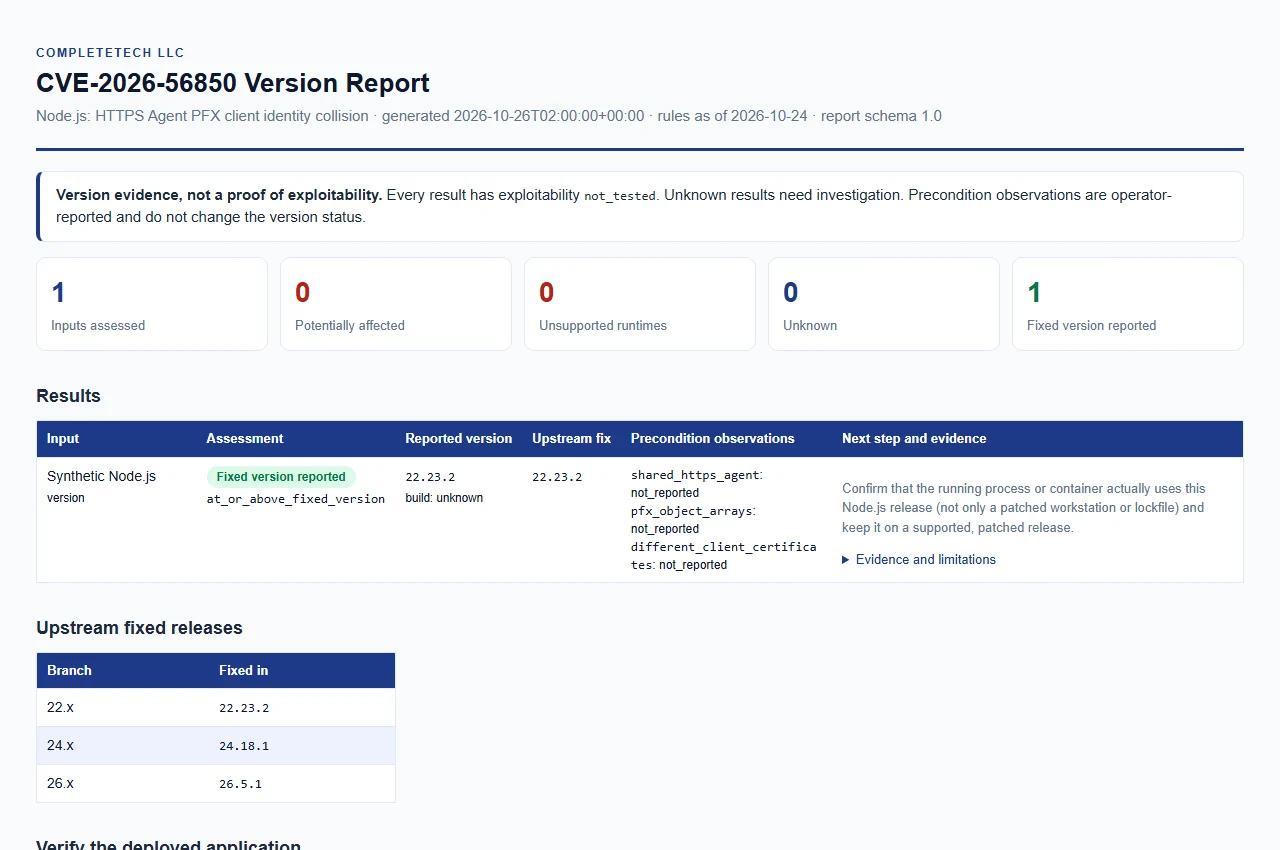
Apri il report di esempio sintetico. Solo dati di esempio; questa non è una valutazione reale.
Non è prevista alcuna scansione automatica della macchina corrente. Fornisci una versione esatta ottenuta dal processo distribuito, quindi scegli una sorgente di input e un formato di output.
Puoi combinare qualsiasi di queste in un'unica esecuzione; tutti i risultati confluiscono in un unico report.
| Opzione | Input |
|---|---|
--version VERSION (alias --node-version) | Una versione di Node.js, ad esempio 22.23.2; è accettata una v iniziale. Ripetibile; ogni valore descrive un runtime separato. |
--inventory FILE | Oggetto o array JSON di voci. Ripetibile. Vedi Inventario JSON. |
--csv-list FILE | CSV con una colonna node_version. Ripetibile. Vedi Elenco CSV. |
È richiesto almeno un input. I report JSON, CSV e HTML sono costruiti dalle stesse evidenze.
| Opzione | Significato |
|---|---|
--build-source SOURCE | Provenienza delle build --version, al massimo 512 caratteri. unknown (il valore predefinito), upstream, official e official_upstream sono confrontati come build upstream; qualsiasi altro valore, come il nome di un fornitore, produce vendor_build_unverified e uno stato unknown. |
--shared-https-agent {true,false} | Osservazione dell'operatore applicata agli input --version. |
--pfx-object-arrays {true,false} | Osservazione dell'operatore applicata agli input --version. |
--different-client-certificates {true,false} | Osservazione dell'operatore applicata agli input --version. |
--format {csv,json,html} | Formato del report. Il valore predefinito è csv. |
--output FILE | Salva il report in un nuovo file. Il valore predefinito è stdout. La directory padre deve già esistere. |
--force | Sostituisce un file di output esistente. Senza questa opzione, un percorso di output esistente è un errore. |
--brand NAME | Nome dell'organizzazione mostrato nel report HTML, al massimo 512 caratteri. Il valore predefinito è CompleteTech LLC. |
--fail-on-finding | Esce con 1 quando un risultato è potentially_affected o unsupported_runtime. Vedi Codici di uscita e interruzione. |
--tool-version | Stampa il nome e la versione del checker, quindi esce. (--version è la versione di Node.js, non quella del checker.) |
Le tre opzioni di osservazione si applicano solo agli input --version; le voci dell'inventario e del CSV portano le proprie osservazioni. Ad esempio:
python node_cve_2026_56850_check.py --version 24.18.0 --build-source upstream --shared-https-agent true --format json
--force non sia esplicito.--output deve essere diverso da ogni file di input, anche con --force. L'output deve essere un percorso di file regolare; directory e link simbolici pendenti vengono rifiutati.--force, la pubblicazione utilizza un hard link in modo da non poter sovrascrivere un file; su un filesystem privo di hard link l'esecuzione fallisce con un messaggio che invita a scegliere un altro filesystem o a usare --force.





