
 completetech-security/node-cve-2026-56847-check
Verificatore offline di evidenze Node.js per CVE-2026-56847: bypass del filesystem tramite trace-log del Permission Model. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore offline delle evidenze di versione per CVE-2026-56847: bypass del filesystem del trace-log nel Permission Model di Node.js.
Fornisci le versioni di Node.js riportate dai tuoi runtime. Il verificatore le confronta con le release corrette upstream e scrive un report CSV, JSON o HTML. Si tratta di evidenze di triage, non di una valutazione di alcun sistema distribuito.
Questo repository copre esclusivamente CVE-2026-56847. Confronta le versioni dei runtime riportate dall'operatore con le release corrette in un'istantanea delle regole datata.
Il verificatore non contatta mai siti web, non esegue Node.js né codice del progetto e non invia payload di exploit. Non è implementata alcuna modalità di rete. Non esegue la scansione della macchina corrente e un URL pubblico non costituisce un inventario. Eseguirlo non autorizza nulla: valuta solo i runtime che sei autorizzato a valutare.
Ogni risultato riporta exploitability: not_tested. Le versioni nascoste, le build personalizzate, le evidenze contrastanti e le linee di release non coperte restano unknown.
node_cve_2026_56847_check.py può essere copiato e utilizzato da solo.python node_cve_2026_56847_check.py --version 22.23.2 --format json
python node_cve_2026_56847_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_56847_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_56847_check.py --help
python -m unittest -v
Il formato predefinito è CSV, scritto su stdout. --version è ripetibile e ogni valore descrive un runtime separato. I file di report esistenti sono protetti a meno che --force non sia esplicito.
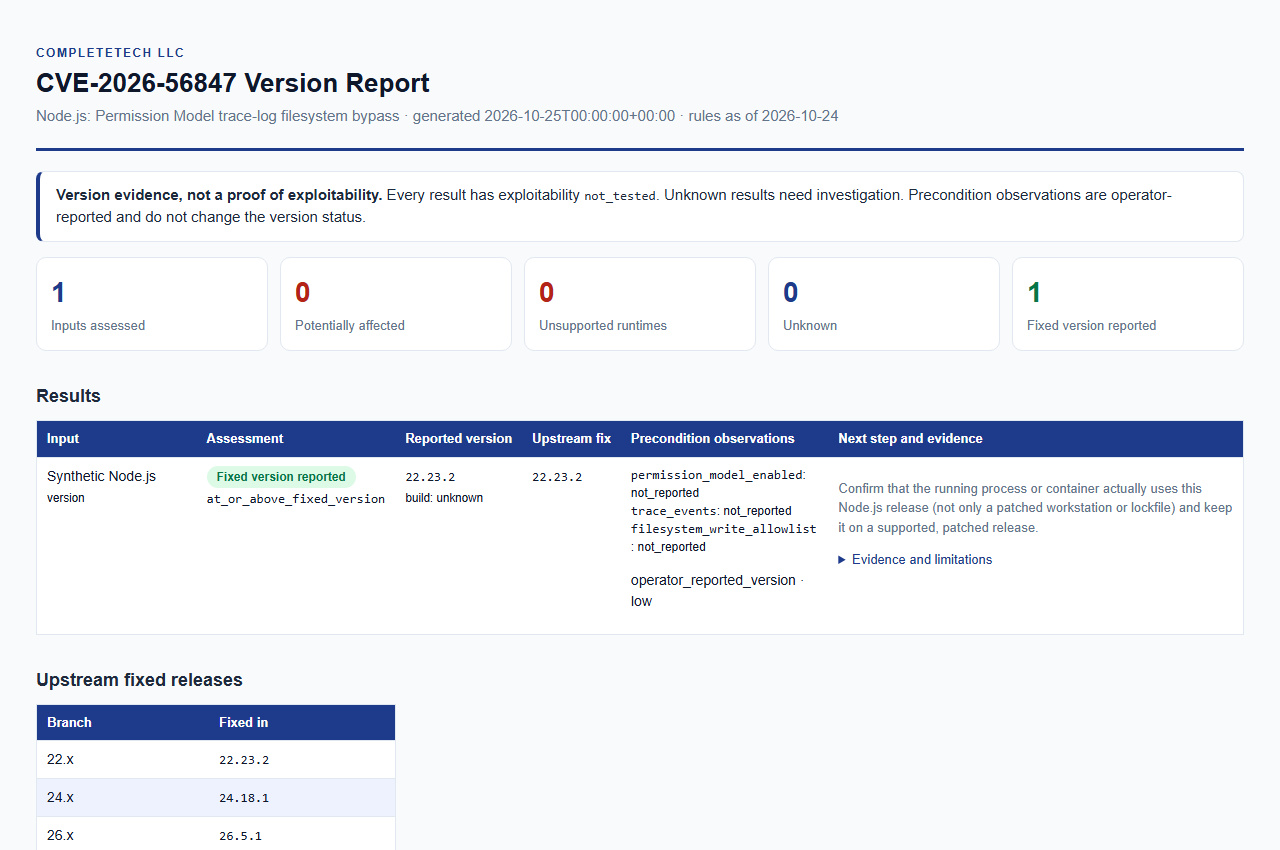
Apri il report di esempio sintetico. Solo dati di esempio; questa non è una valutazione reale.
È richiesto almeno uno tra --version, --inventory o --csv-list. Possono essere combinati in un'unica esecuzione e tutti gli input vengono valutati con le stesse regole.
| Opzione | Scopo |
|---|---|
--version VERSION (alias --node-version) | Valuta una versione esplicita di Node.js, con o senza v iniziale. Ripetibile; ogni valore è un runtime separato. |
--build-source SOURCE | Provenienza delle build --version, massimo 512 caratteri. Predefinito unknown, che viene confrontato come upstream. Vedi Interpretazione dei risultati per come vengono trattate le fonti vendor. |
--permission-model-enabled, --trace-events, --filesystem-write-allowlist | Osservazione dell'operatore (true o false) applicata a ogni input --version. Vedi Osservazioni sulle precondizioni. |
--inventory FILE | Oggetto JSON o array di record. Ripetibile. |
--csv-list FILE | CSV con una colonna node_version. Ripetibile. |
--format csv|json|html | Formato del report. Predefinito csv. |
--output FILE | Scrive il report in un nuovo file. Predefinito stdout. |
--force | Sostituisce un file di output esistente. Gli input non possono mai essere sovrascritti, nemmeno con --force. |
--brand NAME | Nome dell'organizzazione mostrato nel report HTML, massimo 512 caratteri. Predefinito CompleteTech LLC. |
--fail-on-finding | Esce con 1 quando un risultato è potentially_affected o unsupported_runtime. |
--tool-version, --help | Stampa la versione dello strumento, oppure l'elenco completo delle opzioni e il riepilogo degli stati di uscita. |
La directory di output deve esistere già. Senza --force, il checker pubblica tramite hard link e rifiuta di sovrascrivere; su un filesystem senza hard link si interrompe con un errore a meno che non si scelga un'altra posizione o si passi --force.
Entrambi i formati alimentano la stessa valutazione, e i report JSON, CSV e HTML sono costruiti dalle stesse evidenze. Senza un label, un record viene denominato <nome file senza estensione>:<numero di riga>. Usa examples/inventory.example.json come punto di partenza.
JSON. Un oggetto o un array. Ogni record richiede l'intero schema_version: 1 e la stringa node_version. I campi opzionali sono runtime (è accettato solo "node"), label, build_source e le chiavi di osservazione riportate di seguito, ciascuna un booleano o null. Chiavi sconosciute, chiavi duplicate, numeri non finiti e tipi non validi vengono rifiutati.
CSV. Richiede una riga di intestazione con node_version. Le colonne opzionali sono label, build_source e le colonne di osservazione, i cui valori sono esattamente true, false o vuoto. Colonne non documentate o duplicate, righe con un numero errato di campi, virgolette non escapate all'interno di celle non quotate e caratteri NUL vengono rifiutati.
label,node_version,build_source,permission_model_enabled,trace_events,filesystem_write_allowlist
api-example,22.23.1,,true,true,
| Osservazione | Significato | Flag CLI |
|---|---|---|
permission_model_enabled | modello di permessi abilitato | --permission-model-enabled |
trace_events | eventi di traccia | --trace-events |
filesystem_write_allowlist | allowlist di scrittura sul filesystem | --filesystem-write-allowlist |
Le osservazioni vengono registrate come reported_true, reported_false o not_reported. Sono fornite dall'operatore e non verificate. Non modificano mai il risultato della versione e non stabiliscono mai la raggiungibilità.
Revisionato il 2026-10-24 rispetto all'avviso ufficiale di rilascio e alle release corrette collegate.






