
 completetech-security/node-cve-2026-56846-check
Verificatore offline di evidenze Node.js per CVE-2026-56846: esaurimento della memoria dovuto agli header conservati in HTTP/2. Python in file singolo; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore offline di evidenze per CVE-2026-56846 — Node.js: esaurimento della memoria dovuto agli header HTTP/2 trattenuti. Confronta le versioni del runtime Node.js dichiarate dall'operatore con le release corrette indicate nel security release del fornitore e produce un report di triage conservativo, basato esclusivamente sulle versioni. Python 3.10+, solo libreria standard; l'eseguibile può essere copiato da solo.
Evidenza di versione, non un test di esposizione. I risultati descrivono le versioni che dichiari. Non stabiliscono che un percorso di codice vulnerabile sia raggiungibile, che un runtime distribuito sia stato corretto, o che qualcosa sia stato sfruttato.
Il verificatore:
--version, un inventario JSON o un elenco CSV) con le release corrette per Node.js 22.x e 24.x;Il verificatore non:
exploitability: not_tested;Versioni nascoste, build personalizzate, evidenze contrastanti e linee di rilascio non coperte restano unknown. Un URL pubblico non è un inventario.
# Assess one reported version and print JSON
python node_cve_2026_56846_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56846_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list (CSV is the default format) and exit 1 on a finding
python node_cve_2026_56846_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local-only test suite
python node_cve_2026_56846_check.py --help
python -m unittest -v
Non viene eseguita alcuna scansione automatica della macchina corrente: ogni versione deve essere fornita manualmente. --version è ripetibile; ogni valore descrive un runtime separato.
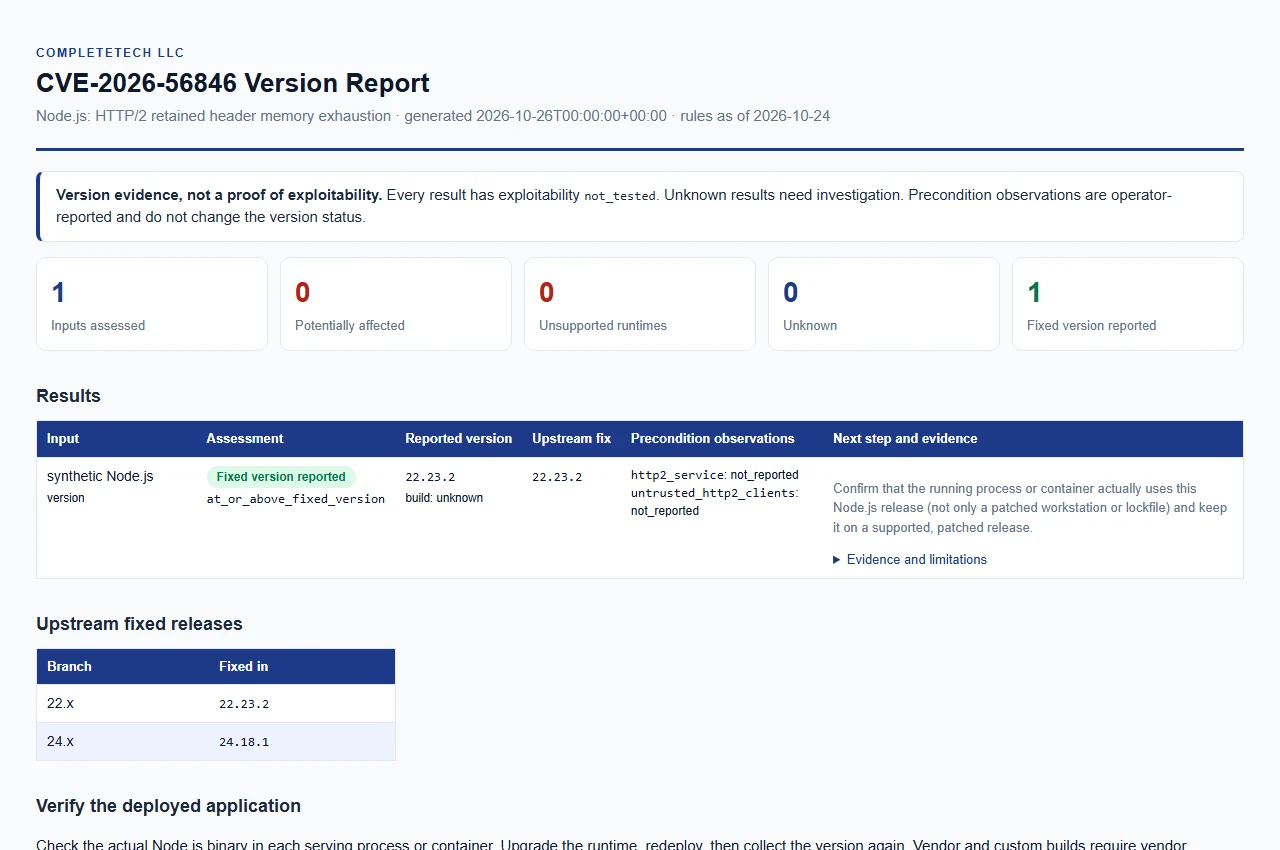
Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione reale.
Fornire almeno un input: --version, --inventory o --csv-list. Gli input possono essere combinati in un'unica esecuzione e ogni input produce una propria riga di risultato.
| Opzione | Scopo |
|---|---|
--version VERSION (alias --node-version) | Valuta offline una versione di Node.js fornita esplicitamente. È accettata una v iniziale. Ripetibile; ogni valore è un runtime separato. |
--build-source SOURCE | Provenienza delle build --version, massimo 512 caratteri. unknown (predefinito), upstream, official e official_upstream vengono confrontati come release upstream (corrispondenza senza distinzione tra maiuscole e minuscole); qualsiasi altro valore, come il nome di un fornitore, produce unknown con vendor_build_unverified. |
--http2-service {true,false} | Osservazione dell'operatore applicata a ogni input --version. |
--untrusted-http2-clients {true,false} | Osservazione dell'operatore applicata a ogni input --version. |
--inventory FILE | Oggetto JSON o array di voci. Ripetibile. |
--csv-list FILE | Elenco CSV con una colonna node_version. Ripetibile. |
--format {csv,json,html} | Formato del report. Predefinito: csv. |
--output FILE | Salva il report in un nuovo file in una directory esistente. Predefinito: stdout. |
--force | Sostituisce un file di output esistente. Gli input non possono mai essere sovrascritti, nemmeno con --force. |
--brand NAME | Nome dell'organizzazione mostrato nel report HTML, massimo 512 caratteri. Predefinito: CompleteTech LLC. |
--fail-on-finding | Esce con codice 1 quando un risultato è potentially_affected o unsupported_runtime (vedere codici di uscita). |
--tool-version | Stampa il nome e la versione dello strumento. |
I report esistenti sono protetti a meno che --force non sia esplicito. --build-source, --brand e le due opzioni di osservazione vengono verificate prima della lettura di qualsiasi input.
Un file di inventario contiene un oggetto o un array di oggetti. Ogni record richiede un schema_version intero pari a 1 e una stringa node_version. I campi opzionali sono runtime (è accettato solo "node"), label, build_source e le due chiavi di osservazione, ciascuna booleana o null. Le chiavi sconosciute, le chiavi duplicate, i numeri non finiti e i tipi non validi vengono rifiutati. Vedere examples/inventory.example.json:
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "http2_service": null,
    "untrusted_http2_clients": null
  }
]






