
 completetech-security/node-cve-2026-106071-check
Verificatore offline di evidenze Node.js per CVE-2026-106071: concessione eccessiva tramite percorso con wildcard nel Permission Model. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore di evidenze offline per CVE-2026-106071 — Node.js: sovra-concessione tramite wildcard nel percorso del Permission Model. Confronta le versioni di Node.js dichiarate dall'operatore con la release corretta indicata nell'avviso del fornitore e riporta cosa tali evidenze supportano e cosa non supportano.
unknown. Un URL pubblico non è un inventario.exploitability: not_tested.Requisiti: Python 3.10 o superiore. Non è necessario installare nulla.
Fornisci una versione esatta ricavata dal processo distribuito (ad esempio dal container o dal servizio in esecuzione), non da una workstation o da un lockfile:
python node_cve_2026_106071_check.py --version 26.12.1 --format json
Valuta un inventario JSON e scrivi un report HTML, oppure fai fallire una pipeline in base ai risultati:
python node_cve_2026_106071_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_106071_check.py --csv-list inventory.csv --fail-on-finding
Mostra tutte le opzioni ed esegui la suite di test solo locale:
python node_cve_2026_106071_check.py --help
python -m unittest -v
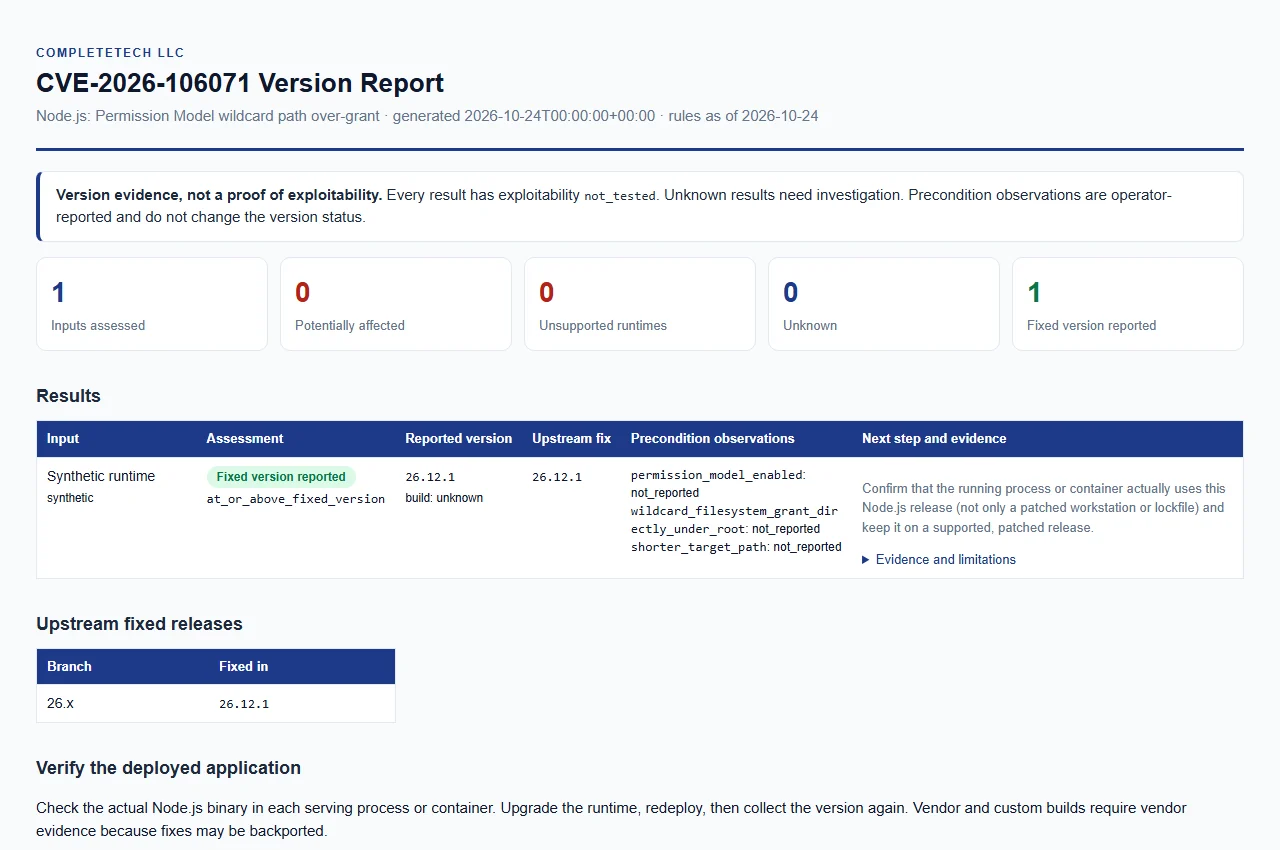
Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione reale.
Verificate il 2026-10-24 rispetto all'advisory di rilascio ufficiale e alla release corretta collegata. La data dello snapshot delle regole è riportata come rules_as_of.
| Major di Node.js | Versione corretta |
|---|---|
| 26.x | 26.12.1 |
Come viene classificata una versione semplice e ufficiale dell'upstream (è accettata una v iniziale opzionale):
| Versione riportata | Stato |
|---|---|
| Inferiore alla versione corretta su un major elencato | potentially_affected |
| La versione corretta o una versione semplice successiva sullo stesso major elencato | fixed_version_reported |
| Un major oltre la fine del ciclo di vita nel calendario di rilascio di Node.js | unsupported_runtime |
| Qualsiasi altro major, oppure evidenza mancante, malformata, prerelease, in conflitto o di tipo vendor/custom/backported | unknown |
potentially_affected.unsupported_runtime è un'indicazione di aggiornamento per le linee a fine del ciclo di vita. Non è un'affermazione che questa specifica vulnerabilità esista in ogni build storica. L'elenco delle versioni a fine del ciclo di vita proviene dal calendario di rilascio di Node.js, verificato il 2026-10-24.unknown.build_source diverso da vuoto, unknown, upstream, official o official_upstream (ad esempio il nome di una distribuzione o di un vendor) produce unknown. Le build vendor, backported e custom necessitano di evidenza fornita dal vendor.| Stato | Significato |
|---|---|
potentially_affected | La versione riportata richiede una revisione per la correzione. Non è un'esposizione o sfruttabilità confermata. |
fixed_version_reported | La versione riportata è pari o superiore alla release corretta dell'upstream. Si tratta di una versione riportata, non di un'attestazione di patch distribuita né di una garanzia di sicurezza. |
unsupported_runtime | Il major è a fine del ciclo di vita; migrare a una release supportata e corretta. |
unknown | L'evidenza è mancante o non classificabile. La mancanza di metadati non dimostra che un runtime non sia interessato. |
Ogni risultato presenta inoltre un version_status più specifico, evidence_type: operator_reported_version e una evidence_confidence bassa (o, per unknown, insufficiente). I metadati della versione non sono una firma di patch o di build.
È possibile registrare tre osservazioni fornite dall'operatore insieme a una versione. Sono mantenute separate: non modificano mai il risultato della versione e non stabiliscono mai la raggiungibilità.
| Osservazione | Significato |
|---|---|
permission_model_enabled | permission model abilitato |
wildcard_filesystem_grant_directly_under_root | concessione filesystem con wildcard direttamente sotto la root |
shorter_target_path | percorso di destinazione più corto |
Ciascuna è true, false oppure non riportata, e compare nei report come reported_true, reported_false o not_reported.
Non esiste una scansione automatica. Fornire almeno uno tra --version, --inventory o --csv-list.






