 completetech-security/node-cve-2026-106070-check
Verificatore offline di evidenze Node.js per CVE-2026-106070: sostituzione di contenuto con header non valido in ZipFile. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore offline delle evidenze di versione per CVE-2026-106070, Node.js: sostituzione di contenuto con header non valido in ZipFile. Confronta le versioni del runtime Node.js che dichiari con la release corretta indicata nell'avviso del fornitore e genera un report di triage in CSV, JSON o HTML. Python 3.10+, solo libreria standard; l'eseguibile può essere copiato da solo.
Evidenza di triage, non una valutazione di un sistema in produzione. Il verificatore legge le versioni che fornisci. Non ispeziona la macchina su cui viene eseguito, non esegue Node.js e non testa la sfruttabilità, quindi un risultato non conferma mai lo sfruttamento né una patch verificata.
Questo repository copre esclusivamente CVE-2026-106070. Il verificatore è volutamente prudente:
unknown. Sconosciuto non viene mai riportato come sicuro.exploitability: not_tested.fixed_version_reported indica che la versione dichiarata è pari o superiore alla release corretta upstream. Non attesta che il runtime in produzione sia stato corretto.Usalo solo per inventari che sei autorizzato a valutare. Sviluppare o eseguire il verificatore non autorizza alcuna scansione di target reali.
node_cve_2026_106070_check.py non ha dipendenze a runtime e può essere copiato da solo; non è necessario alcun repository complementare.--version, un inventario JSON o un elenco CSV.# One runtime, JSON report on stdout
python node_cve_2026_106070_check.py --version 26.12.1 --format json
# JSON inventory to an HTML report file
python node_cve_2026_106070_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV list (CSV is the default format), exit 1 on potentially_affected or unsupported_runtime
python node_cve_2026_106070_check.py --csv-list inventory.csv --fail-on-finding
# All options
python node_cve_2026_106070_check.py --help
--version è ripetibile; ogni valore descrive un runtime separato. I report JSON, CSV e HTML sono costruiti dalle stesse evidenze. Senza --output il report viene inviato a stdout.
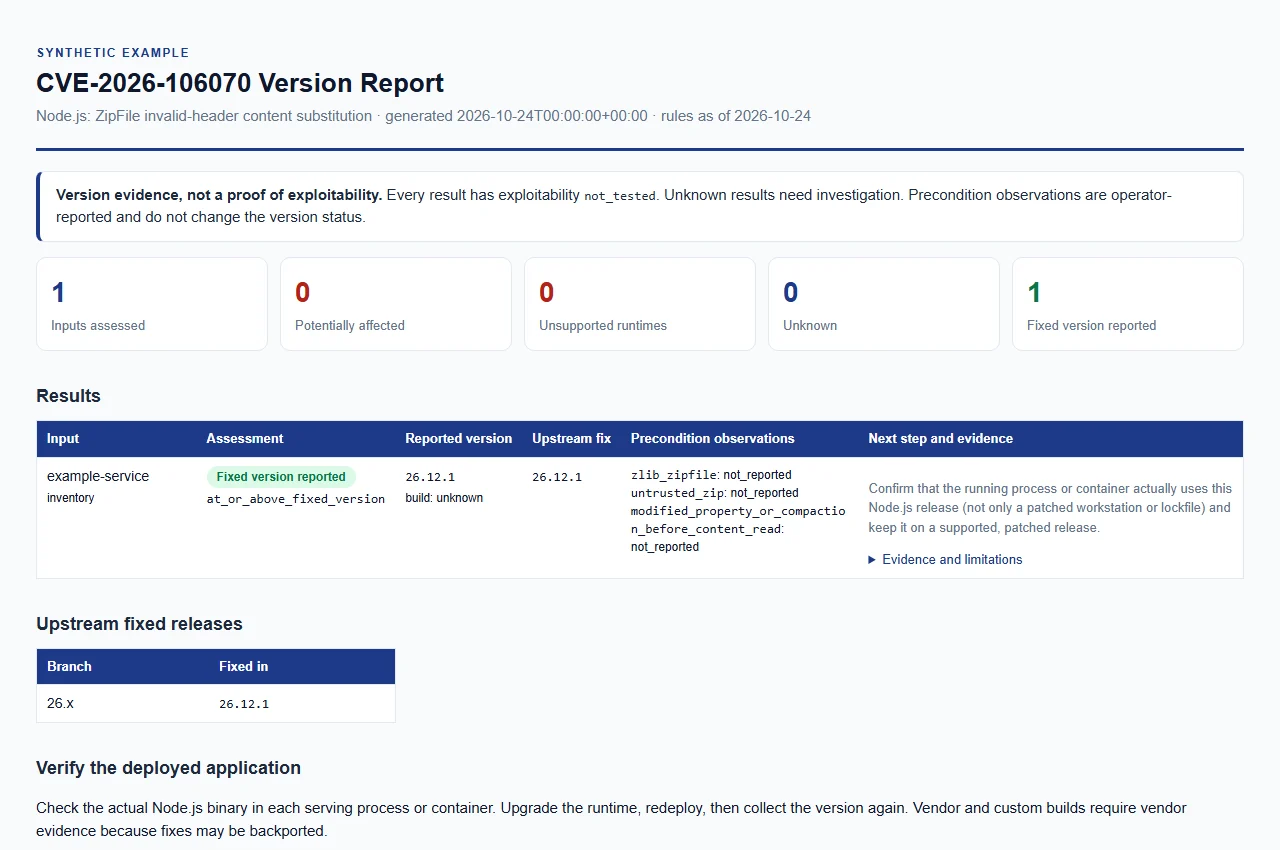
Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione reale.
Un'esecuzione richiede almeno uno tra --version, --inventory o --csv-list; è possibile combinarli e ripetere ciascuno. Gli input devono essere file UTF-8 regolari entro i limiti. Gli esempi sintetici si trovano in examples/ e docs/example-report.html.
Una versione viene normalizzata rimuovendo gli spazi ASCII e al massimo un v iniziale. Viene confrontata solo una release stabile semplice (MAJOR.MINOR.PATCH, senza zeri iniziali). Prerelease, build nightly o rc, suffissi di pacchetto, versioni parziali come 26.12 e qualsiasi stringa più lunga di 128 caratteri sono unknown.
Un oggetto o un array di oggetti. Chiavi sconosciute, chiavi duplicate, numeri non finiti e tipi non validi vengono rifiutati.
| Campo | Obbligatorio | Note |
|---|---|---|
schema_version | sì | Intero 1 |
node_version | sì | Stringa |
runtime | no | È accettato solo "node" |
label | no | Mostrato nei report; il valore predefinito è <file name without extension>:<position> |
build_source | no | Provenienza della build, vedi Origine della build |
| Chiavi di osservazione | no | Le tre chiavi seguenti; ciascuna booleana o null |
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "26.12.1",
    "build_source": "unknown",
    "zlib_zipfile": null,
    "untrusted_zip": null,
    "modified_property_or_compaction_before_content_read": null
  }
]
La riga di intestazione deve includere node_version e non deve avere colonne duplicate. Le colonne opzionali sono label, build_source e le chiavi di osservazione; qualsiasi altra colonna viene rifiutata, incluse schema_version e runtime. Le celle di osservazione sono esattamente true, false o vuote. Le righe devono avere lo stesso numero di campi dell'intestazione, e le virgolette all'interno di celle non quotate, il testo dopo una virgoletta di chiusura, le virgolette non terminate e i caratteri NUL vengono rifiutati.






