
 completetech-security/node-cve-2026-105483-check
Verificatore offline di evidenze Node.js per CVE-2026-105483: bypass della validazione del nome host TLS con IP a larghezza piena. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore di evidenze offline per CVE-2026-105483 — Node.js: bypass della validazione dell'hostname con IP a larghezza piena in TLS. Confronta le versioni di Node.js che dichiari con le release corrette indicate nell'avviso ufficiale di Node.js. Python 3.10+, solo libreria standard; l'eseguibile è un singolo file e può essere copiato autonomamente.
Ambito. Il verificatore confronta le versioni di runtime dichiarate dall'operatore. Non contatta mai siti web, non esegue Node.js o codice del progetto, non invia payload di exploit e non analizza la macchina corrente. Versioni nascoste, build personalizzate, evidenze contrastanti e rami non coperti restano unknown. Un URL pubblico non è un inventario. Nessun risultato costituisce un test di exploit, un'attestazione di patch distribuita o una verifica in produzione.
Richiede Python 3.10 o superiore e nient'altro. Fornisci una versione esatta ottenuta dal processo distribuito (ad esempio, dal binario o dal container in esecuzione, non da una workstation):
python node_cve_2026_105483_check.py --version 24.22.1 --format json
python node_cve_2026_105483_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_105483_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_105483_check.py --help
python -m unittest -v
--version (alias --node-version) è ripetibile; ogni valore descrive un runtime separato. È accettata una v iniziale.--inventory FILE (JSON) e --csv-list FILE (CSV) sono ripetibili e possono essere combinati con --version.--format è csv (predefinito), json o html. Senza --output, il report viene inviato a stdout.--build-source SOURCE indica la provenienza delle build --version (predefinito unknown, confrontato come upstream; upstream, official o il nome di un fornitore).--tls-client, --untrusted-nonascii-ip-host e --trusted-numeric-dns-certificate accettano ciascuno true o false e si applicano a ogni input --version. Vedi Interpretazione dei risultati.--output FILE scrive un nuovo file. Un report esistente è protetto a meno che --force sia esplicito, e un file di input non può mai essere sovrascritto, nemmeno con --force.--brand NAME imposta il nome dell'organizzazione nel report HTML (predefinito CompleteTech LLC, massimo 512 caratteri).--fail-on-finding fa sì che i risultati potentially_affected e unsupported_runtime restituiscano exit 1.--tool-version stampa il nome e la versione dello strumento.I report JSON, CSV e HTML sono costruiti dalle stesse evidenze. È richiesto almeno uno tra --version, --inventory o --csv-list.
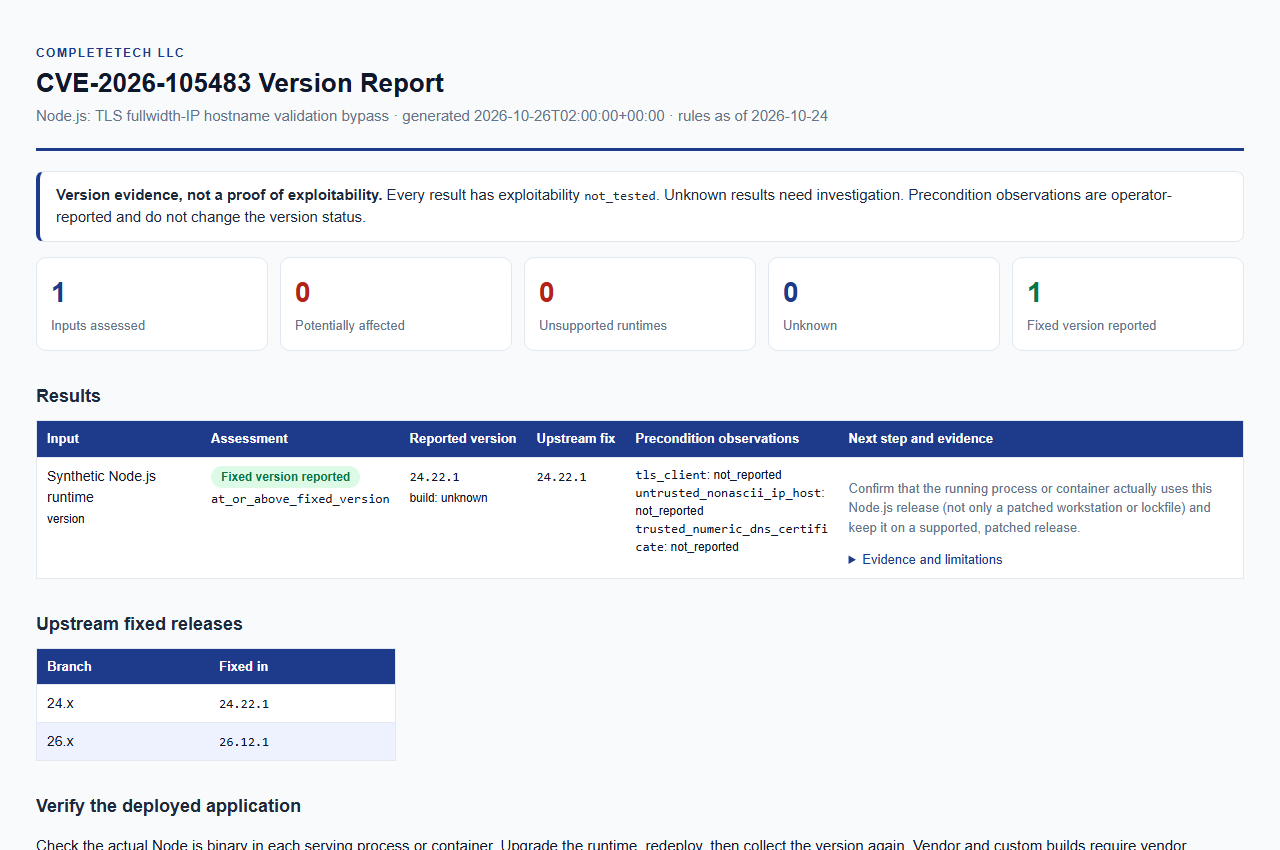
Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione reale.
Verificato il 2026-10-24 rispetto all'advisory ufficiale di rilascio e alle release corrette collegate.
| Major di Node.js | Versione corretta |
|---|---|
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
Il fornitore non specifica una versione di introduzione nell'advisory di rilascio. Come viene classificata una versione segnalata:
potentially_affected. Queste versioni richiedono una correzione.fixed_version_reported.unsupported_runtime. Si tratta di indicazioni per l'aggiornamento, non dell'affermazione che questa specifica vulnerabilità esista in ogni build storica. Lo stato di fine vita segue il calendario di rilascio di Node.js verificato il 2026-10-24.unknown; non si presume che siano corretti.unknown; richiedono evidenze esplicite.--build-source o build_source dell'inventario diverso da vuoto, unknown, upstream, official o official_upstream): unknown. Richiedono evidenze del fornitore, poiché le correzioni possono essere backportate e la versione upstream non mostra quali patch contenga una build.unknown. Metadati mancanti non stabiliscono che un runtime non sia interessato.Le build sconosciute non devono mai essere etichettate come sicure.
status | Significato |
|---|---|
potentially_affected | La versione segnalata è inferiore alla release corretta del suo major e richiede una revisione della correzione. |
fixed_version_reported | La versione segnalata è pari o superiore alla release corretta. Non si tratta di attestazione della patch distribuita: conferma che il processo o il container in esecuzione utilizzi effettivamente quella release, non solo una workstation o un lockfile corretti. |
unsupported_runtime | Il major è oltre il fine vita. Indicazioni per l'aggiornamento, non prova che la vulnerabilità sia presente. |
unknown | Evidenze mancanti, in conflitto, qualificate, di build del fornitore/personalizzate o non coperte. |
Ogni risultato riporta anche un version_status più specifico (ad esempio below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, qualified_version_unverified, vendor_build_unverified, conflicting_versions, unrecognized_or_partial_version, version_not_disclosed).
Ogni risultato ha exploitability: not_tested. Una versione corretta segnalata non è una patch distribuita e verificata, e un risultato potentially_affected non è prova di sfruttamento effettivo.
Le precondizioni fornite dall'operatore sono registrate separatamente come reported_true, reported_false o not_reported. Non sono verificate, non modificano mai il risultato della versione e non stabiliscono la raggiungibilità.






