
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
node-cve-2026-105482-check — Verificatore offline di evidenze Node.js per CVE-2026-105482: troncamento del nome NUL nella risoluzione DNS. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit. | Kitploit
Strumenti/GitHubGitHub/completetech-security/node-cve-2026-105482-check
Strumenti DifensiviScanner di VulnerabilitàAnalisi delle VulnerabilitàAudit di ConfigurazioneAnalisi DNS
GitHubcompletetech-security/node-cve-2026-105482-check

node-cve-2026-105482-check

Verificatore offline di evidenze Node.js per CVE-2026-105482: troncamento del nome NUL nella risoluzione DNS. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit.

Condividi
Vedi RepositorySito web
123 giorni faNon ancora revisionato

node-cve-2026-105482-check di CompleteTech LLC

Tests Python 3.10+ Nessuna dipendenza a runtime AGPL-3.0 o licenza commerciale

node-cve-2026-105482-check

Verificatore offline di evidenze per CVE-2026-105482 — Node.js: troncamento del nome NUL nella risoluzione DNS. Confronta le versioni del runtime Node.js che segnali con le release corrette indicate nell'advisor di sicurezza di Node.js di ottobre 2026 e scrive il risultato in CSV, JSON o HTML.

Python 3.10+, solo libreria standard. L'unico eseguibile, node_cve_2026_105482_check.py, può essere copiato da solo.

Evidenza di versione, non una valutazione di un sistema attivo. Un risultato descrive la versione che hai fornito. Non dimostra che una patch sia distribuita, che la vulnerabilità sia raggiungibile o che possa essere sfruttata.

Indice

  • Ambito e limiti
  • Requisiti
  • Avvio rapido
  • Anteprima del report
  • Versioni corrette e snapshot delle regole
  • Input
  • Output
  • Interpretazione dei risultati
  • Codici di uscita e interruzione
  • Limiti degli input e gestione dei file
  • Fonti e provenienza
  • Sviluppo e documentazione
  • Sicurezza, licenza e marchio

Ambito e limiti

Questo repository copre solo CVE-2026-105482. È un piccolo strumento di triage offline.

  • Fa questo: confronta le versioni del runtime segnalate dall'operatore con le release corrette dal fornitore e riporta l'esito con i limiti di evidenza applicabili.
  • Non fa questo: non scansiona la macchina corrente, non contatta siti web né alcun servizio di rete, non esegue Node.js o codice del progetto e non invia payload di exploit. Un URL pubblico non è un inventario.
  • Ciò che è sconosciuto resta sconosciuto. Versioni nascoste, build personalizzate o del fornitore, prerelease, evidenze contrastanti e linee di rilascio non coperte vengono riportate come unknown; non vengono mai etichettate come sicure.
  • La sfruttabilità non viene mai testata. Ogni risultato riporta exploitability: not_tested.
  • Una versione corretta segnalata non è una patch verificata. fixed_version_reported significa che la versione fornita è pari o superiore alla release corretta dal fornitore. Non è un'attestazione di ciò che è distribuito.

Fornisci dati solo per sistemi che sei autorizzato a valutare.

Requisiti

  • Python 3.10 o successivo. Il workflow CI esegue Python 3.10 e 3.14 su Ubuntu e Windows.
  • Nessun pacchetto di terze parti e nessun accesso alla rete.
  • Una versione esatta di Node.js per ogni runtime, ottenuta dal processo o dal container distribuito (ad esempio, node --version eseguito dove gira l'applicazione), più la sua origine di build se nota. Il verificatore non la ottiene mai da solo.

Avvio rapido

# Assess one version and print JSON to stdout
python node_cve_2026_105482_check.py --version 22.23.4 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_105482_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_105482_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, or run the local synthetic tests
python node_cve_2026_105482_check.py --help
python -m unittest -v

inventory.csv sopra è il tuo file; vedi Elenco CSV per le sue colonne. Senza --format, il report è in CSV. Senza --output, viene inviato a stdout.
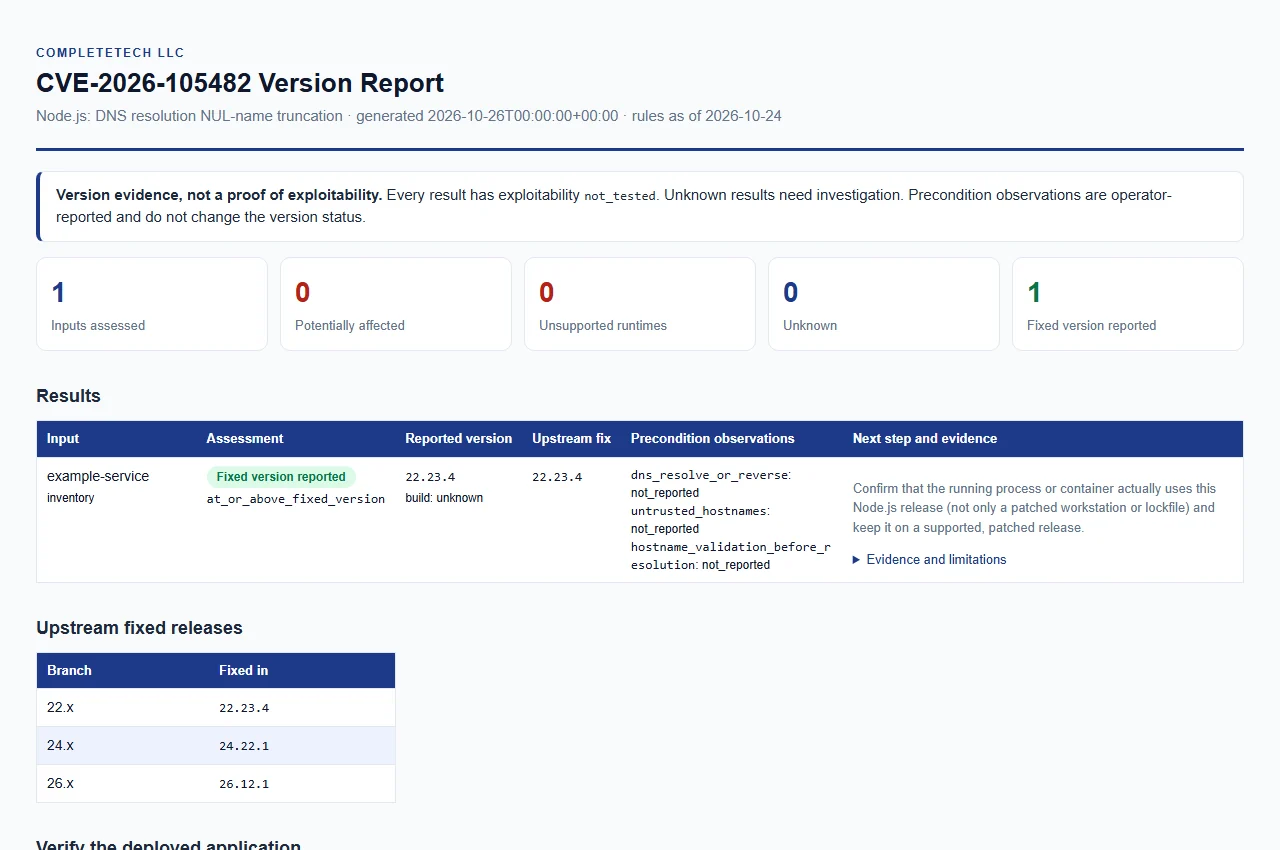
Anteprima del report

Report sintetico di Node.js

L'anteprima mostra il report HTML nei temi chiaro e scuro. Apri il report di esempio sintetico. Utilizza solo dati di esempio e non costituisce una valutazione reale.

Versioni corrette e snapshot delle regole

Le regole sono datate 2026-10-24 (rules_as_of nei report). Sono state verificate rispetto all'avviso ufficiale di rilascio di Node.js, pubblicato il 2026-10-21, e alle release corrette collegate.

Major di Node.jsVersione corretta
22.x22.23.4
24.x24.22.1
26.x26.12.1

Come viene classificata una versione stabile semplice come 22.20.0 o v24.22.1:

  • Inferiore alla versione corretta di un major elencato: potentially_affected. Il fornitore non stabilisce una versione di introduzione, quindi ogni versione precedente di ciascun major indicato viene trattata in questo modo, e le versioni inferiori alla versione corretta richiedono una correzione.
  • Uguale o superiore alla versione corretta sullo stesso major: fixed_version_reported.
  • Un major che non è né elencato né a fine vita (ad esempio, un major più recente, oppure 1–3): unknown. Non si presume che sia corretto.
  • Un major a fine vita: unsupported_runtime. Si tratta di indicazioni per l'aggiornamento, non dell'affermazione che questa vulnerabilità esista in ogni build storica. Il fornitore dichiara che le versioni a fine vita sono sempre interessate da una release di sicurezza; il checker non lo afferma per questa specifica vulnerabilità.
  • Prerelease, build nightly o rc, suffissi di pacchetto e build del fornitore, backportate o personalizzate: unknown. Richiedono prove esplicite del fornitore; non etichettare le build sconosciute come sicure.

I major a fine vita sono 0 (un'inferenza, poiché il calendario elenca solo 0.8, 0.10 e 0.12), 4–21, 23 e 25, ricavati dal calendario delle release di Node.js come verificato il 2026-10-24. Questo elenco è integrato nel checker; il calendario non viene recuperato in fase di esecuzione.

Un numero di versione non è una firma di patch o di build. Le build del fornitore, backportate e personalizzate possono contenere correzioni che il loro numero di versione non mostra, oppure possono esserne prive.

Input

È richiesto almeno uno tra --version, --inventory o --csv-list. Possono essere combinati; i risultati compaiono nell'ordine dei valori --version, poi dei file --inventory, poi dei file --csv-list. Ogni versione o riga di inventario descrive un runtime separato.


Opzioni

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






