Verificatore offline di evidenze Node.js per CVE-2026-105481: accettazione prematura delle risposte HTTP keep-alive. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit.





Triage offline, basato solo sulla versione, per CVE-2026-105481: accettazione prematura delle risposte keep-alive HTTP in Node.js.
node-cve-2026-105481-check confronta le versioni di Node.js che indichi con le release upstream corrette per CVE-2026-105481. La vulnerabilità risiede nel riutilizzo delle connessioni dell'HTTP Agent e può far sì che un client accetti una risposta scritta prima dell'invio della propria richiesta. Il vendor la classifica come gravità media. Il checker è un singolo file Python senza dipendenze.
Il checker è offline. Non si connette mai a un target, non esegue Node.js, non ispeziona un host e non invia payload. L'advisory è basato solo sulla versione, quindi non esiste deliberatamente una modalità di rete.
[!IMPORTANT] Un report di versione è una prova, non una valutazione. Il checker non può vedere cosa viene effettivamente eseguito, cosa il vendor ha applicato tramite backport o se il percorso vulnerabile è raggiungibile. Il vendor non indica una versione di introduzione, quindi ogni release precedente a una correzione è solo "potenzialmente affetta". Le build non elencate, personalizzate, dei vendor e prerelease non vengono mai etichettate come sicure. Ogni risultato riporta
exploitability: not_tested.
Python 3.10 o successivo su Windows, macOS o Linux. Il checker utilizza solo la libreria standard, quindi non c'è nulla da installare. La CI esegue i test su Ubuntu e Windows con Python 3.10 e 3.14.
git clone https://github.com/CompleTetech-Security/node-cve-2026-105481-check.git
cd node-cve-2026-105481-check

# Check versions given on the command line (CSV to stdout by default)
python node_cve_2026_105481_check.py --version v22.23.3 --version 24.22.1

# Check the synthetic example inventory and write an HTML report
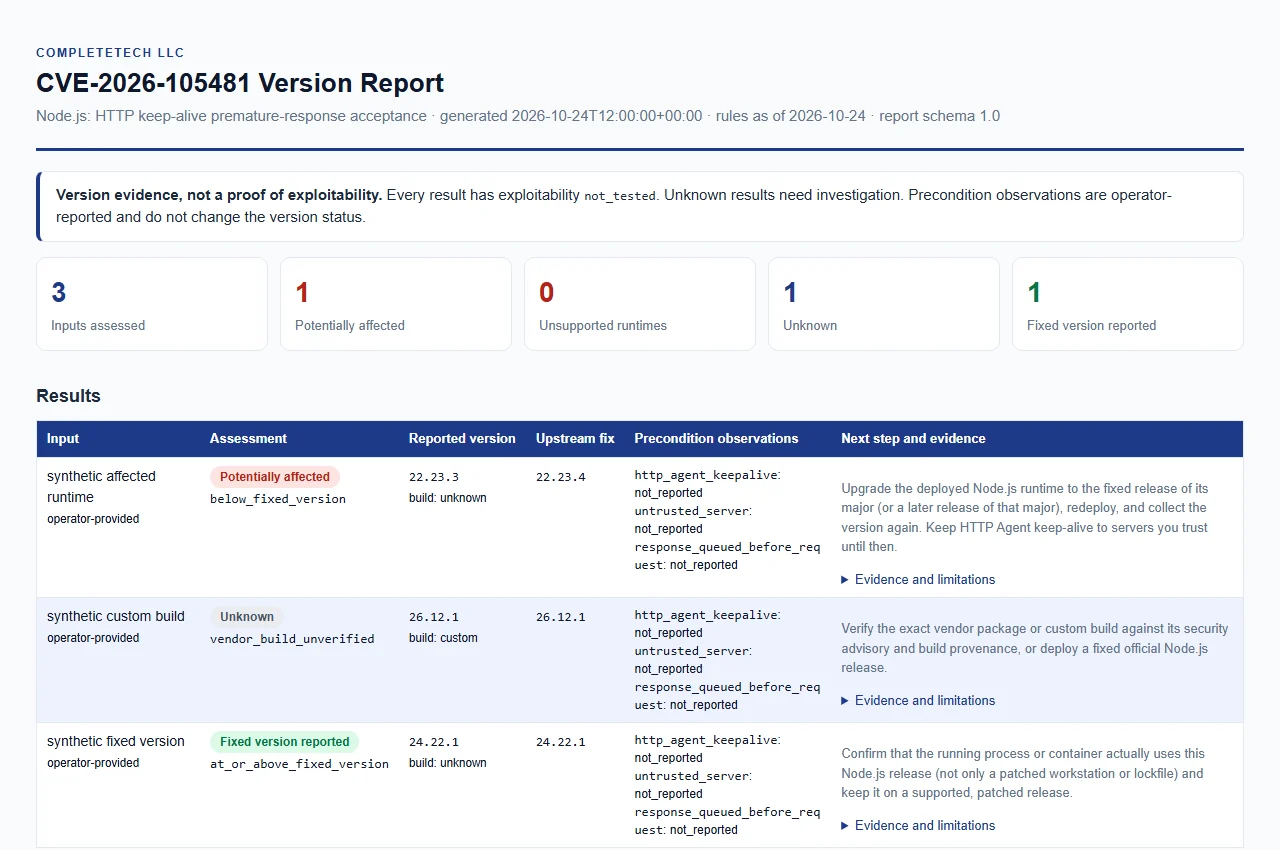
python node_cve_2026_105481_check.py --inventory examples/inventory.example.json --format html --output report.html

# Check a CSV list, write JSON, and exit 1 if anything needs attention
python node_cve_2026_105481_check.py --csv-list runtimes.csv --format json --output report.json --fail-on-finding
Esegui i test con python -m unittest -v.
È richiesto almeno uno tra --version, --inventory o --csv-list. Puoi combinarli, e ogni voce diventa una riga di risultato. Un'esecuzione è limitata a 10.000 voci e 100 file di input in totale.
| Opzione | Significato |
|---|---|
--version VERSION (alias --node-version) | Versione di Node.js dichiarata. Ripetibile. È accettata una v iniziale. |
--build-source SOURCE | Provenienza di ogni valore --version, al massimo 512 caratteri. Vedi build source. |
--http-agent-keepalive, --untrusted-server, --response-queued-before-request true|false | Osservazioni dell'operatore applicate ai valori --version. Non modificano mai status. |
--inventory FILE | Oggetto o array JSON di voci. Ripetibile. |
--csv-list FILE | CSV con una riga di intestazione. Ripetibile. |
--format csv|json|html | Formato di output. Il valore predefinito è csv. |
--output FILE | Scrive il report in un nuovo file invece che su stdout. Il file viene pubblicato in modo atomico. |
--force | Consente a --output di sostituire un file esistente. L'output non può mai sostituire un file di input. |
--brand TEXT | Nome dell'organizzazione mostrato nel report HTML, al massimo 512 caratteri. Il valore predefinito è CompleteTech LLC. |
--fail-on-finding | Esce con 1 quando un risultato è potentially_affected o unsupported_runtime. |
--tool-version, --help | Stampa la versione dello strumento o le istruzioni d'uso. |
I campi di input, le regole di validazione e i limiti sono in docs/REFERENCE.md. Un inventario sintetico è in examples/inventory.example.json.
--build-source è una dichiarazione dell'operatore, non una provenienza verificata. Il valore predefinito unknown, così come upstream, official, official_upstream o un valore vuoto, consentono tutti il confronto normale. Una versione senza etichetta viene quindi confrontata come build upstream. Qualsiasi altro valore è trattato come build di un vendor o personalizzata, e il risultato resta unknown.
| Codice | Significato |
|---|---|
| 0 | Completato e report scritto. |
| 1 | Completato con --fail-on-finding e almeno un risultato potentially_affected o unsupported_runtime. |
| 2 | Errore d'uso o operativo, come input non valido o troppo grande, un output esistente senza --force, o un output non scrivibile. Non viene lasciato alcun file di output parziale. |
| 130 | Interrotto (Ctrl-C). A seconda della fase, i risultati completati vengono scritti una volta e contrassegnati come incompleti, oppure non viene scritto nulla. Un report già pubblicato viene lasciato così com'è e non viene ritentato. |
L'uscita con codice 2 significa che l'esecuzione stessa è fallita. Non è un risultato di valutazione. Il comportamento fase per fase dell'uscita 130 è in docs/REFERENCE.md.
status | Significato |
|---|---|
potentially_affected | La versione upstream dichiarata è inferiore alla release corretta della major elencata (22.x, 24.x, 26.x). Non si tratta di sfruttabilità confermata. |
fixed_version_reported | La versione upstream dichiarata è pari o superiore a quella release corretta. Non è una garanzia di sicurezza né di ciò che contiene il binario distribuito. |
unsupported_runtime | La major ha superato la fine del ciclo di vita nel calendario delle release di Node.js. Il vendor dichiara che le versioni End-of-Life sono sempre interessate da una release di sicurezza. |
unknown | La versione è mancante, malformata, una prerelease/nightly/rc, una build di un vendor o personalizzata, in conflitto, o in una major non coperta (ad esempio 27.x). |
| Node.js major | 22.x | 24.x | 26.x |
|---|---|---|---|
| Corretta in | 22.23.4 | 24.22.1 | 26.12.1 |