completetech-security/netscaler-cve-2026-88777-check
Verificatore offline di evidenze per NetScaler ADC / Gateway per CVE-2026-88777. Evidenze segnalate di firmware e configurazione. Python standalone; report JSON/CSV/HTML; nessun payload di exploit.





Triage offline delle evidenze su build e configurazione NetScaler segnalate dall'operatore per CVE-2026-88777, una corruzione di memoria L7 non-HTTP in NetScaler ADC e Gateway.
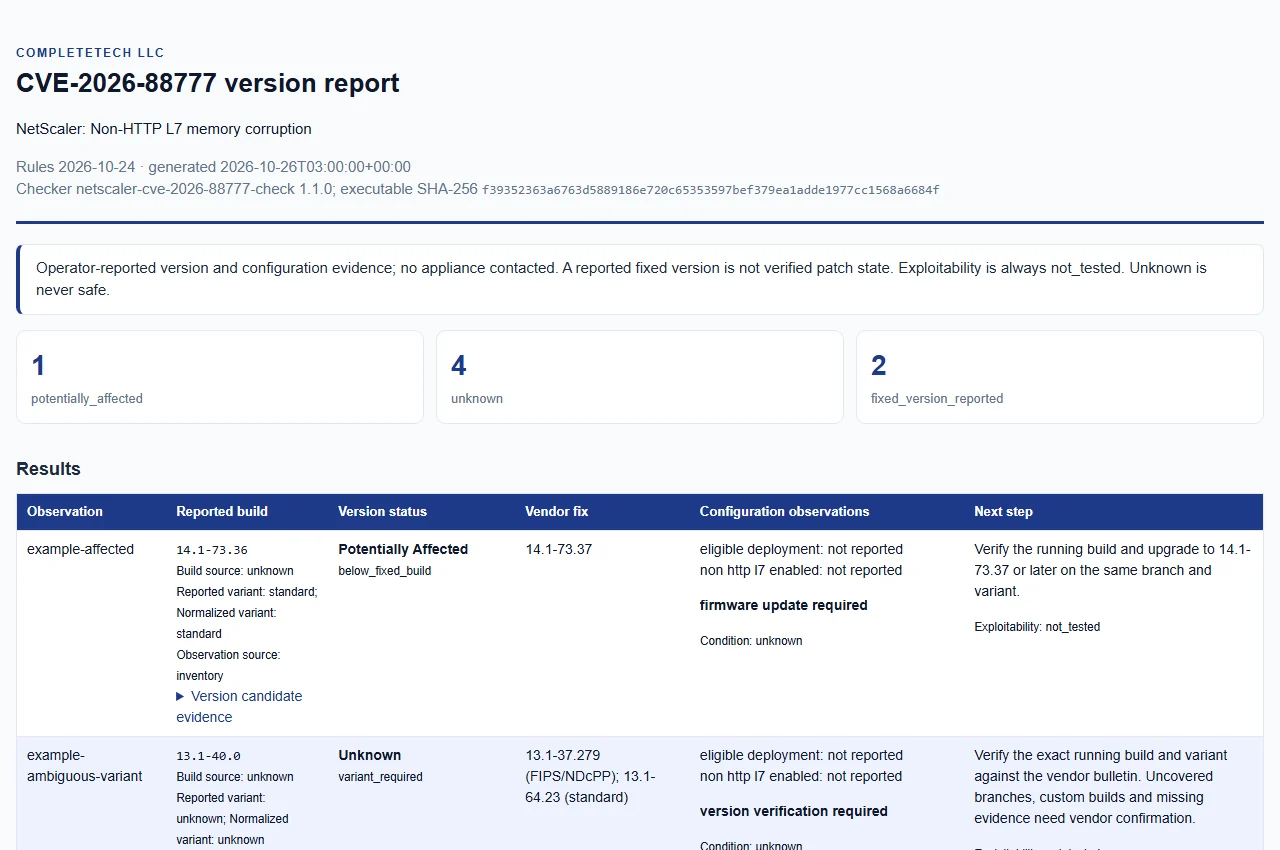
Il checker è uno script Python autonomo basato sulla libreria standard. Confronta le stringhe di build fornite con le build corrette dal vendor e produce report in JSON, CSV o HTML. Non contatta mai un appliance, non esegue codice applicativo, non analizza una configurazione, non invia payload di exploit né verifica la sfruttabilità, e non dispone di alcuna modalità di rete.
Questo repository copre un solo CVE e segue le convenzioni di reportistica di node2shell-check e php2shell-check. Ogni risultato è un'affermazione dell'operatore non verificata.
potentially_affected non equivale a sfruttabilità confermata.fixed_version_reported non è una patch verificata né una garanzia di sicurezza.unknown non è mai sicuro.exploitability: not_tested.python3 su alcuni sistemi). La CI copre 3.10 e 3.14.python netscaler_cve_2026_88777_check.py --version 14.1-73.36 --variant standard
python netscaler_cve_2026_88777_check.py --inventory docs/example-inventory.json --format html --output report.html
python netscaler_cve_2026_88777_check.py --csv-list inventory.csv --format json --fail-on-finding
--help elenca tutte le opzioni. Gli input possono essere combinati in un'unica esecuzione. Un file di report esistente viene rifiutato a meno che non venga fornito --force.
| Opzione | Scopo |
|---|---|
--version BUILD | Build NetScaler dichiarata; ripetibile |
--variant standard|fips|ndcpp | Variante applicata a ogni --version; una variante non dichiarata o ambigua può rimanere sconosciuta |
--build-source SOURCE | Provenienza applicata a ogni --version: unknown (predefinito), official o citrix. Qualsiasi altro valore mantiene il risultato sconosciuto |
--inventory FILE | Inventario JSON rigoroso; ripetibile |
--csv-list FILE | CSV rigoroso con un'intestazione version; ripetibile |
--eligible-deployment, --non-http-l7-enabled | Osservazioni di configurazione: true, false o unknown (predefinito); vedere Osservazioni di configurazione |
--format json|csv|html | Formato del report (predefinito json) |
--output FILE | File del report (predefinito stdout); la directory deve già esistere |
--force | Sostituisce esplicitamente un file di report esistente |
--fail-on-finding | Esce con 1 quando è presente un finding; vedere codici di uscita |
--tool-version | Stampa il nome e la versione dello strumento |
Limiti di input: fino a 100 file di input e 10.000 osservazioni per esecuzione, 4 MiB per file e 512 caratteri per stringa. L'input deve essere un file regolare; archivi e alberi di directory non vengono mai aperti. I percorsi di input e output devono essere diversi, e la diagnostica non riporta percorsi privati o valori forniti. I campi obbligatori, il campo opzionale version_candidates, le regole rigorose JSON/CSV e le protezioni complete del percorso di output sono nella documentazione di riferimento.
L'inventario di esempio sintetico mostra la struttura dell'input JSON.
Affected significa rigorosamente prima della build corretta per lo stesso ramo e la stessa variante. Non viene inventato alcun limite inferiore né alcuna conclusione sul ciclo di vita. Gli altri rami e 14.1 NDcPP rimangono sconosciuti. Una variante 13.1 non dichiarata rimane sconosciuta quando i confronti tra standard e FIPS/NDcPP sono discordanti.
| Ramo e variante | Build corretta dal fornitore |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
Il parser accetta 14.1-73.37, 14.1.73.37 e NS14.1: Build 73.37.nc, facoltativamente contrassegnati come FIPS/NDcPP prima di un marcatore nc facoltativo. Fornire solo il testo della build. Evidenze malformate, qualificate, non ASCII, in conflitto, build personalizzate e non coperte rimangono sconosciute.
Fornire osservazioni esplicite come flag CLI true, false o unknown, booleani/null JSON o valori CSV documentati. Rimangono separati dallo stato della versione e non dimostrano la raggiungibilità. Non viene raccolto alcun dato di configurazione locale o di processo.
| Osservazione CLI | Significato | La condizione di esposizione si aspetta |
|---|---|---|
--eligible-deployment | L'appliance è un deployment LB/CS o CGNAT-LSN/NAT64 | true |
--non-http-l7-enabled | È abilitata una funzionalità di protocollo L7 non HTTP | true |
I formati sono JSON, CSV sicuro per le formule e HTML autonomo e senza script. L'input di esempio sintetico e il report generato non descrivono sistemi reali.