completetech-security/http2shell-check
Verificatore offline di esposizione e inventario per Brotli / HTTP2Shell (CVE-2026-111497) attraverso ecosistemi verificati. Python 3.10+, nessuna dipendenza o payload di exploit.

Esposizione del decoder Brotli, con prove.
http2shell-check valuta le versioni dichiarate e gli inventari dei componenti per CVE-2026-111497, la vulnerabilità del decoder Brotli di Google nota anche come HTTP2Shell o Node2Shell. Questi nomi descrivono la stessa vulnerabilità sottostante. HTTP/2 non è necessario.
Copre Brotli nativo, Node.js, Bun, Python Brotli/brotlicffi, Brotli4j, Envoy, Istio e snapshot esatti dei pacchetti sorgente Debian. Il checker Python standalone non effettua richieste di rete, non importa alcun decoder e non invia payload di exploit. I confronti tra versioni sono attività di triage, non una prova: la sfruttabilità è sempre not_tested, e una versione corretta dichiarata non è una patch distribuita verificata.
Python 3.10+ su Windows, Linux o macOS. Non c'è nulla da installare: il checker e i suoi test utilizzano solo la libreria standard. Usa python3 dove python non è disponibile.
git clone https://github.com/CompleTetech-Security/http2shell-check.git
cd http2shell-check

# Assess explicit versions
python http2shell_check.py --component brotli=1.2.0 --format json
python http2shell_check.py --component python-brotli=1.2.1 --component bun=1.4.3

# Assess an inventory and write an offline HTML report
python http2shell_check.py --inventory examples/inventory.json --format html --output report.html

# Assess the current Python environment's installed packages
python collect_python.py > runtime.json
python http2shell_check.py --inventory runtime.json --format json
I file di output esistenti vengono rifiutati a meno che non venga specificato --force. Mantieni gli inventari e i report reali al di fuori di Git. Il file del checker funziona anche se copiato altrove; fornisci --logo approved-logo.png se desideri un logo nei report HTML.
Fornisci almeno un input. --component, --inventory, --pip-list e --node-inventory sono ripetibili e combinabili; ciascuno crea osservazioni indipendenti.
| Input | Origine |
|---|---|
--component PRODUCT=VERSION | Una singola versione fornita sulla riga di comando. |
--inventory PATH | Inventario JSON canonico multi-componente. |
--pip-list PATH | Output di python -m pip list --format=json; vengono valutate solo le voci Brotli/brotlicffi. |
--node-inventory PATH | Un file esistente del collector v1 di node2shell-check. |
Opzioni comuni:
| Opzione | Predefinito | Comportamento |
|---|---|---|
--format csv|json|html | csv | Formato di output; tutti i formati riportano gli stessi risultati sui componenti e i metadati del report. |
--output PATH | stdout | Pubblica atomicamente un report completato. |
--force | disattivato | Sostituisce un file di output esistente. Gli input, il checker e i file del logo restano protetti. |
--brand NAME | CompleteTech LLC | Etichetta dell'organizzazione nel report HTML. |
--logo PATH | assets/logo.png incluso per il brand predefinito, se presente | Incorpora un PNG fino a 1 MiB. Un brand personalizzato omette il logo predefinito. |
--fail-on-finding | disattivato | Esce con codice 1 per risultati potentially_affected o unsupported_runtime. |
--version, --help | Stampa la versione dello strumento o le istruzioni d'uso. |
Lo schema canonico dell'inventario, i dettagli degli adattatori, i limiti dei campi e il riferimento completo delle opzioni e dei codici di uscita sono in docs/REFERENCE.md. Gli identificatori dei prodotti e le regole sulle versioni sono nella metodologia. Gli identificatori sconosciuti producono una copertura sconosciuta, non una corrispondenza ipotizzata.
| Codice | Significato |
|---|---|
0 | Il report è stato scritto senza errori operativi. |
1 | Con --fail-on-finding, almeno un risultato è potentially_affected o unsupported_runtime. |
2 | Errore operativo: argomenti non validi, oppure errore di input, raccolta o output. Le osservazioni valide provenienti da altri input vengono mantenute ove possibile. |
130 | Interrotto. |
Un'interruzione durante la valutazione pubblica le osservazioni completate sui componenti con complete=false. Un'interruzione durante l'output preserva una destinazione esistente e potrebbe non lasciare alcun nuovo report. Gli errori operativi non sono risultati di valutazione, e un report parziale non è un report completo.
Il report HTML è un unico file offline, senza script. Include un logo incorporato, conteggi riassuntivi, osservazioni sui componenti in ordine di priorità, evidenze, elementi sconosciuti, lacune di copertura, rimedi, correzioni per branch e link alle fonti. Si adatta ai temi chiaro e scuro e si stampa in modo pulito. Usa --brand "Your Organization" --logo approved-logo.png per un branding personalizzato.
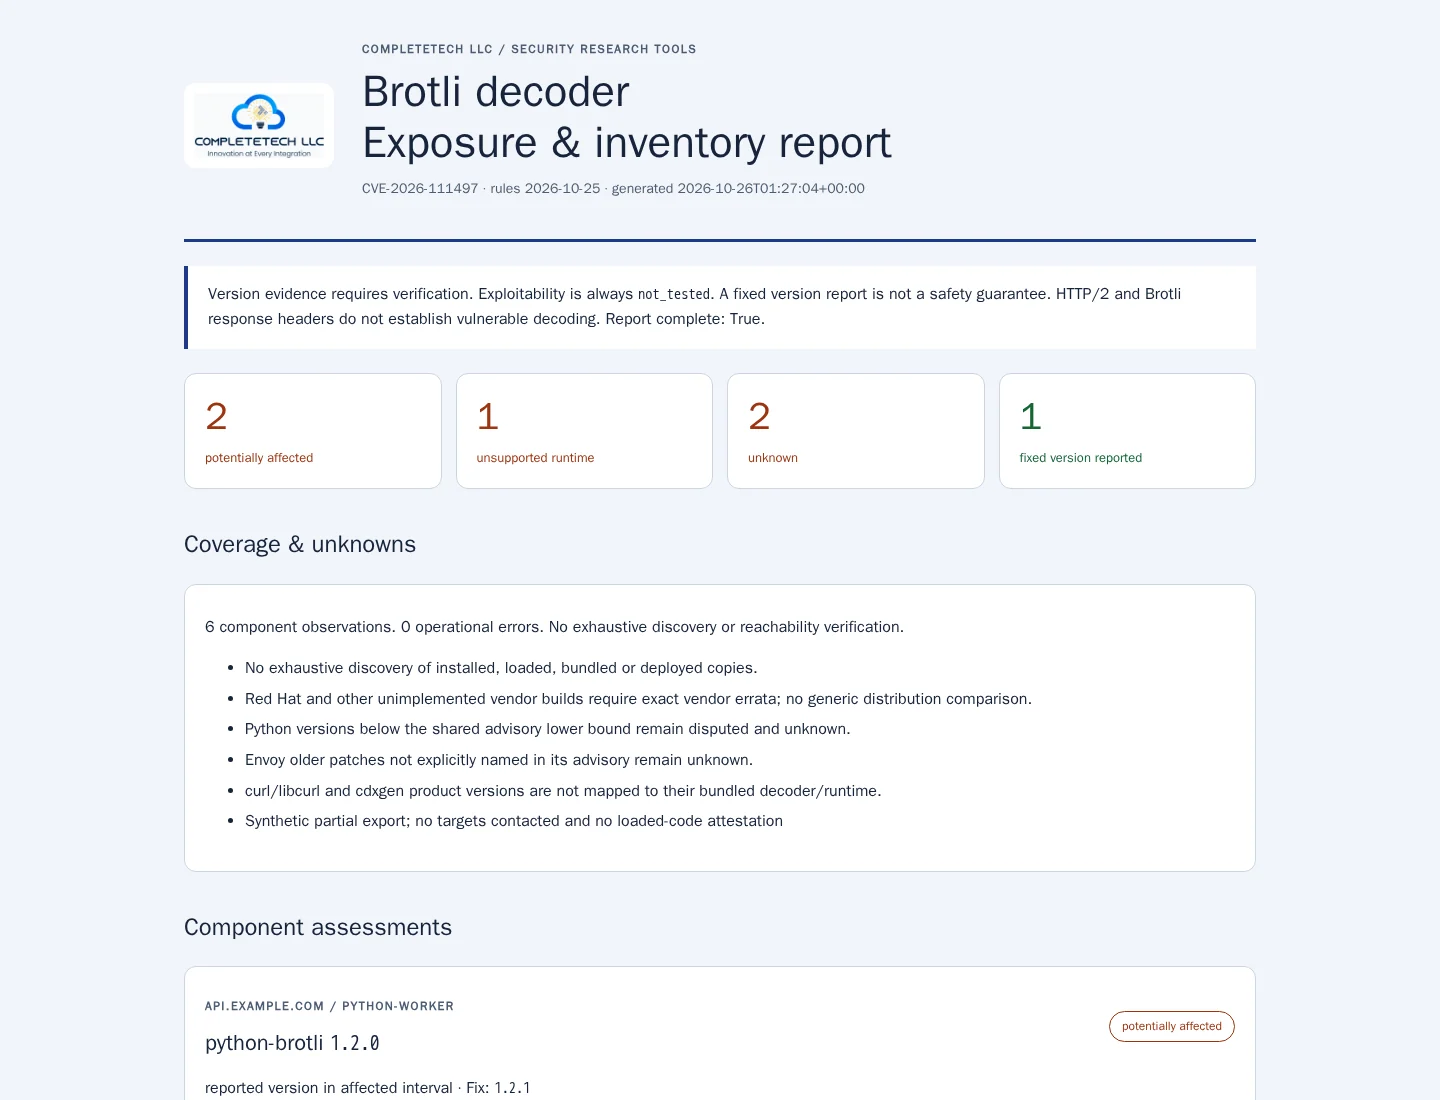
Apri l'esempio sintetico. Gli screenshot mostrano l'output effettivamente generato; nessun target è stato scansionato. Vedi anche il layout stretto e l'anteprima di stampa.