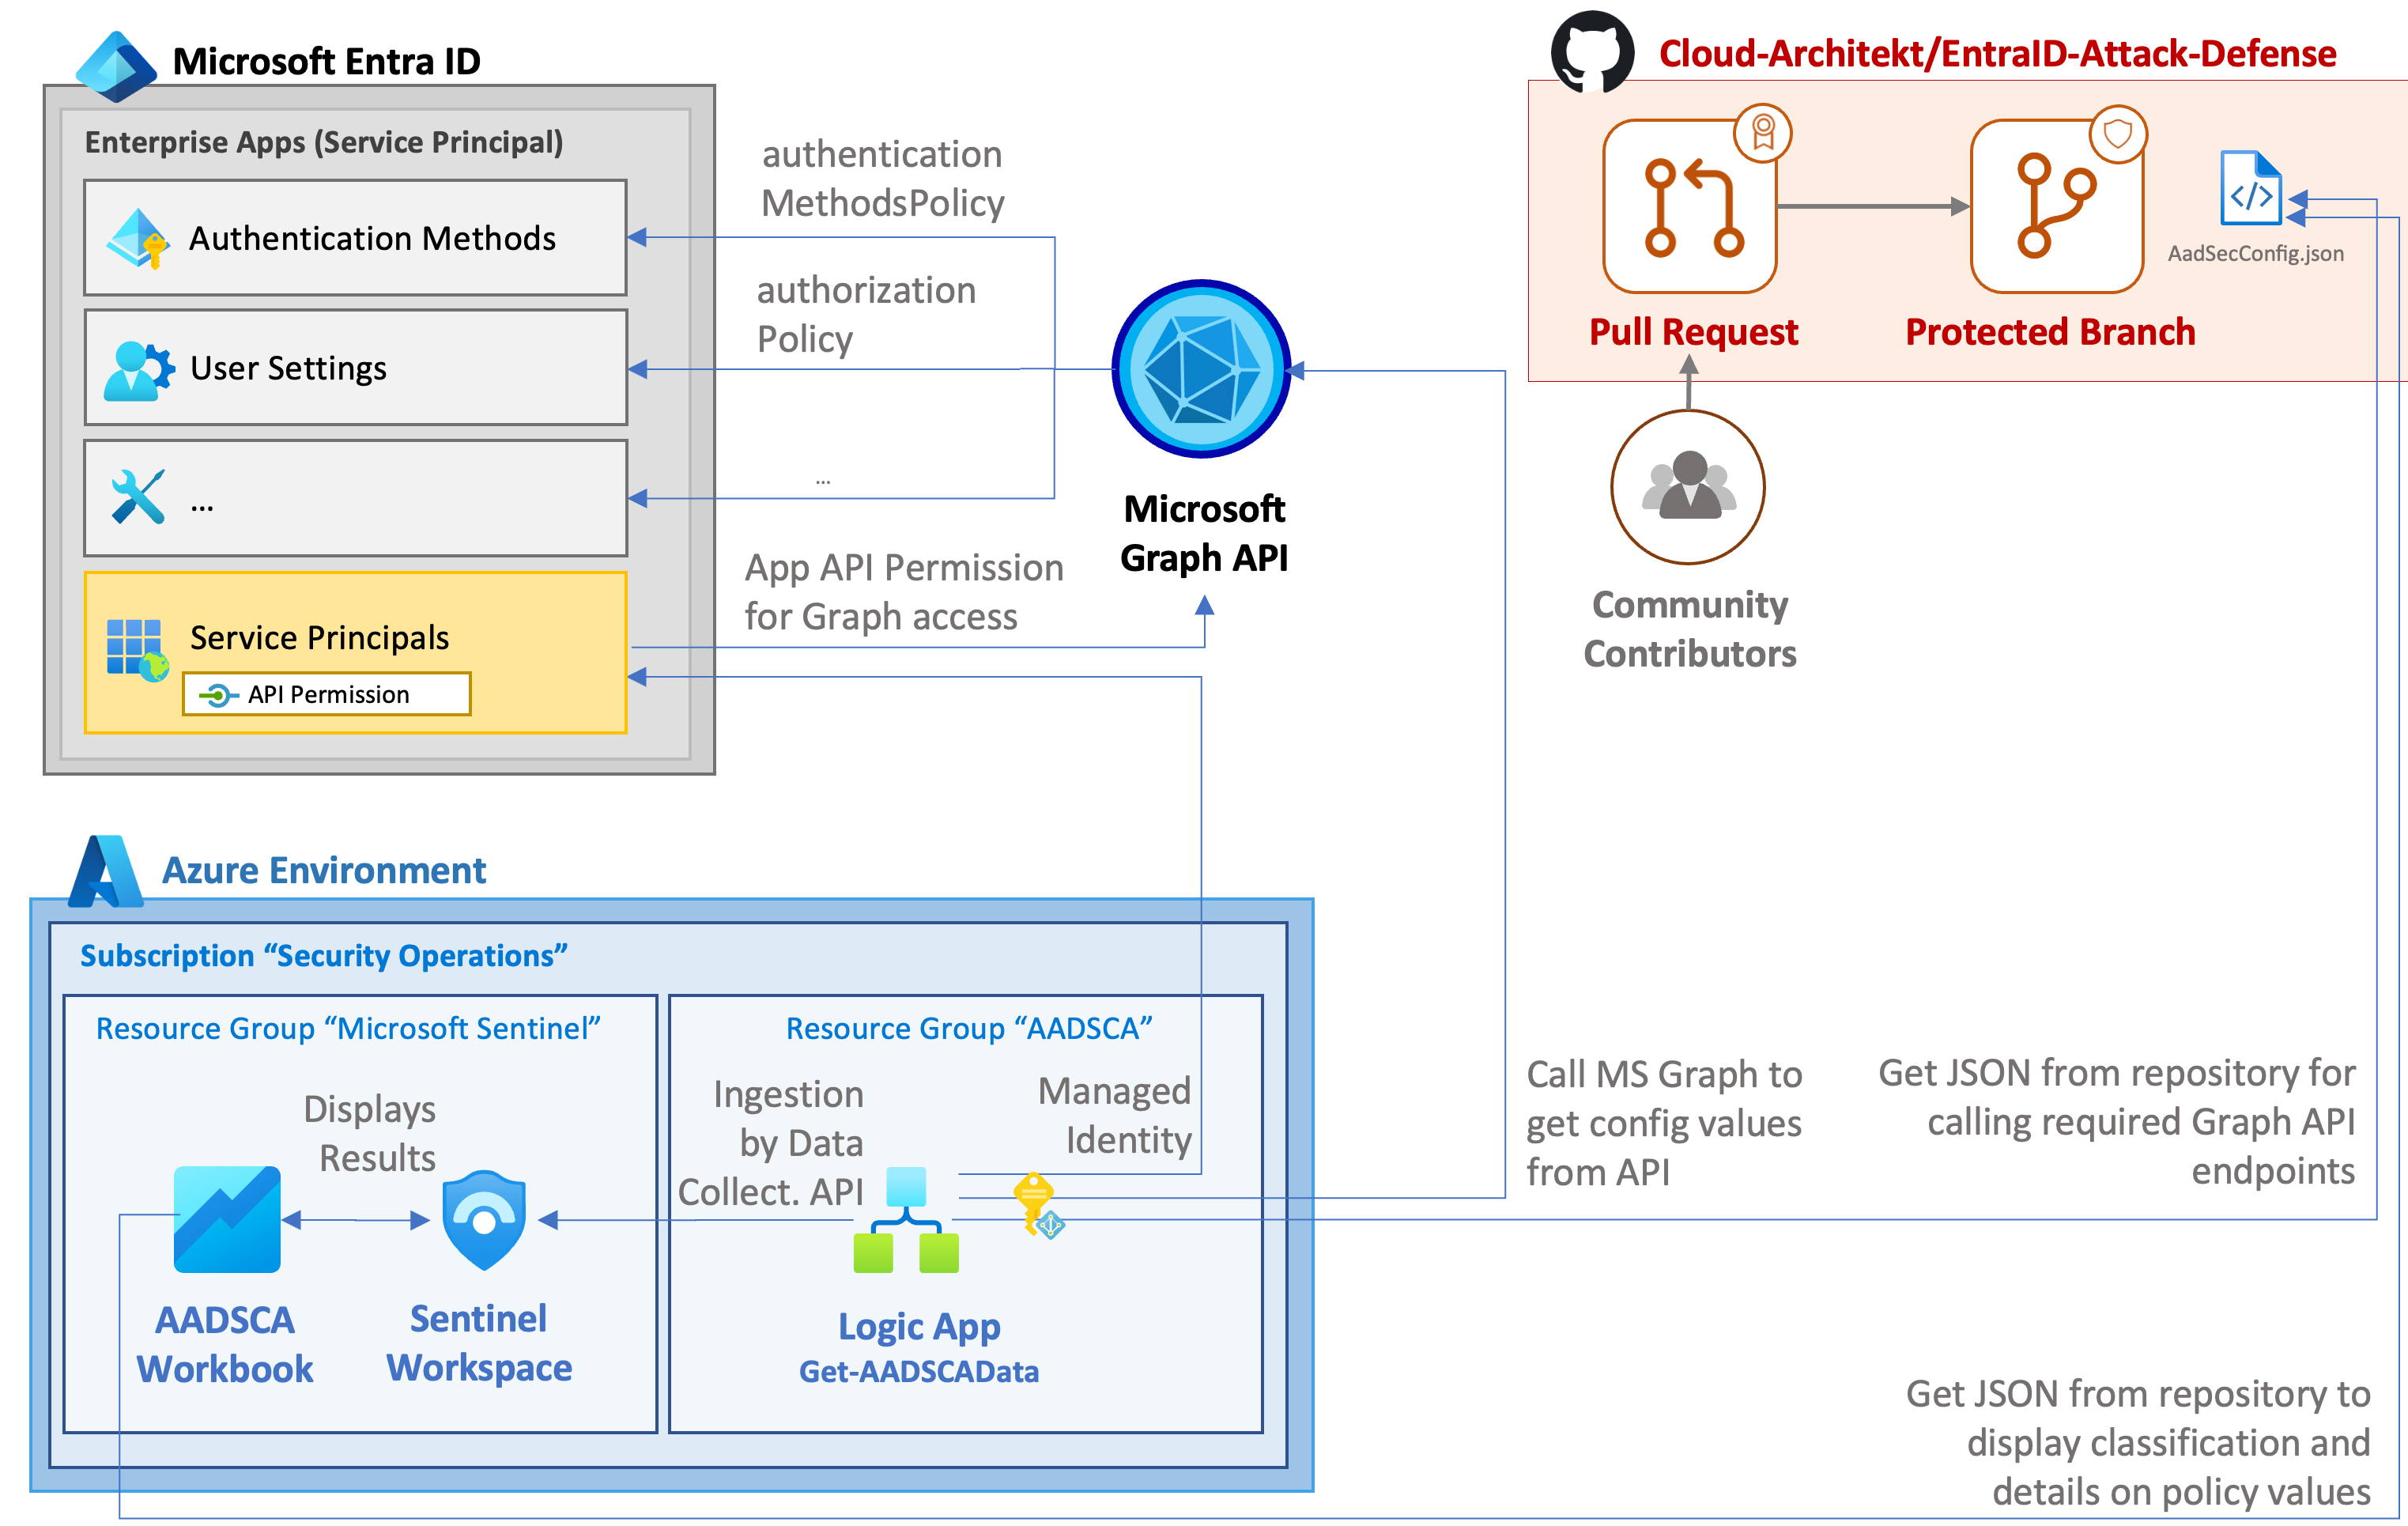
 cloud-architekt/azuread-attack-defense
Questa pubblicazione è una raccolta di vari scenari di attacco comuni su Microsoft Entra ID (precedentemente noto come Azure Active Directory) e di come possono essere mitigati o rilevati.

Questa pubblicazione è una raccolta di vari scenari di attacco comuni su Microsoft Entra e di come possono essere mitigati o rilevati. Tutti gli scenari, le intuizioni e i commenti inclusi si basano sulle esperienze dei contributori durante le loro simulazioni di attacco, in contesti pratici o reali.
Dovrebbe essere considerato un documento vivo, che verrà aggiornato man mano che le pratiche progrediscono e cambiano le tecniche di attacco e difesa. Invitiamo esperti di identità o sicurezza della comunità a collaborare a questa pubblicazione e a contribuire con aggiornamenti, feedback, commenti o ulteriori aggiunte.
In tutti i capitoli, seguiamo la stessa linea guida sulla struttura dei capitoli. Durante la lettura, puoi aspettarti di trovare:
Le sezioni seguenti contengono una breve descrizione di ciascun capitolo del 'Playbook di Attacco e Difesa per Microsoft Entra'.
L'idea iniziale per la creazione del 'Playbook di Attacco e Difesa per Microsoft Entra' è venuta da Thomas Naunheim. La nostra prima chiamata su Teams è avvenuta nell'autunno 2020, quando Thomas ha presentato l'idea e questa è stata immediatamente accolta.
Il primo capitolo riguardava l'attacco 'Password Spray', in cui ci siamo concentrati molto sul meccanismo di rilevamento di Entra ID Protection (precedentemente noto come Azure AD Identity Protection) per rilevare attacchi di tipo 'password spray'. Durante il primo capitolo abbiamo imparato che il tempo di calendario per finalizzare la ricerca può richiedere molto più tempo del previsto a causa della complessità della ricerca e delle diverse angolazioni di indagine. La definizione dell'ambito, come in qualsiasi tipo di lavoro progettuale, è estremamente importante.
 Sami Lamppu 💬 📖 |
 Thomas Naunheim 💬 📖 |
 Joosua Santasalo 💬 📖 |
 Markus Pitkäranta 💬 📖 |
 Christopher Brumm 💬 📖 |
 Derk van der Woude 💬 📖 |
 Fabian Bader 💬 📖 |
 Nestori Syynimaa 💬 📖 |
 Robbe Van den Daele 💬 📖 |
Con i capitoli più recenti abbiamo avuto la fortuna di coinvolgere nel progetto altri membri della comunità come Joosua Santasalo, Fabian Bader e Christopher Brumm in qualità di sparring partner e revisori.
