Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
rainmap-lite — Rainmap Lite - Interfaccia web responsive che consente agli utenti di lanciare scansioni Nmap dai loro telefoni/tablet/browser web! | Kitploit
Strumenti/GitHubGitHub/cldrn/rainmap-lite
Scanner di VulnerabilitàMappatura della ReteScansione PorteSicurezza Web
GitHubcldrn/rainmap-lite

rainmap-lite

Rainmap Lite - Interfaccia web responsive che consente agli utenti di lanciare scansioni Nmap dai loro telefoni/tablet/browser web!

Vedi Repository
23365415 anni faRevisionato da Kitploit
Condividi

rainmap-lite

Rainmap Lite - Applicazione web reattiva che consente agli utenti di lanciare scansioni Nmap dai loro cellulari/tablet/browser web!

A differenza del suo predecessore [1], Rainmap-lite non richiede servizi speciali (RabbitMQ, PostgreSQL, Celery, supervisor, ecc.) per facilitare l'installazione su qualsiasi server. Devi semplicemente installare l'applicazione Django e aggiungere il compito di polling cron per configurare un nuovo server di scansione. Scansioni Nmap in movimento per tutti!

[1] Rainmap - https://nmap.org/rainmap/

Caratteristiche

  • Lancia facilmente scansioni Nmap con pochi clic.
  • Interfaccia reattiva funziona perfettamente dal tuo telefono/tablet.
  • Rapporti consegnati via email in tutti i formati.
  • Visualizza i rapporti dal tuo browser web.
  • Pianifica le scansioni.
  • Decine di profili di scansione tra cui scegliere.
  • Facile da installare/configurare.
  • Condividi i risultati con il tuo team.
  • Compatibile con Python 3 (Testato su Python 3.7.4)

Questo progetto è ancora in versione beta. Ogni feedback, segnalazione di bug e PR sono molto apprezzati!

Demo

https://youtu.be/3oNegHPBd3o

Documentazione

Puoi trovare tutta la documentazione relativa a questo progetto sul Wiki

Installazione

  1. Assicurati che python3, pip3, nmap, nmap-scripts e cron siano installati sul sistema
  2. git clone questo progetto
  3. Rinomina/Copia .env.sample in .env
  4. Prepara il file delle variabili d'ambiente (.env)
  5. sh setup.sh

Variabili d'ambiente (file .env.sample)

Configurazione per setup.sh

  • APP_ROOT_PATH="/opt/rainmap-lite/"
  • HTTP_PORT="8000"
  • LOG_PATH="/var/log/nmaper.log"
  • ADMIN_USER="admin"
  • ADMIN_PASS="admin"
  • ADMIN_EMAIL="[email protected]"

Configurazione per namper-cronjob.py

Segui il formato descritto in python-dotenv

  • BASE_URL="http://127.0.0.1:${HTTP_PORT}"
  • SMTP_USER="SMTP_USER"
  • SMTP_PASS="SMTP_PASS"
  • SMTP_SERVER="SMTP_SERVER"
  • SMTP_PORT="SMTP_PORT"
  • SMTP_DOMAIN_NAME="SMTP_DOMAIN_NAME"

Screenshot

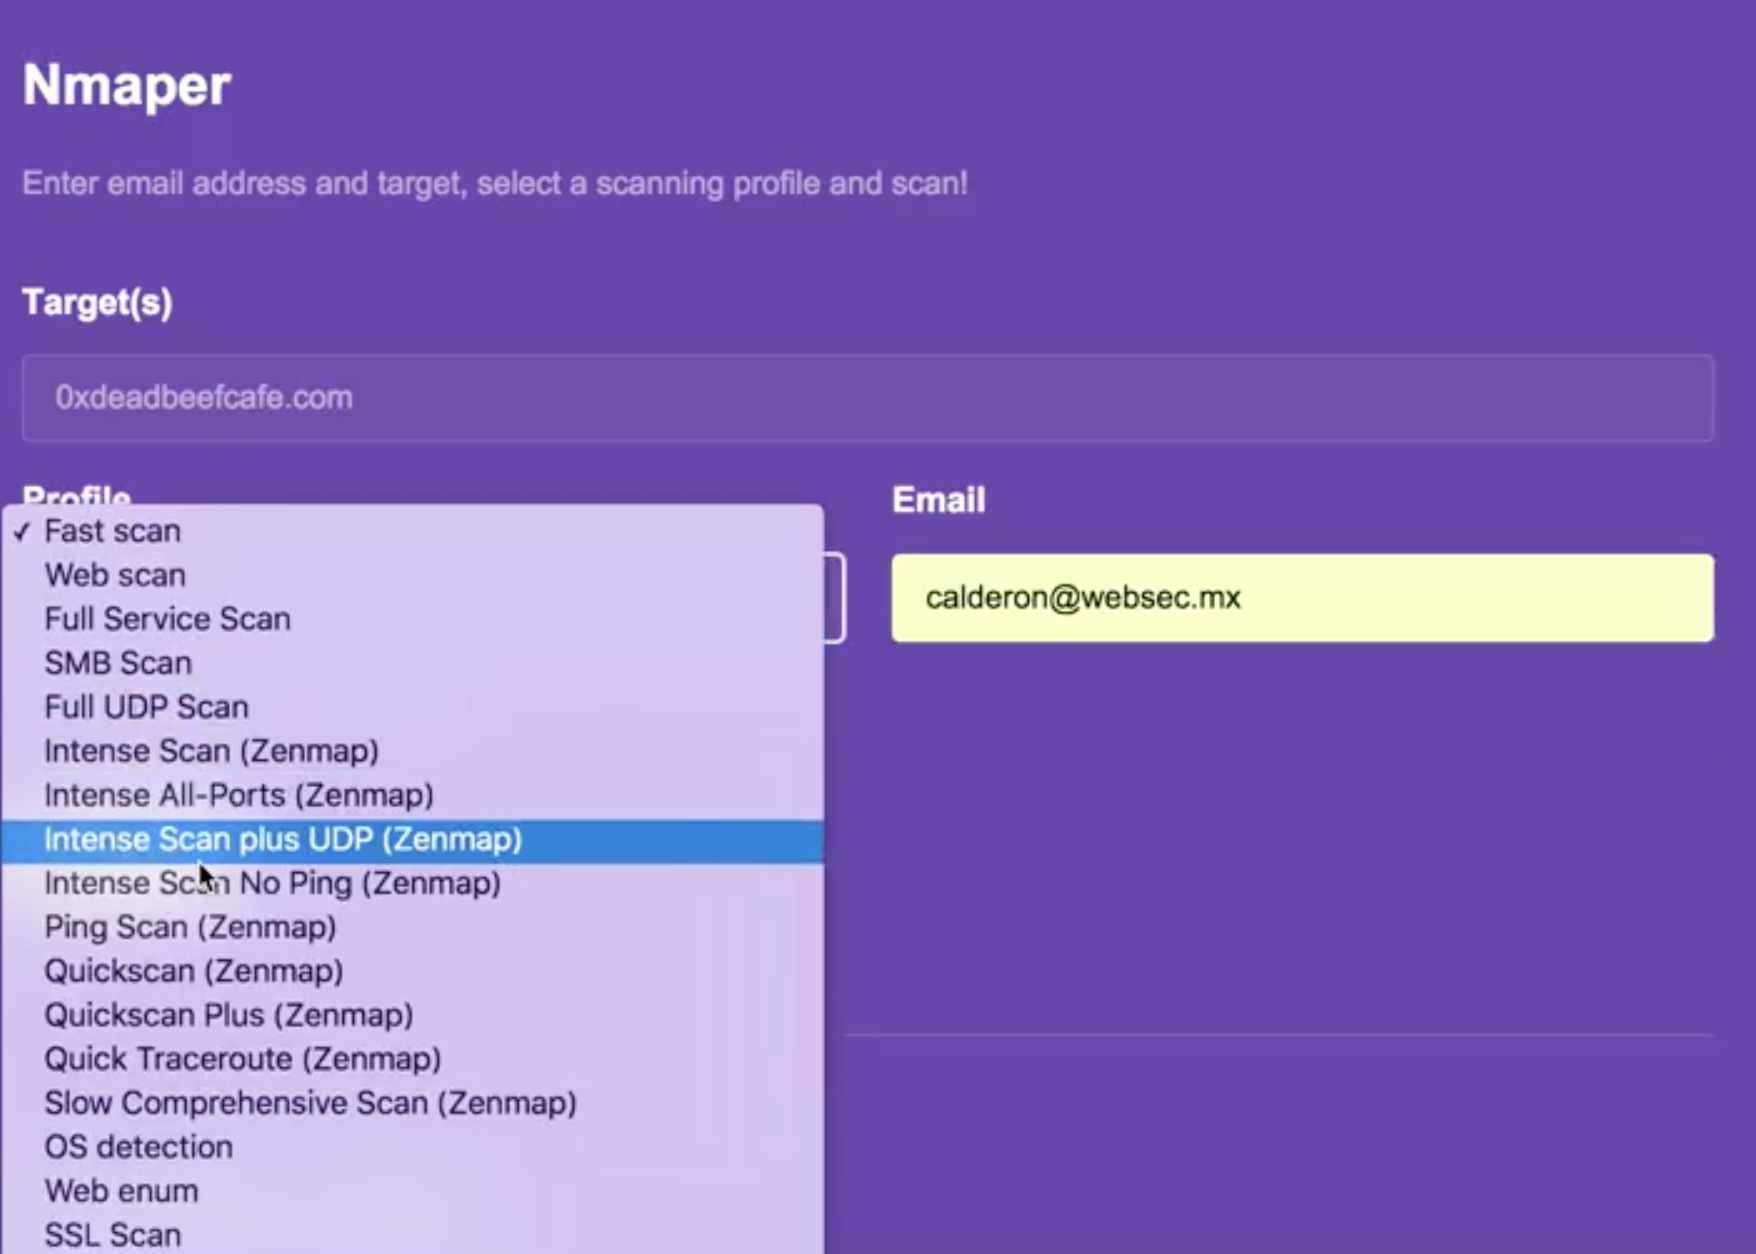
  • Interfaccia reattiva
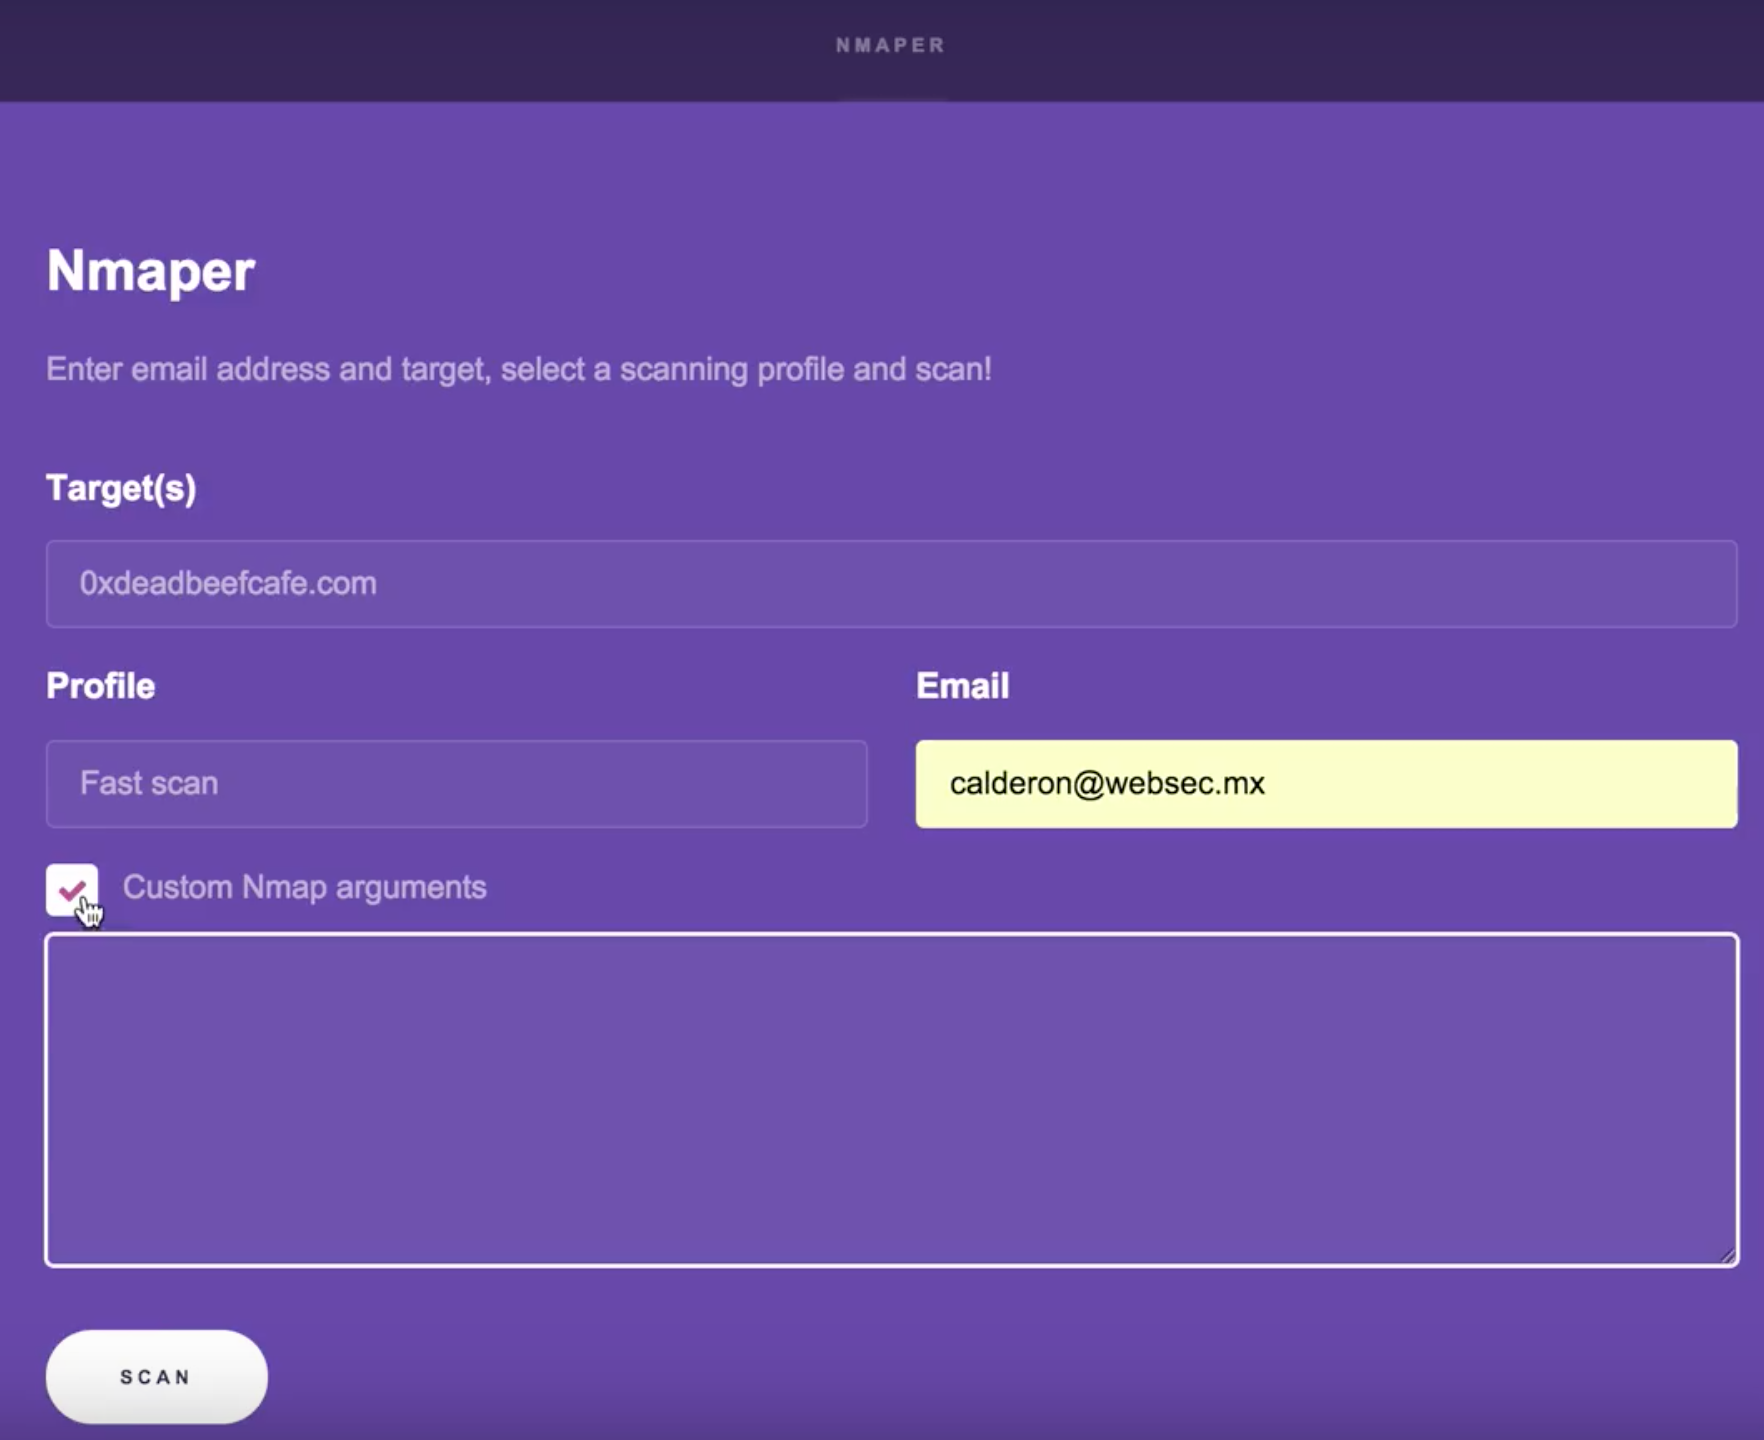
  • Personalizzabile
  • Profili di scansione
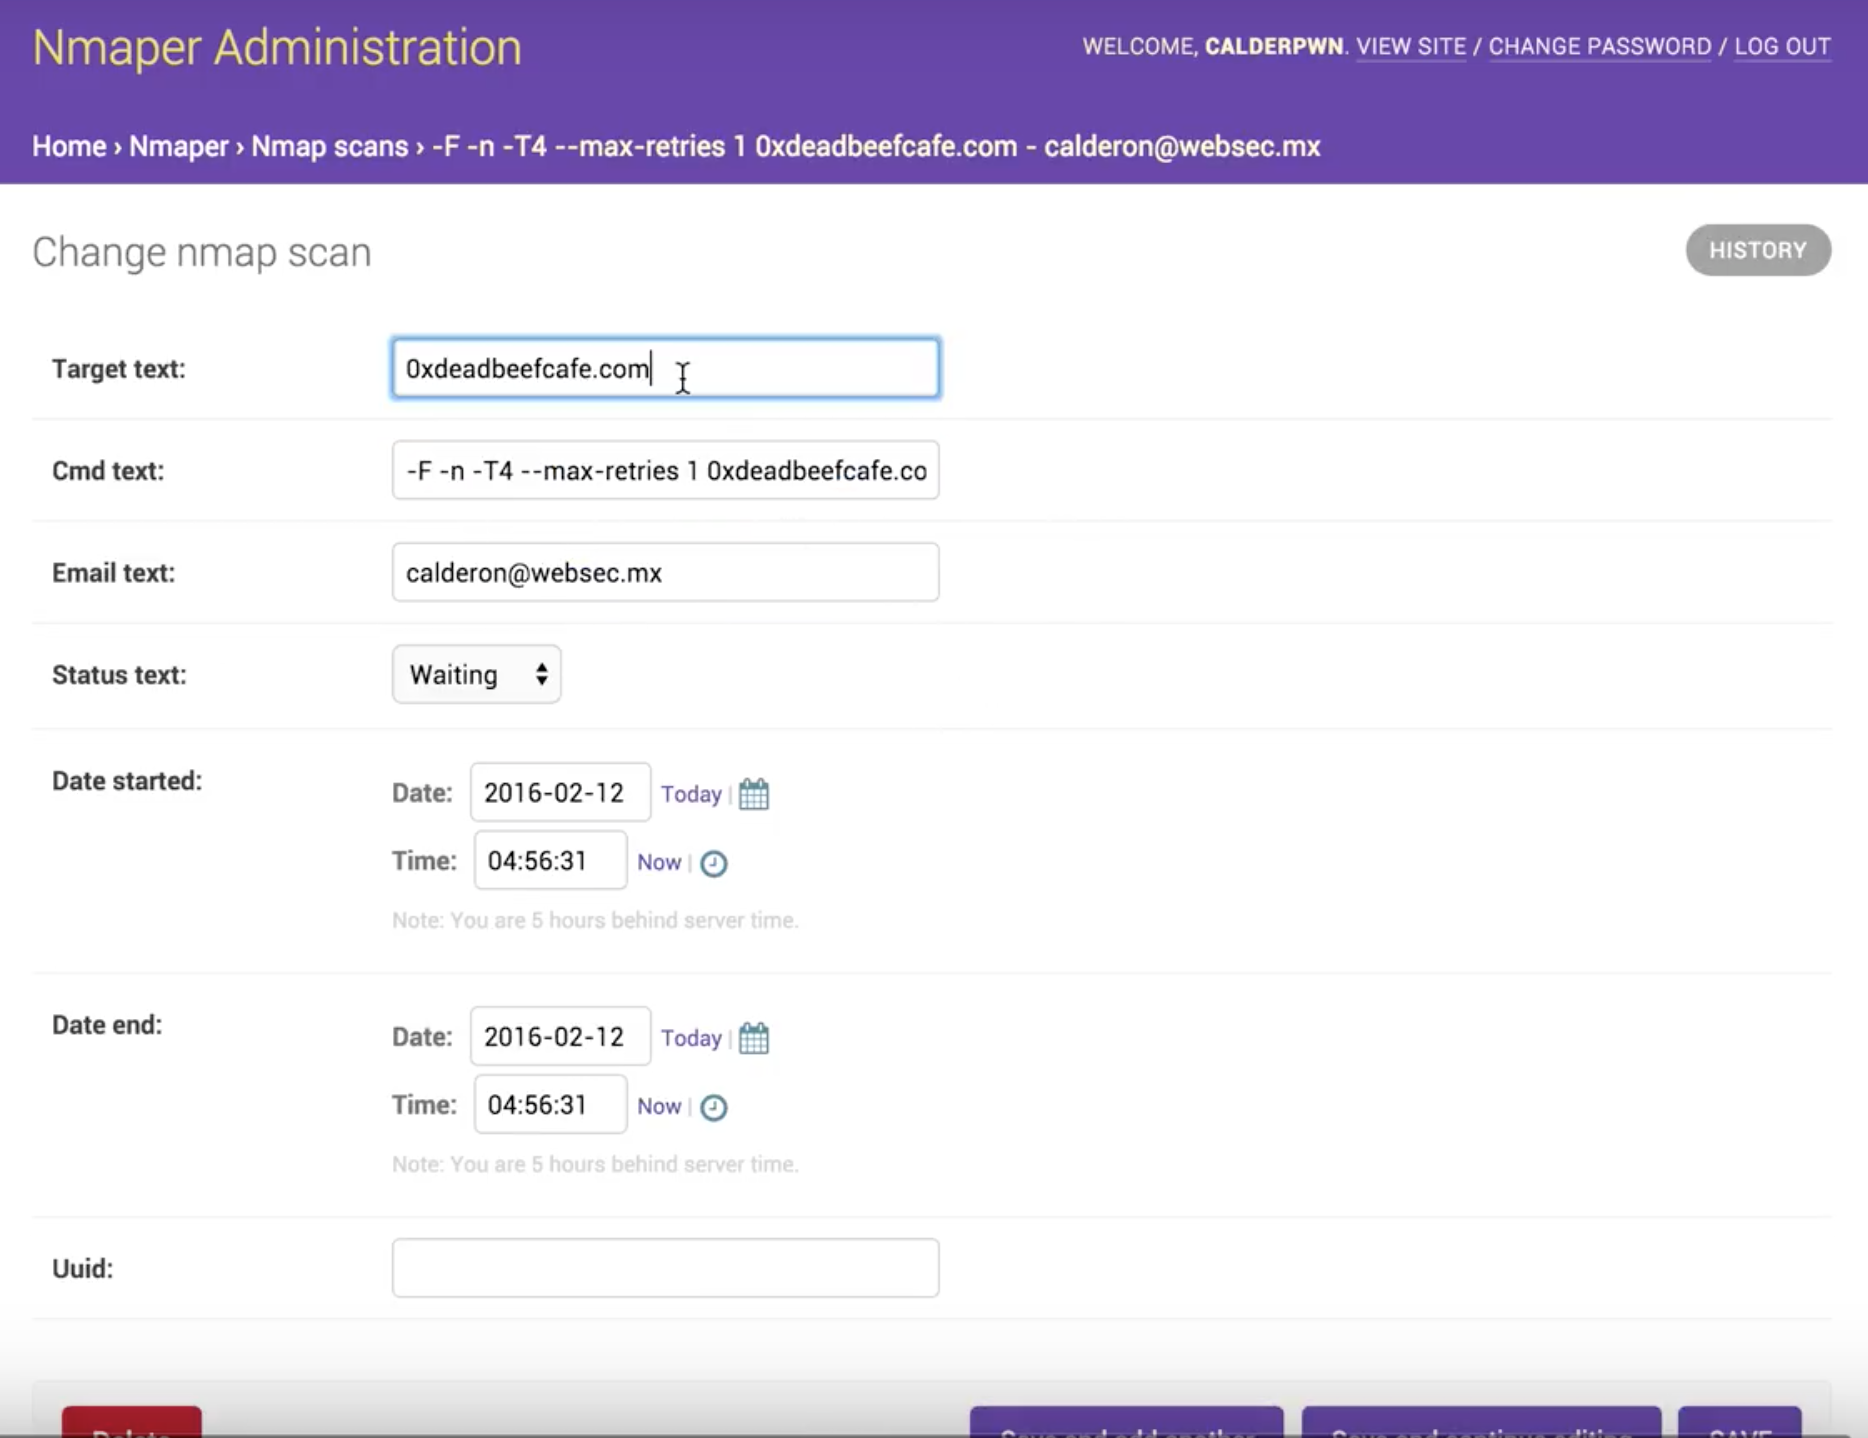
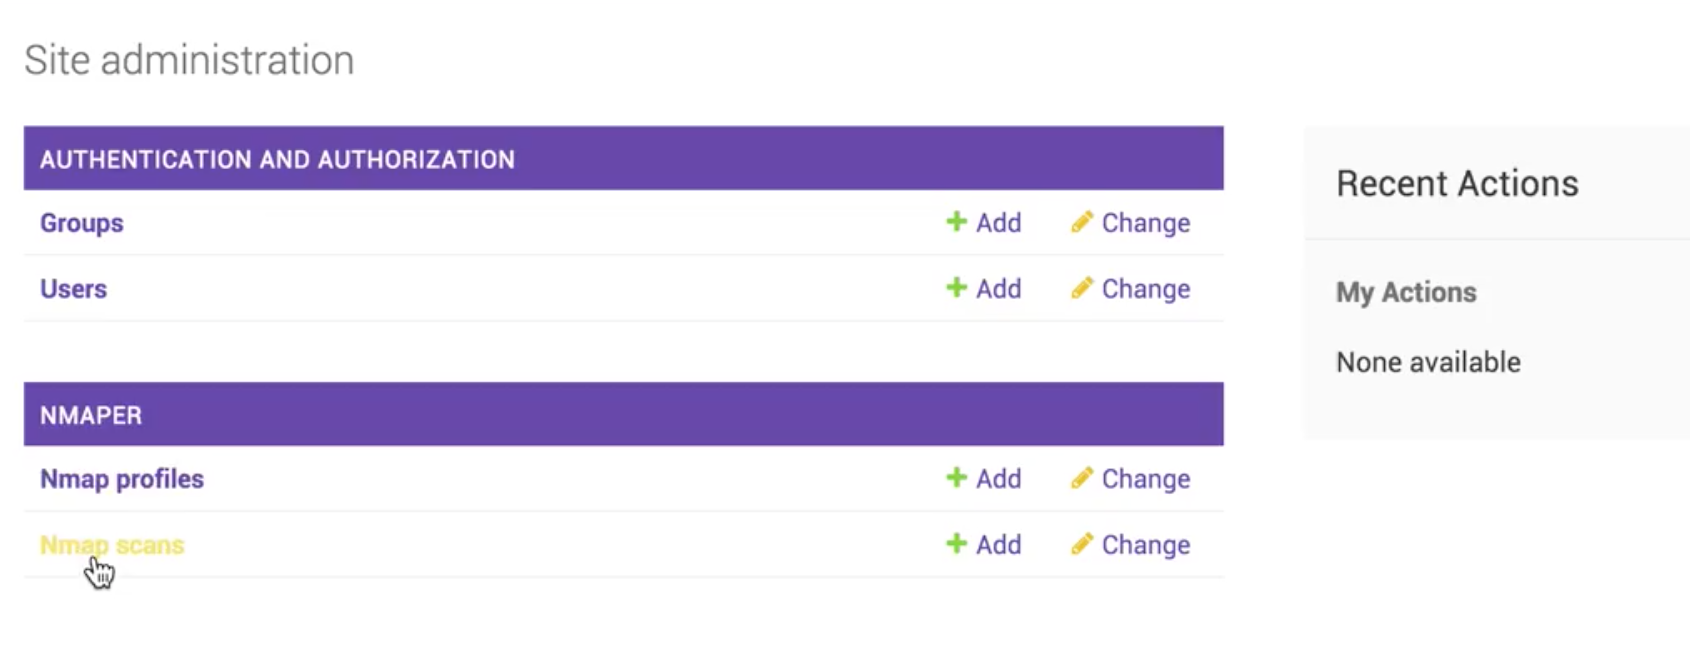
  • Amministrazione del sito consente la gestione di utenti, profili di scansione e scansioni
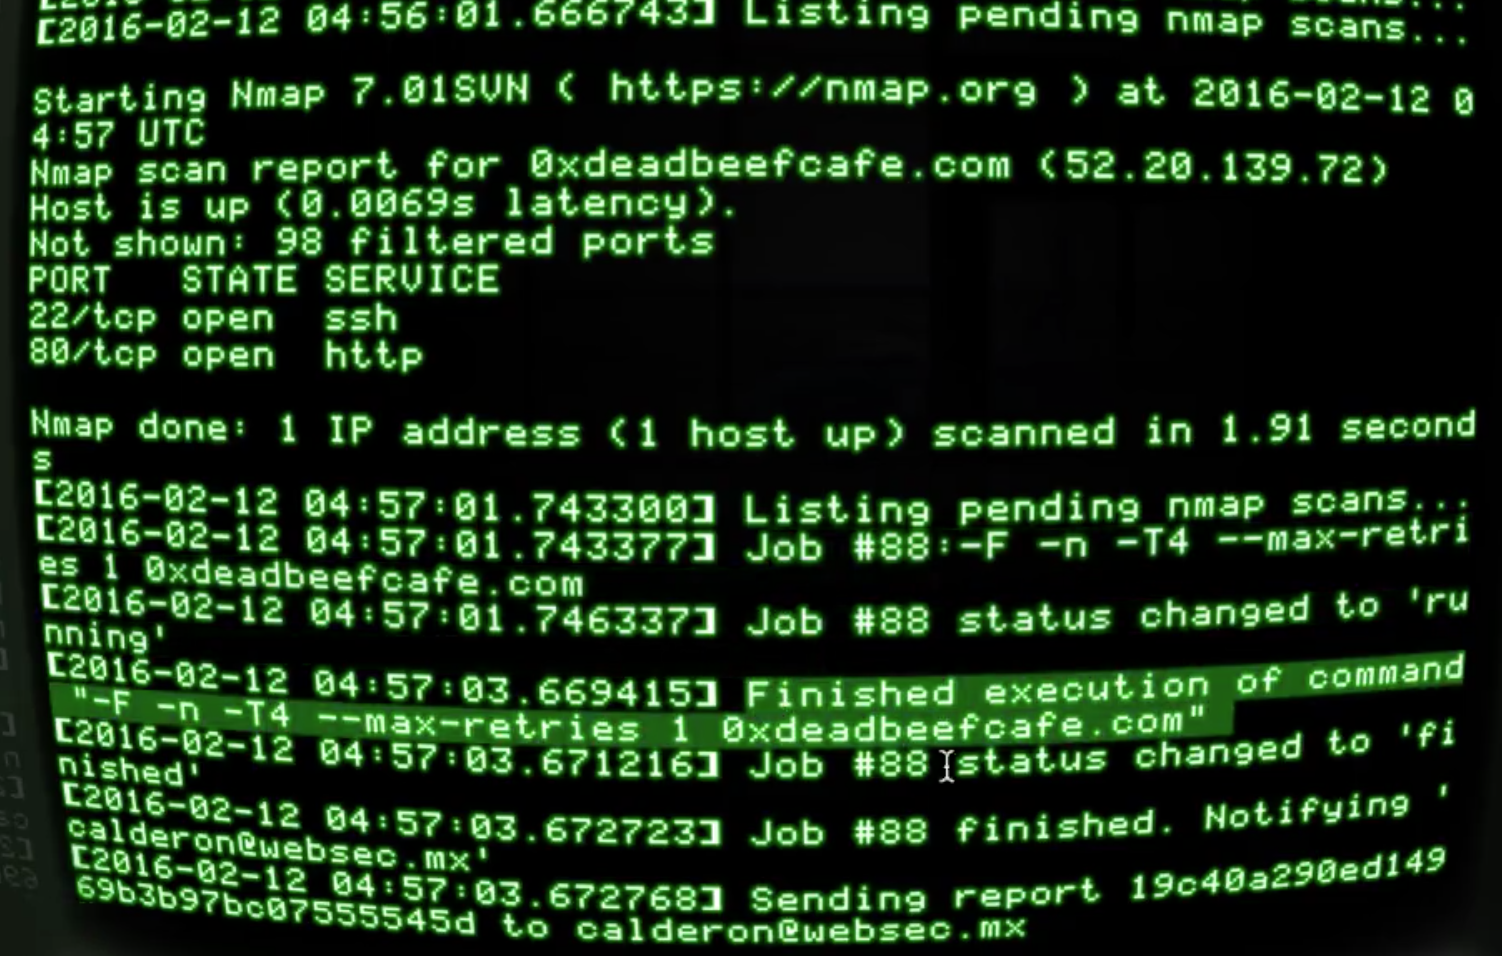
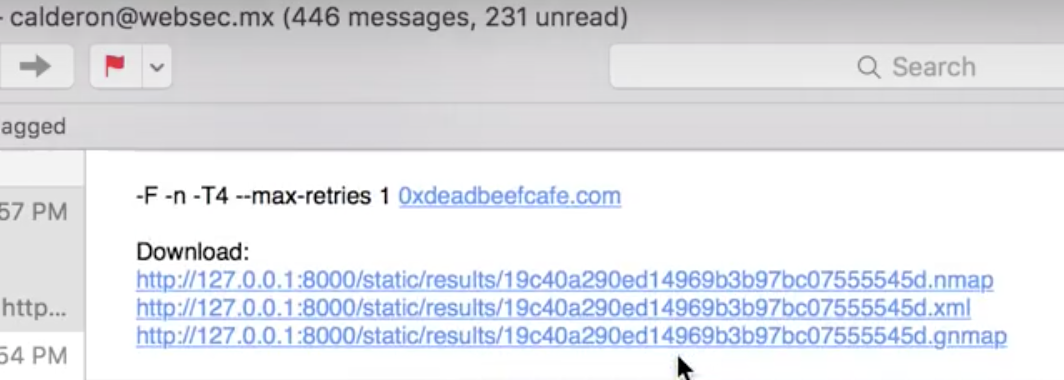
* Basato su cron * Risultati consegnati via email
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →