
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-32371 — Proof-of-concept per CVE-2024-32371: escalation di privilegi tramite manipolazione del parametro type in HSC Mailinspector, che consente agli utenti normali di ottenere accesso amministrativo. | Kitploit
Strumenti/GitHubGitHub/chucrutis/cve-2024-32371
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubchucrutis/cve-2024-32371

CVE-2024-32371

Proof-of-concept per CVE-2024-32371: escalation di privilegi tramite manipolazione del parametro type in HSC Mailinspector, che consente agli utenti normali di ottenere accesso amministrativo.

Vedi Repository
1172 anni faNon ancora revisionato
Condividi

Descrizione CVE-2024-32371

Descrizione

Una vulnerabilità identificata come CVE-2024-32371 consente a un attaccante di elevare i privilegi modificando il parametro type da 1 a 0. Questa vulnerabilità permette a un attaccante con un account utente normale di aumentare i propri privilegi e ottenere accesso amministrativo al sistema.

Versioni: Scoperta in HSC Mailinspector 5.2.17-3 ma applicabile a tutte le versioni fino alla 5.2.18.

Parametro Vulnerabile

  • Parametro: type
  • Valori interessati: Modifica del valore da 1 (utente normale) a 0 (amministratore)

Spiegazione della Vulnerabilità

La vulnerabilità deriva da controlli di accesso insufficienti sul parametro type. Manipolando il valore del parametro type nel payload della richiesta, un attaccante può modificare i permessi del proprio account utente da utente normale ad amministratore.

Scenario di Attacco

Per sfruttare questa vulnerabilità, un attaccante può intercettare o creare una richiesta con il parametro type impostato a 0, indicando privilegi di amministratore. Inviando questa richiesta malevola, l'attaccante può bypassare i meccanismi di controllo degli accessi previsti e ottenere accesso non autorizzato come amministratore.

Impatto

Lo sfruttamento riuscito di CVE-2024-32371 consente a un attaccante di eseguire azioni amministrative all'interno del sistema, come:

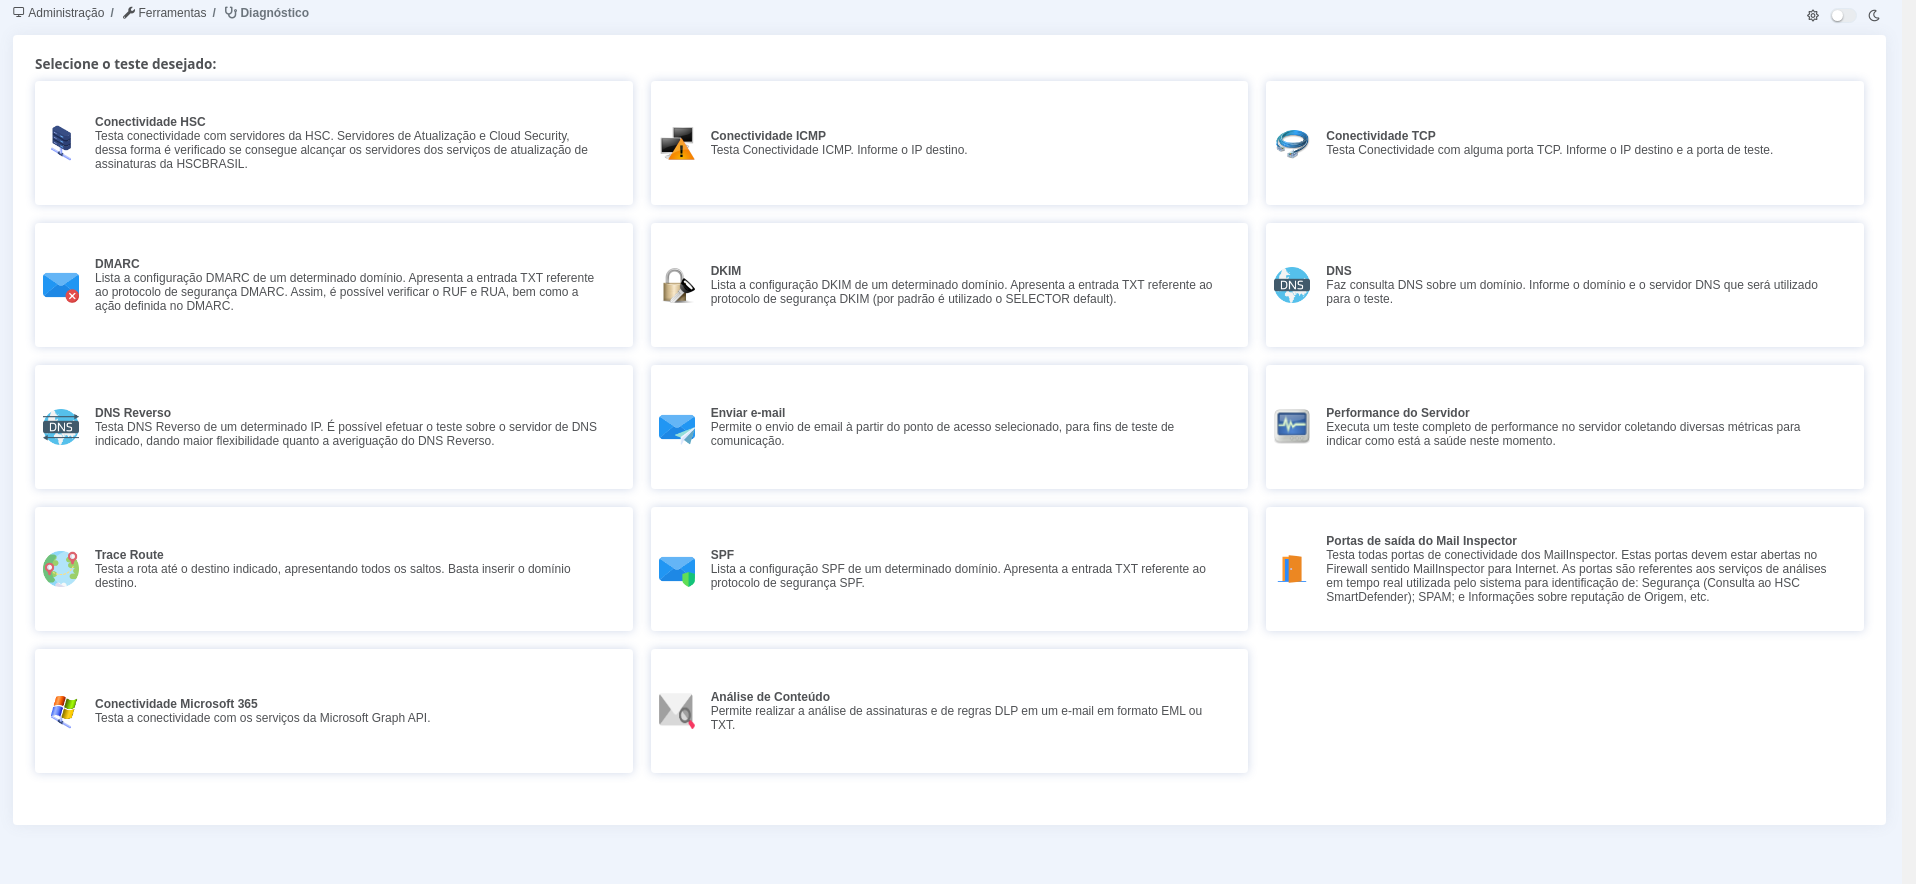
  • Accedere a dati sensibili o funzionalità riservate agli amministratori.
  • Modificare configurazioni di sistema o privilegi utente.
  • Eseguire attività malevole con privilegi elevati, portando potenzialmente a ulteriori compromissioni o violazioni dei dati.

testo alternativo

testo alternativo

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    403
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    263

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






