
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/chaudharyarjun/reporeaper
RicognizioneScanner di VulnerabilitàRaccolta InformazioniSicurezza Web
GitHubchaudharyarjun/reporeaper

RepoReaper

Scanner automatizzato che identifica repository .git esposti attraverso domini e sottodomini, consentendo il rilevamento rapido di fughe di informazioni sensibili per audit di sicurezza e bug bounty hunting.

Vedi Repository
Condividi
357442 anni faRevisionato da Kitploit

RepoReaper

Panoramica

RepoReaper è uno strumento di precisione progettato per automatizzare l'identificazione di repository .git esposti su un elenco di domini e sottodomini. Elaborando un file di testo fornito dall'utente con i nomi dei domini, RepoReaper controlla sistematicamente ciascuno di essi alla ricerca di file .git accessibili pubblicamente. Ciò consente una valutazione rapida e una protezione contro le fughe di informazioni, rendendo RepoReaper una risorsa essenziale per i team di sicurezza e gli sviluppatori web.

Caratteristiche

  • Scansione automatizzata di domini e sottodomini per repository .git esposti.
  • Semplifica il rilevamento di esposizioni di dati sensibili.
  • Interfaccia a riga di comando intuitiva.
  • Ideale per audit di sicurezza e Bug Bounty.

Installazione

Clona il repository e installa le dipendenze necessarie:

git clone https://github.com/YourUsername/RepoReaper.git
cd RepoReaper
pip install -r requirements.txt
chmod +x RepoReaper.py

Utilizzo

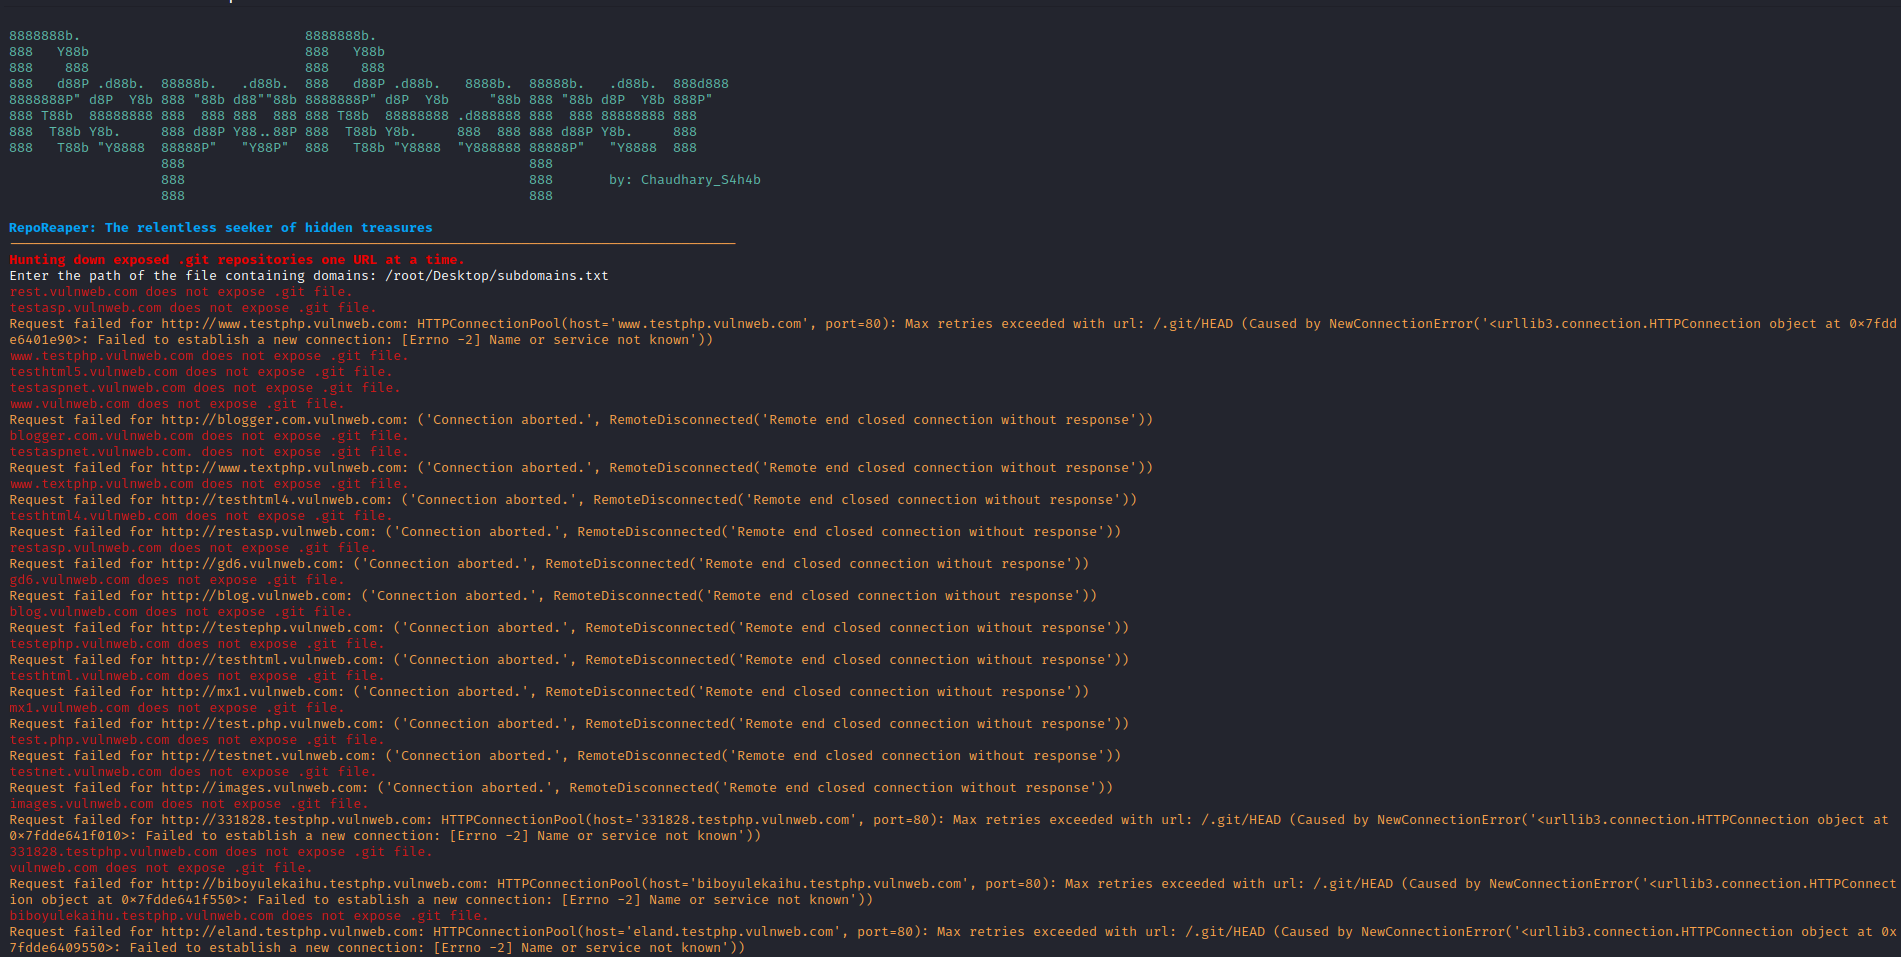
RepoReaper viene eseguito dalla riga di comando e chiederà il percorso di un file contenente un elenco di domini o sottodomini da scansionare.

Per avviare RepoReaper, basta eseguire:

./RepoReaper.py
  or
python3 RepoReaper.py

All'avvio, RepoReaper chiederà il percorso del file contenente i domini o sottodomini: Inserisci il percorso del file contenente i domini

Fornisci il percorso del tuo file di testo quando richiesto. Il file deve contenere un dominio o sottodominio per riga, ad esempio:

example.com
subdomain.example.com
anotherdomain.com

RepoReaper procederà quindi a scansionare i domini o sottodomini forniti alla ricerca di repository .git esposti e segnalerà i risultati. Repo_Reaper

Dichiarazione di non responsabilità

Questo strumento è inteso esclusivamente per scopi educativi e di ricerca sulla sicurezza. L'utente si assume ogni responsabilità per eventuali danni o usi impropri derivanti dal suo utilizzo.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




