cdipper/cve-2025-67246
CVE-2025-67246

Titolo della vulnerabilità:LuDaShi Controllo di accesso errato
Versioni interessate:Less than 6.1026.4505.112
Data di scoperta:2 Dicembre 2025
Scopritore:ZhouRui
Rapporto di analisi:
LuDaShi è un noto software utility di sistema gratuito che fornisce autenticazione hardware gratuita, garanzia di stabilità del computer (telefono mobile) e miglioramento delle prestazioni di sistema. Il driver ComputerZ_x64.sys in LuDaShi e nei suoi prodotti di sistema affiliati (ottimizzazione delle prestazioni del computer, monitoraggio delle prestazioni di sistema) contiene dati che possono leggere l'indirizzo del kernel nei 4 GB inferiori.
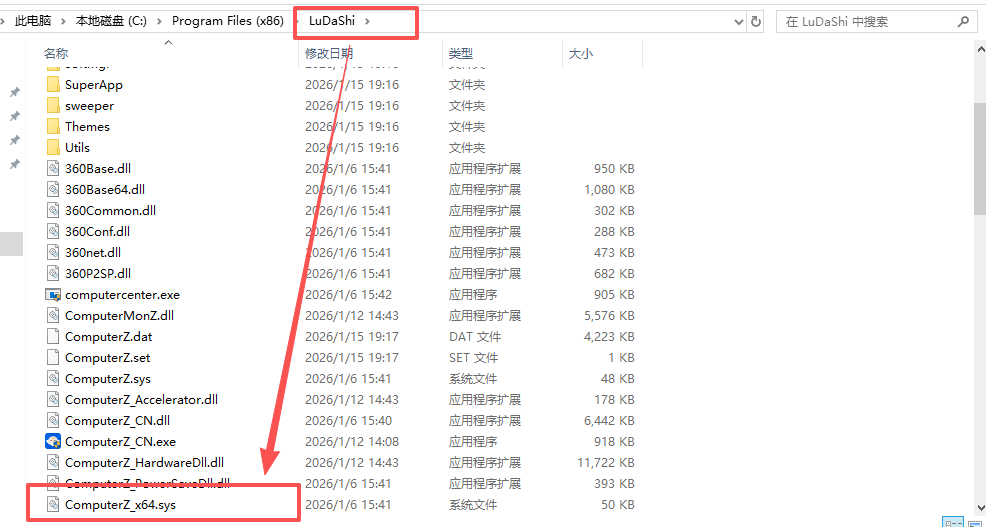
Questo driver espone un'interfaccia IOCTL (0xF1002508) allo spazio utente. Questa interfaccia non convalida adeguatamente l'indirizzo di memoria passato quando elabora i parametri di input forniti dall'utente. I processi nello spazio utente possono passare un valore di indirizzo arbitrario dei 4 GB inferiori al driver tramite questa interfaccia. Il driver utilizza quindi questo indirizzo per leggere il contenuto della memoria fisica e restituisce il risultato al chiamante nello spazio utente. Poiché questo parametro di indirizzo manca di controlli di accesso efficaci, gli aggressori possono usarlo per leggere regioni di memoria di sistema normalmente inaccessibili attraverso lo spazio degli indirizzi virtuali del kernel, causando la fuga di informazioni sensibili. Questo problema consente agli amministratori locali di ottenere dati della memoria di sistema senza privilegi aggiuntivi sfruttando il driver vulnerabile caricato, compromettendo così il meccanismo di isolamento dell'accesso alla memoria del sistema operativo.
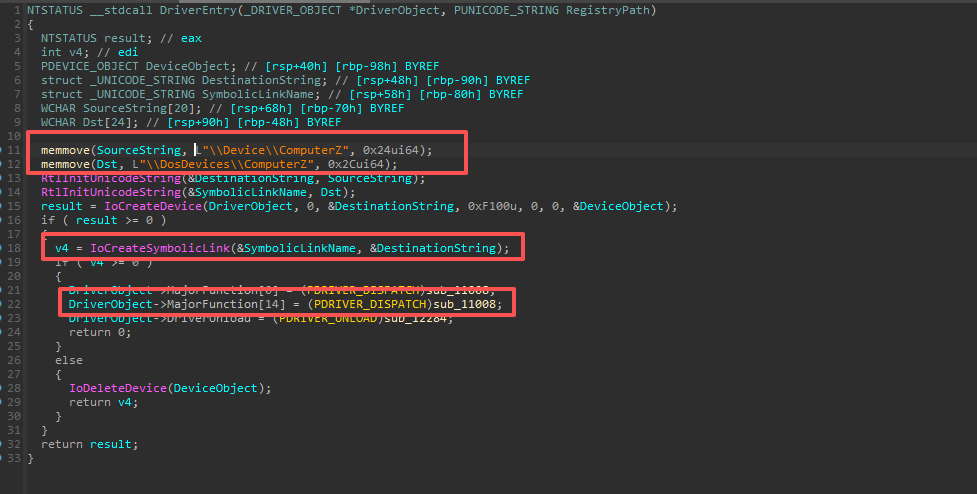
Questo driver fornisce al livello applicativo un collegamento simbolico utilizzabile all'oggetto dispositivo (ComputerZ). Più avanti, nella funzione di dispatch sub_11008 per la gestione degli IOCTL.
Quando IoControlCode è 0xF1002508, verrà eseguito il seguente codice. Mappa dati di indirizzo del kernel arbitrari nei 4 GB inferiori al livello applicativo tramite MmMapIoSpace. Un aggressore può costruire una Proof-of-Concept (POC) per leggere dati di dimensione arbitraria da qualsiasi indirizzo fisico nei 4 GB inferiori e restituirli al livello applicativo.

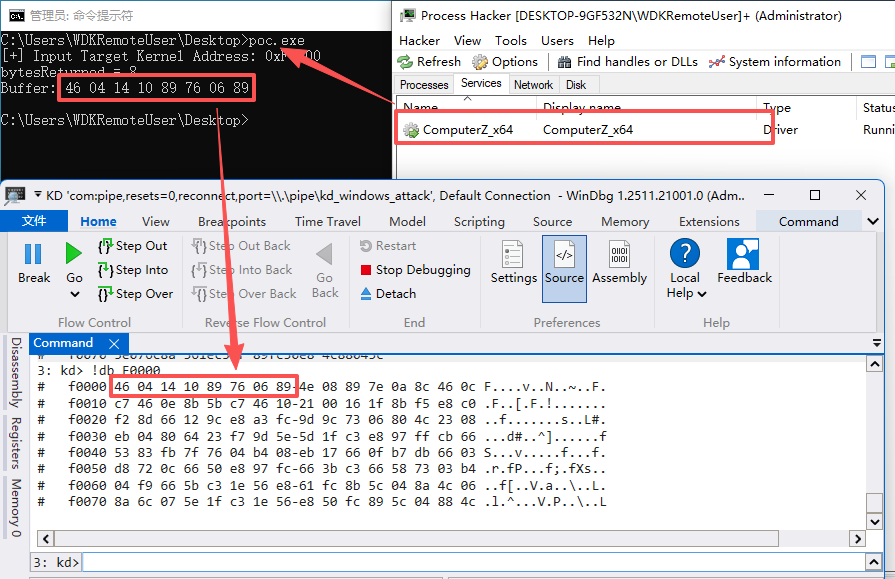
Carica questo driver, esegui il codice POC in questo repository e l'effetto dell'attacco è il seguente. In questo esempio, ho tentato di leggere 8 byte di dati dall'indirizzo fisico 0xF0000, ma la quantità di dati letti è arbitraria.