

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/byt3bl33d3r/nimdllsideload
Generazione di PayloadPost-ExploitAnalisi di BinariRed TeamingSviluppo PayloadArchived
GitHubbyt3bl33d3r/nimdllsideload

NimDllSideload

DLL sideloading/proxying con Nim!

Vedi Repository
17517353 anni faRevisionato da Kitploit
Condividi

DLL Sideloading con Nim

Questa repo ti consente di generare facilmente DLL in Nim da usare per sideloading/proxy loading. Se non hai familiarità con il DLL sideloading, dai un'occhiata a questo articolo del blog.

Come si usa?

Metti la DLL legittima (o più DLL) che vuoi usare come proxy nella directory build di questa repo, poi esegui make.

Verranno generate due .dll nella directory out:

  • Quella con nome casuale è la DLL originale a cui verranno inoltrate le chiamate di funzione
  • L'altra sarà il tuo payload

Se il sideloading ha successo, dovresti vedere un messaggio popup e/o un file scritto sul desktop.

Per "armare" realmente il payload, puoi dare un'occhiata alla repo OffensiveNim per idee e snippet di codice pronti all'uso :).

Come funziona?

  • dllproxy.nim è la DLL proxy che eseguirà il tuo payload e inoltrerà le chiamate di funzione legittime alla/e DLL originale/i
  • gen_def.py analizza la tabella degli export della DLL originale e genera un file di definizione del modulo (.def).

Il file .def viene poi passato al linker in fase di compilazione per inoltrare le chiamate di funzione legittime.

Bonus - Nascondere NimMain dalla tabella degli export di una DLL Nim

Vedi questo articolo Microsoft

Nota l'ultima riga di questo file .def:

EXPORTS
	GetFileVersionInfoA=ZCnerzNI.GetFileVersionInfoA @1
	GetFileVersionInfoByHandle=ZCnerzNI.GetFileVersionInfoByHandle @2
	GetFileVersionInfoExA=ZCnerzNI.GetFileVersionInfoExA @3
	GetFileVersionInfoExW=ZCnerzNI.GetFileVersionInfoExW @4
	GetFileVersionInfoSizeA=ZCnerzNI.GetFileVersionInfoSizeA @5
	GetFileVersionInfoSizeExA=ZCnerzNI.GetFileVersionInfoSizeExA @6
	GetFileVersionInfoSizeExW=ZCnerzNI.GetFileVersionInfoSizeExW @7
	GetFileVersionInfoSizeW=ZCnerzNI.GetFileVersionInfoSizeW @8
	GetFileVersionInfoW=ZCnerzNI.GetFileVersionInfoW @9
	VerFindFileA=ZCnerzNI.VerFindFileA @10
	VerFindFileW=ZCnerzNI.VerFindFileW @11
	VerInstallFileA=ZCnerzNI.VerInstallFileA @12
	VerInstallFileW=ZCnerzNI.VerInstallFileW @13
	VerLanguageNameA=ZCnerzNI.VerLanguageNameA @14
	VerLanguageNameW=ZCnerzNI.VerLanguageNameW @15
	VerQueryValueA=ZCnerzNI.VerQueryValueA @16
	VerQueryValueW=ZCnerzNI.VerQueryValueW @17
	NimMain @19 NONAME PRIVATE

Questa ultima riga sostanzialmente dice al linker di rimuovere il nome della funzione NimMain. Compilando la DLL e passando il file .def sopra al linker, si ottiene la seguente voce osservando la tabella degli export della .dll:
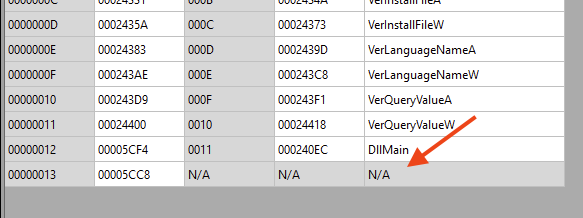

HiddenNimMain

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





