
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
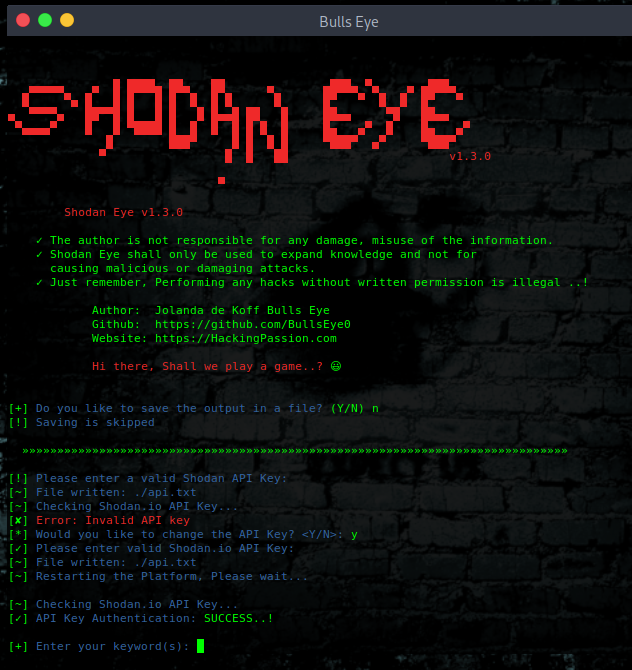
shodan-eye — Shodan Eye Questo strumento raccoglie tutte le informazioni su tutti i dispositivi direttamente connessi a Internet utilizzando le parole chiave specificate che inserisci. Autore: Jolanda de Koff | Kitploit
Strumenti/GitHubGitHub/bullseye0/shodan-eye
OSINT (Open Source Intelligence)RicognizioneAnalisi delle VulnerabilitàRaccolta InformazioniSicurezza di Rete
GitHubbullseye0/shodan-eye

shodan-eye

Shodan Eye Questo strumento raccoglie tutte le informazioni su tutti i dispositivi direttamente connessi a Internet utilizzando le parole chiave specificate che inserisci. Autore: Jolanda de Koff

Vedi Repository
1.3k2509818 giorni faRevisionato da Kitploit
Condividi

Shodan Eye

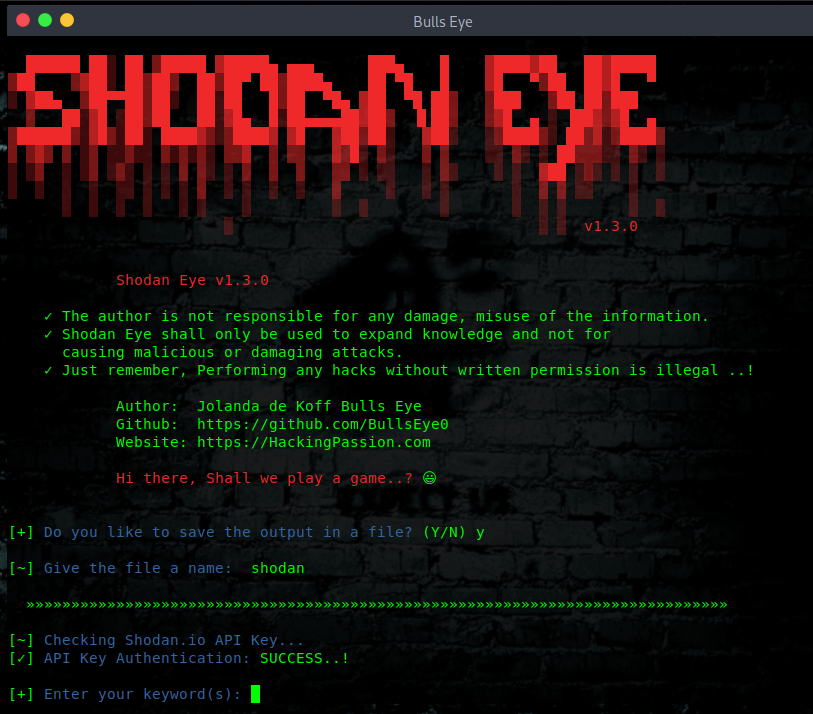
Questo strumento raccoglie tutte le informazioni su tutti i dispositivi direttamente connessi a internet con le parole chiave specificate che inserisci. In questo modo, ottieni una panoramica completa.


Qui puoi leggere l'articolo più recente su Shodan Eye:

https://hackingpassion.com/shodan-eye-ethical-hacking-tool-release/


L'articolo Installare Shodan Eye su Termux è disponibile qui:

https://hackingpassion.com/android-hacking-with-termux/#INSTALL_SHODAN_EYE


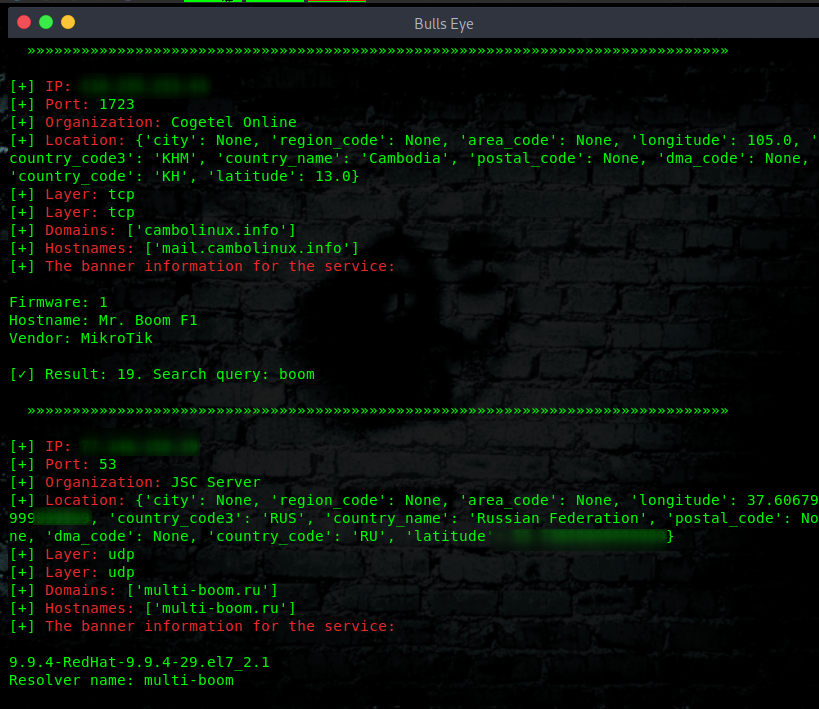
I tipi di dispositivi indicizzati possono variare enormemente: dai piccoli desktop, ai frigoriferi, fino alle centrali nucleari e tutto ciò che sta nel mezzo. Puoi trovare qualsiasi cosa usando le tue parole chiave specificate. Alcuni esempi sono disponibili in un file allegato:

Le informazioni ottenute con questo strumento possono essere applicate in molti ambiti, ad esempio:

  • Sicurezza di rete, tieni sotto controllo tutti i dispositivi della tua azienda o di casa che sono connessi a internet.
  • Vulnerabilità. E molto altro ancora.

Funzionalità

  • Salva l'output dei risultati di Shodan Eye
  • L'inserimento della password di Shodan non è più visibile.

Shodan

È un motore di ricerca che consente all'utente di trovare tipi specifici di computer (webcam, router, server, ecc.) connessi a internet utilizzando una varietà di filtri. Alcuni lo hanno anche descritto come un motore di ricerca di banner di servizio, ovvero i metadati che il server invia al client.

Qual è la differenza tra Google o un altro motore di ricerca: La differenza più fondamentale è che Shodan Eye esegue la scansione su internet, Google sul World Wide Web. Tuttavia, i dispositivi che supportano il World Wide Web sono solo una piccola parte di ciò che è effettivamente connesso a Internet.


Shodan

Per la raccolta di dati aggiuntivi, puoi inserire una chiave API di Shodan quando richiesto. Una chiave API di Shodan è disponibile qui: https://account.shodan.io/register


È allegata una raccolta di query di ricerca per Shodan:

Shodan Dorks ... The Internet of Sh*t
  • https://github.com/BullsEye0/shodan-eye/blob/master/Shodan_Dorks_The_Internet_of_Shit.txt

Screenshot


Screenshot


Screenshot


Installare Shodan Eye su Linux:


Shodan Eye è stato testato finora su:

Linux Kali Linux Parrot Security OS BlackArch Ubuntu Arch-based Debian-based

Termux Windows

Questo elenco sarà ampliato


Passaggi di installazione:

  1. Clona il repository:
git clone https://github.com/BullsEye0/shodan-eye.git
cd shodan-eye
  1. Creare un ambiente virtuale (consigliato):
python3 -m venv venv
source venv/bin/activate  # On Windows: venv\Scripts\activate
  1. Installa le dipendenze:
pip3 install -r requirements.txt

Come usare Shodan Eye

python3 shodan_eye.py

(Ti verrà chiesta una chiave API di Shodan)

Buon divertimento..! 😃


Contatta lo sviluppatore

Social Network - Connettiti

  • Sito web HackingPassion.com

  • Facebook Personale

  • linkedin

  • Youtube

  • Pagina Facebook

  • Gruppo Facebook


💻 Sostieni questo progetto

Se trovi utile questo strumento, considera di sostenere il mio lavoro:
❤️ Sponsorizza BullsEye

Ottieni il corso pratico completo:
Corso completo di Ethical Hacking – Da zero a esperto

(sostiene direttamente me come tuo istruttore!)

Penetration testing professionale. Da zero a esperto.
✅ Kali Linux + Parrot OS
✅ Scenari di hacking reali
✅ Tutti i principali strumenti e tecniche
✅ Adatto ai principianti

L'HACKING NON È UN HOBBY, MA UNO STILE DI VITA 🎯


Dona

Ho sviluppato Shodan Eye perché sono appassionato di questo. Le donazioni sono uno dei tanti modi per sostenere ciò che faccio.

Dona

BAT: Usa Brave e dona su una qualsiasi delle mie pagine web/profili

Donate

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →