 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit for Linux 7.0 - Il primo PoC funzionante per use after free del kernel Linux 7 - di Antonius (sw0rdm4n, w1sdom, ev1lut10n)

c0d3 di : Antonius (w1sdom / ev1lut10n / sw0rdm4n) - bluedragonsec.com
https://github.com/bluedragonsecurity
Questo exploit funziona in un ambiente limitato, controlla alcuni requisiti qui sotto !!!
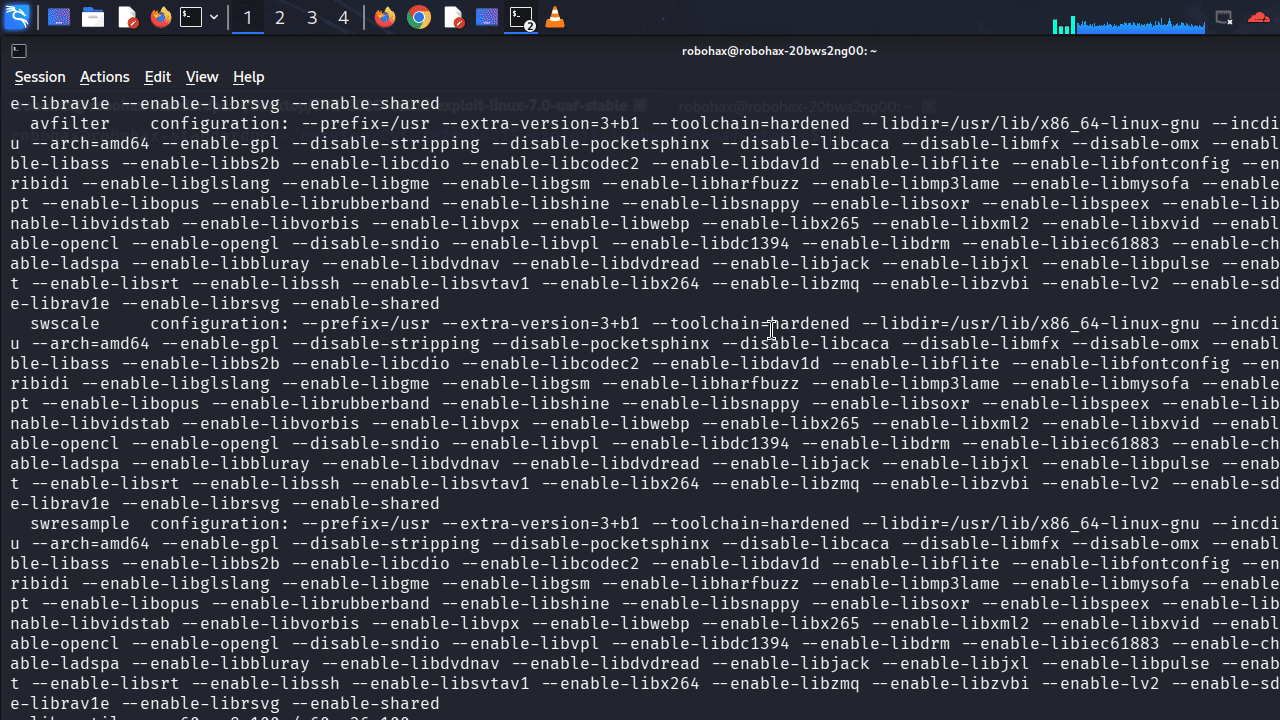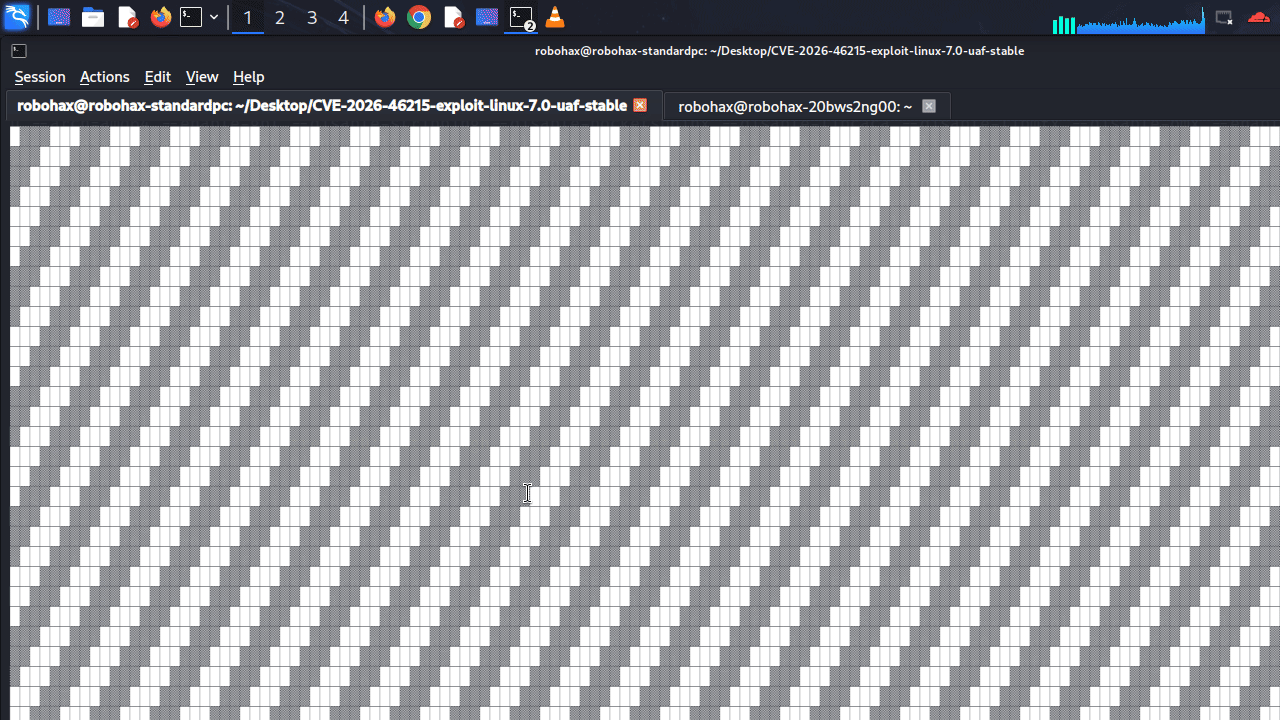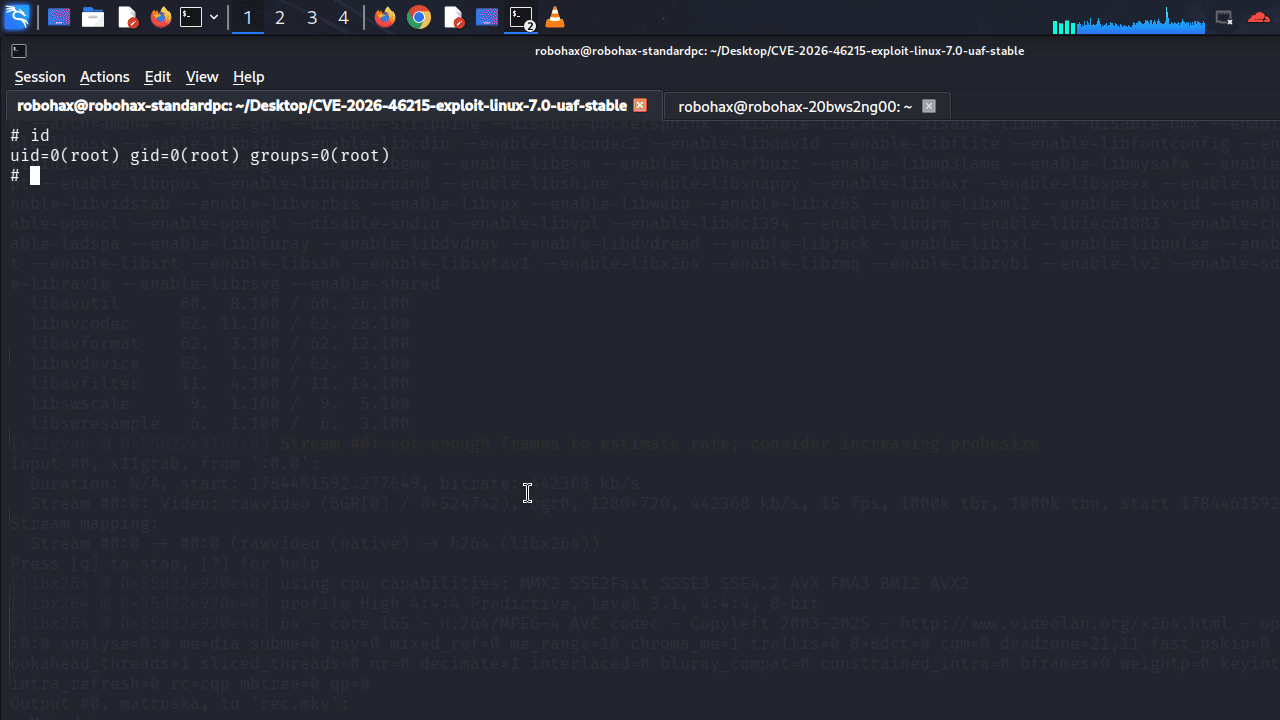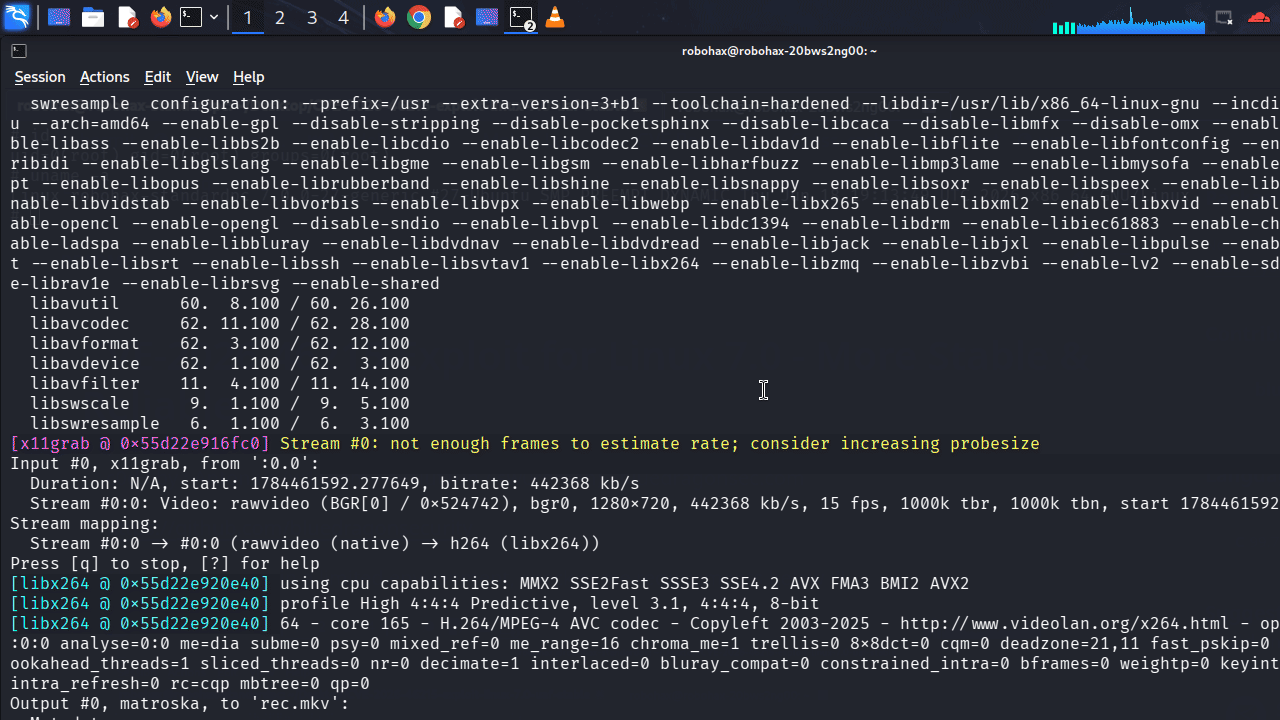
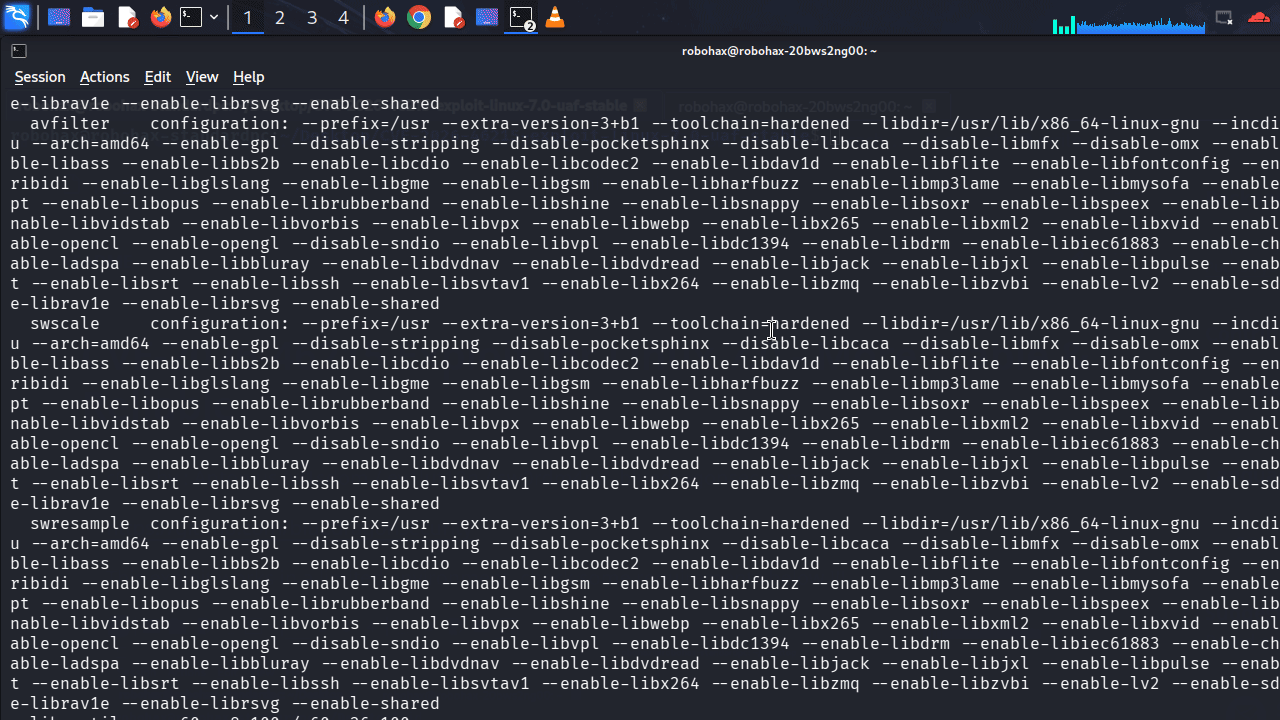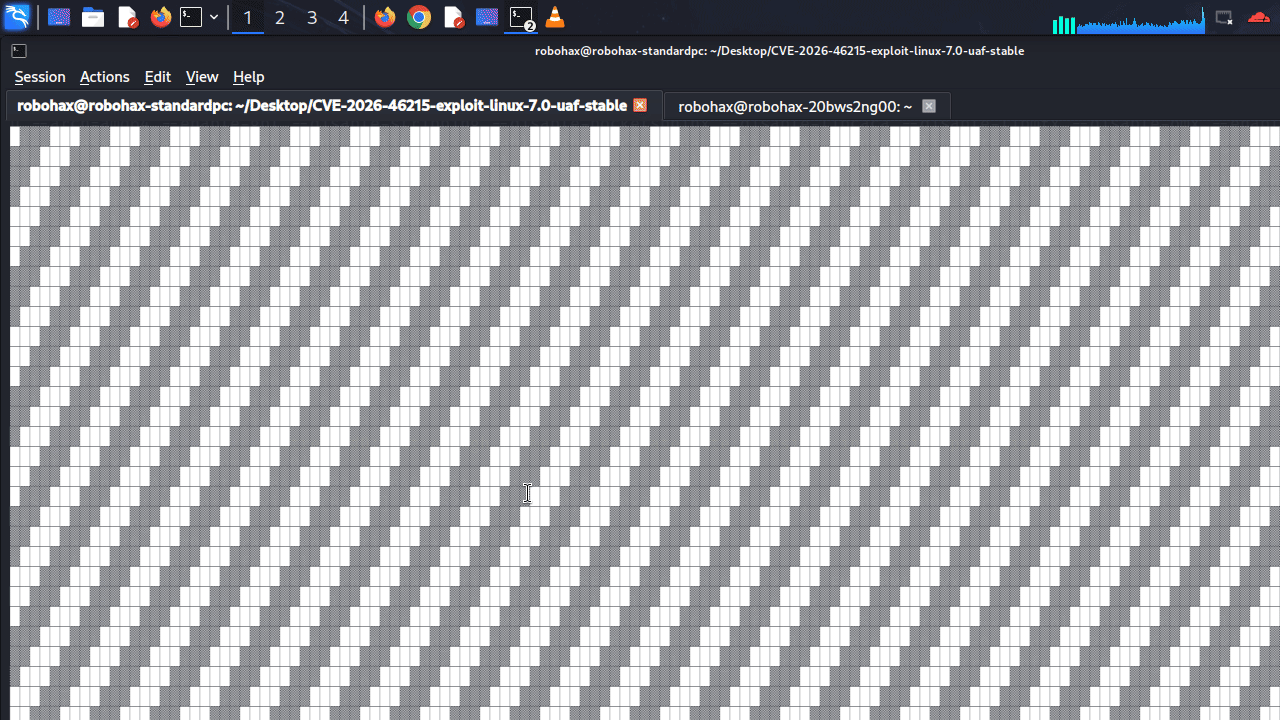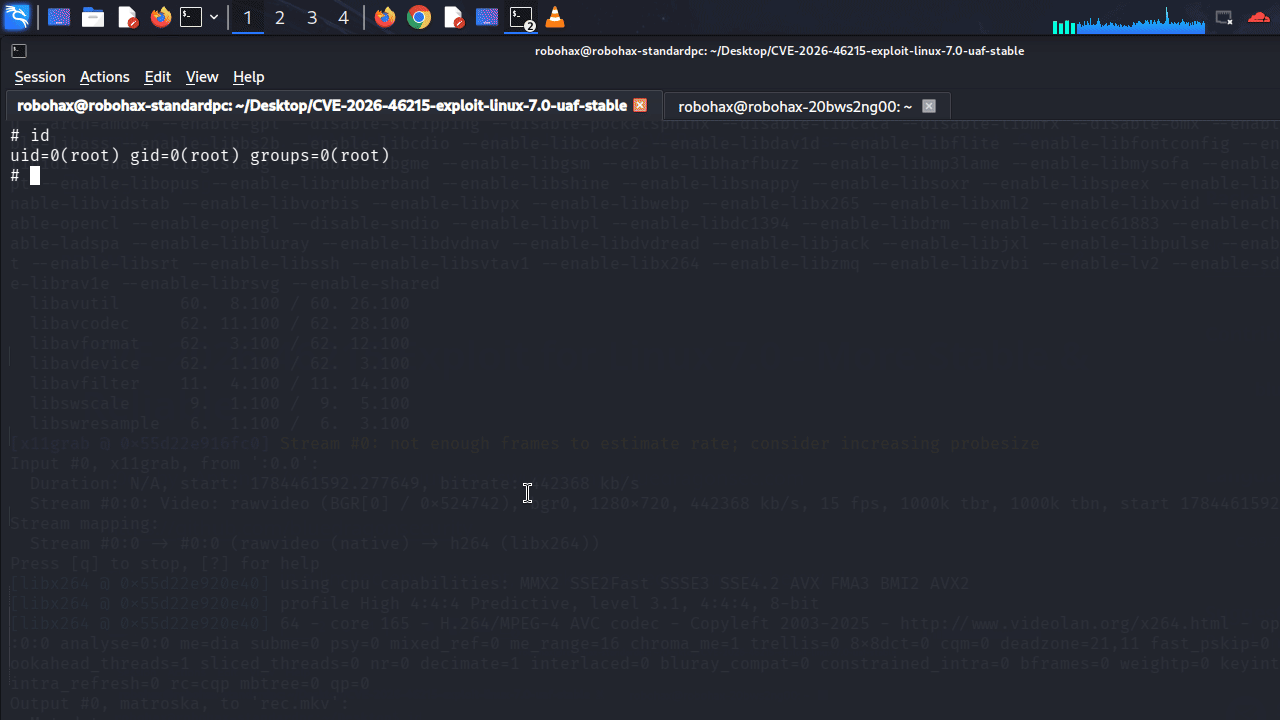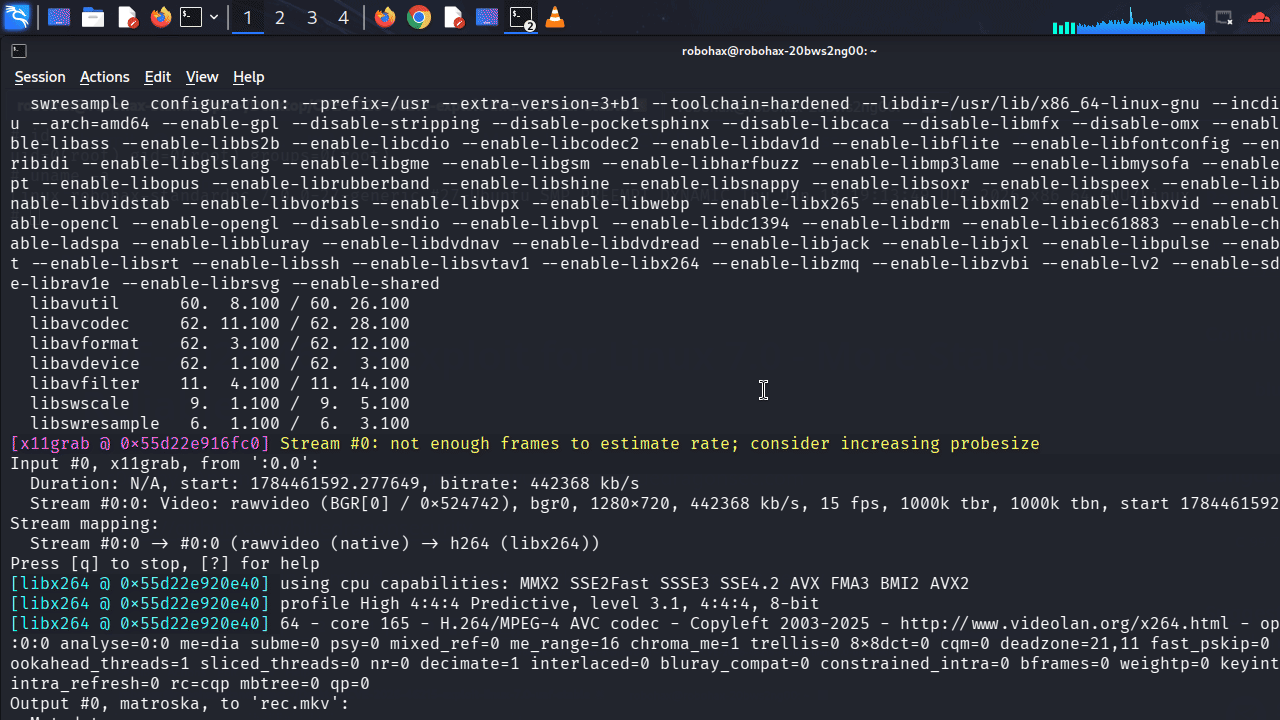
Questo è un exploit per CVE-2026-46215 (Linux Kernel Use After Free) Adattato per Linux 7.0 !!! Questo exploit è più stabile e affidabile del primo exploit che ho rilasciato.
Tecnica Cross Cache : SheavesSiphon
SheavesSiphon è una nuova tecnica cross cache che ho inventato nella serie linux 7.*
Per favore sii paziente ... il processo di exploitation potrebbe essere lungo.
Il bug ? il vecchio handle non viene azzerato -> puntatore pendente (race to UAF)
Per favore sii paziente quando esegui questo exploit ! ci vorrà molto tempo !
versione migliorata dalla cross-cache di kratnowl
gcc -o exploit exploit.c -lpthread -lutil -static
Questo exploit è stato progettato per linux 7.0 ma La vulnerabilità è dalla 7.0 alla 7.0.8, incluse le serie 7.0-rc* Testato solo su lubuntu 26 con linux 7.0 !!!
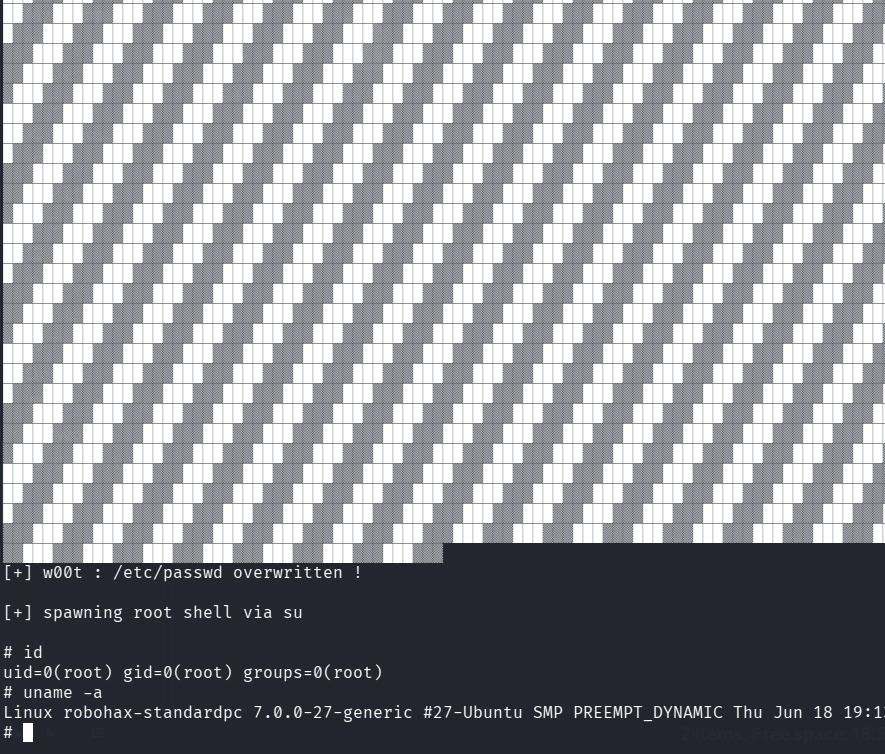
Usa lubuntu 26 o ubuntu 26 o ubuntu 26 server con linux 7.0. linux 7.0.1 - 7.0.8 è vulnerabile, ma non ho progettato questo exploit per versioni diverse dalla 7.0 ma puoi provare, forse questo exploit funzionerà (non ho provato nessuna versione diversa da linux 7.0) n.b : questo exploit è progettato per linux 7.0.
Usa questo comando (solo un esempio): qemu-system-x86_64
-machine type=q35,accel=kvm
-enable-kvm -cpu host -smp $(nproc) -m 6G
-drive file=lubuntu26.qcow2,format=qcow2,if=virtio,cache=none,aio=io_uring,discard=unmap
-netdev user,id=n0,hostfwd=tcp::2222-:22
-device virtio-net-pci,netdev=n0
-device virtio-rng-pci -device virtio-balloon
-vga virtio -display spice-app
-device virtio-serial-pci
-chardev spicevmc,id=spicechannel0,name=vdagent
-device virtserialport,chardev=spicechannel0,name=com.redhat.spice.0
-device qemu-xhci,id=xhci
-device usb-tablet,bus=xhci.0 -device usb-kbd,bus=xhci.0
-rtc base=utc,clock=host
-serial mon:stdio
-s
Per far funzionare questo exploit, il sistema operativo deve essere in modalità testo.
Per lubuntu 26 o ubuntu 26, fai questo prima di testare l'exploit :
sudo systemctl set-default multi-user.target && reboot
Per evitare questo errore : [-] No DRM, per lubuntu l'utente deve essere nel gruppo video, fai questo prima di eseguire l'exploit:
sudo usermod -a -G video your_username && newgrp video
es. il mio utente : robohax, quindi :
sudo usermod -a -G video robohax && newgrp video
Test :
robohax@robohax-standardpc:~$ id
uid=1000(robohax) gid=1000(robohax) groups=1000(robohax),4(adm),24(cdrom),27(sudo),30(dip),44(video),46(plugdev),110(lpadmin),978(sambashare)
44(video) ===> questo è necessario per aprire /dev/dri !!!
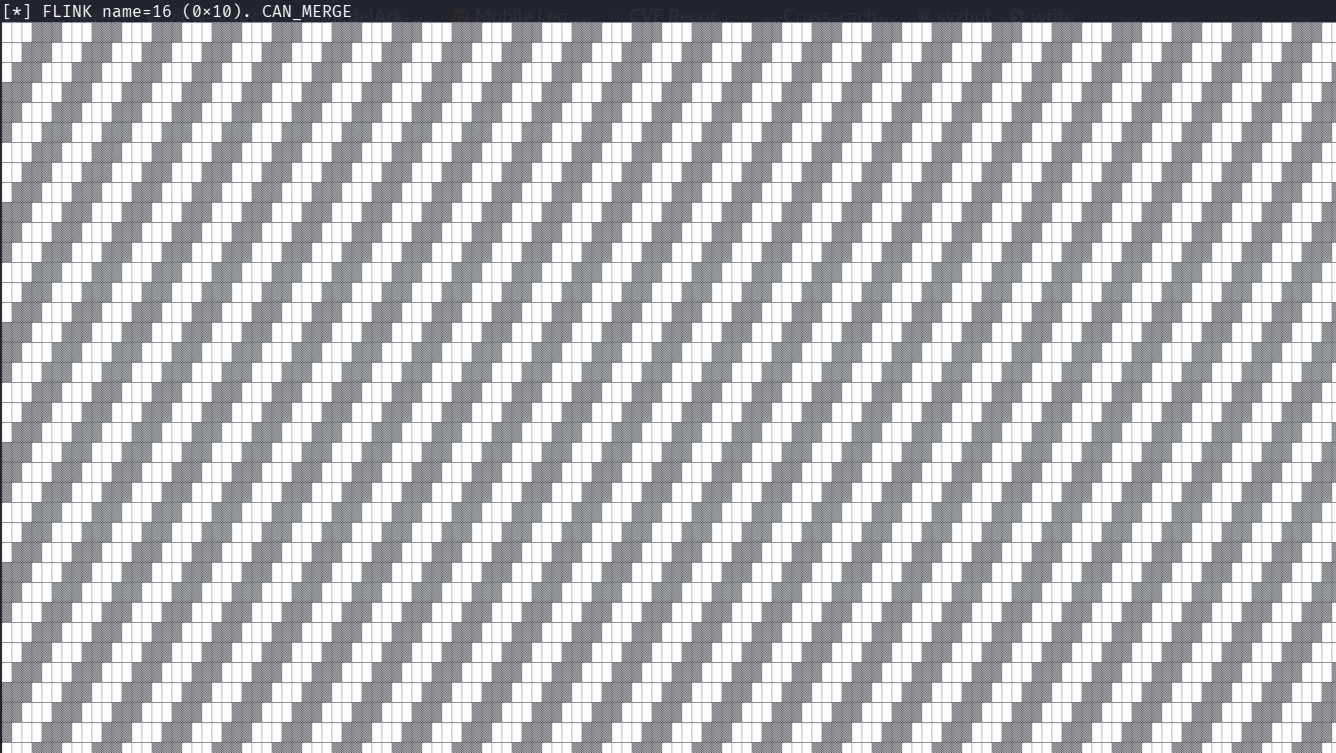
Ho aggiunto una barra di avanzamento che indica che l'exploit sta funzionando (non è bloccato). Finché la barra di avanzamento si muove...significa che non devi riavviare il sistema operativo.