

Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Portforge — Utilità leggera per ingannare i port scanner | Kitploit

Strumenti/GitHubGitHub/beyarz/portforge
Strumenti DifensiviRicognizioneEvasione IDS/IPSSicurezza di Rete
GitHubbeyarz/portforge

Portforge

Utilità leggera per ingannare i port scanner

Vedi Repository
335917 anni faRevisionato da Kitploit
Condividi

Portforge

Questo script è pensato per aprire tutti i socket che desideri (tra 1024 e 65535).
Anche valori inferiori a 1024 funzionano, ma devi essere utente root.

Può essere utile quando non vuoi che le persone mappino il tuo dispositivo
per vedere cosa stai eseguendo e cosa no, quindi è un piccolo passo per ostacolare la ricognizione.

Tecnologia dal nucleo

Portforge.cr utilizza una tecnica integrata nel compilatore Crystal chiamata Fibers.
Sono molto simili ai thread di sistema, ma Fibers è molto più leggero
e l'esecuzione è gestita attraverso il processo 1.

Più ampio è l'intervallo scelto, più tempo ci vorrà per caricare ogni socket,
ma ho cercato di ottimizzare lo script il più possibile,
quindi dovrebbe richiedere solo un paio di minuti (dipende ovviamente dal sistema).

Sotto il cofano

Lo script funziona in 2 fasi.
Prima esegue una propria scansione del sistema per vedere quali porte sono già aperte.
Le porte aperte vengono messe in una lista e le porte chiuse in un'altra lista.
Il passo successivo è aprire le porte chiuse, quindi lo script prende la lista con tutte le porte chiuse
e apre un socket su ciascuna di esse.

Mentre la fibra principale apre un socket su ogni porta,
un'altra fibra viene chiamata sotto quella principale, che ascolta le connessioni in entrata e le chiude direttamente.
Questo processo viene ripetuto indefinitamente, finché non interrompi lo script.

Per iniziare (devi farlo una sola volta)

crystal build portforge.cr

Requisito

  • Il compilatore

Utilizzo

./portforge IP startport endport

Dimostrazione

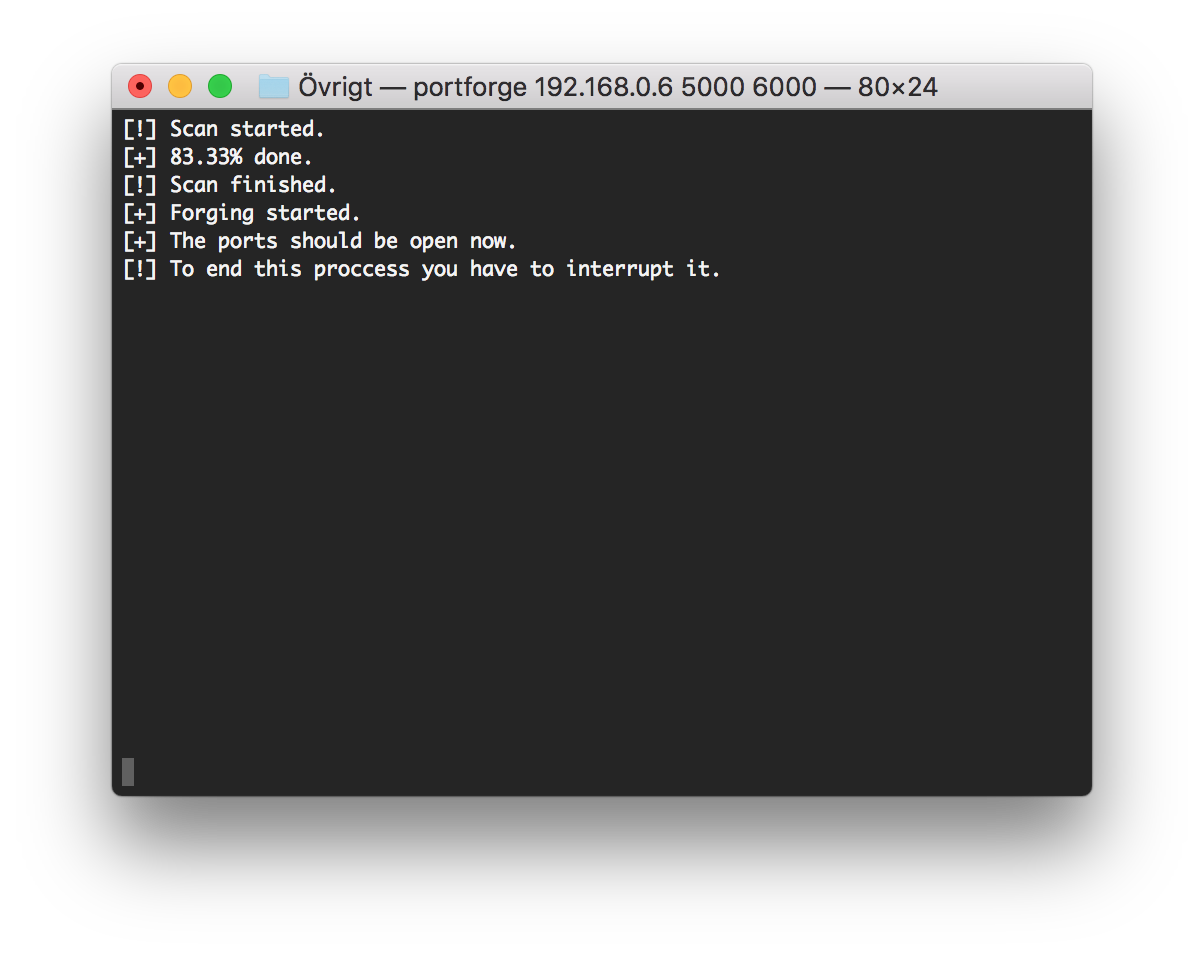
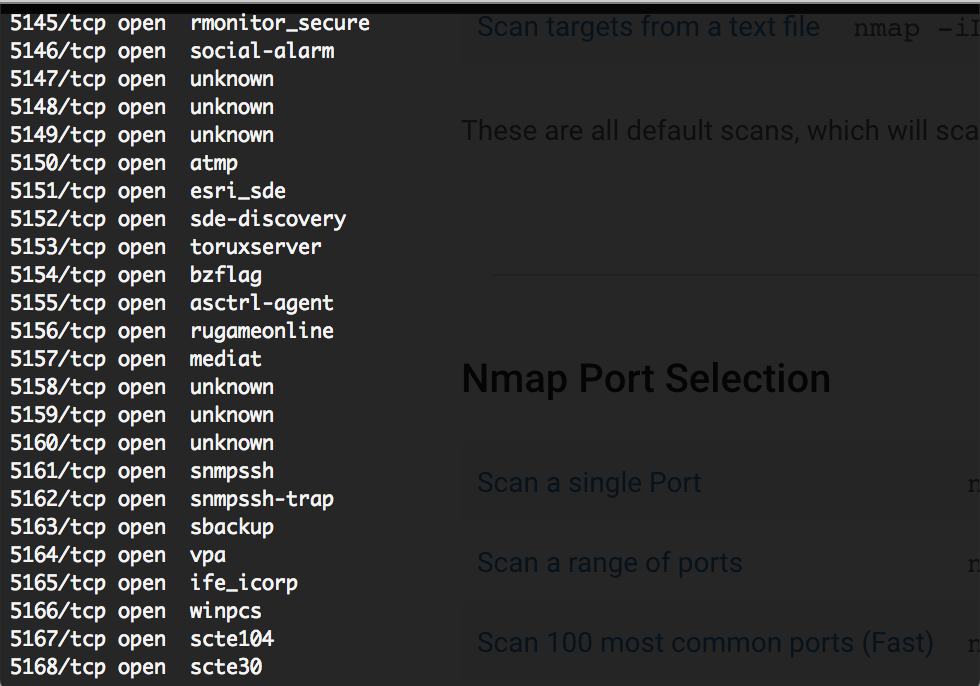
La prima immagine mostra portforge.cr in esecuzione, la seconda il risultato di una scansione Nmap.
Come puoi vedere, Nmap pensa che stia eseguendo tutti questi servizi, quando in realtà è solo portforge.cr in esecuzione.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






