
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/benjojo/totp-ssh-fluxer
Sicurezza di ReteUtilità e FrameworkAutenticazioneRed Teaming
GitHubbenjojo/totp-ssh-fluxer

totp-ssh-fluxer

Porta la sicurezza per oscurità al livello successivo (questa è una brutta idea, per favore non usarla davvero)

Vedi Repository
948443410 anni faRevisionato da Kitploit
Condividi

Flussaggio della porta SSH con TOTP

Alcune persone cambiano la porta SSH sui loro server per renderla leggermente più difficile da trovare per bot o altri malintenzionati, e sebbene questa sia generalmente vista come un'azione di sicurezza tramite oscuramento, funziona molto bene per eliminare molti dei login automatici che si vedono sempre in /var/log/auth.log.

Tuttavia, cosa succederebbe se potessimo portare questo concetto a un livello ridicolo? Cosa succederebbe se potessimo usare i codici TOTP, normalmente usati come secondo fattore per accedere ai siti web, per sapere effettivamente su quale porta è in ascolto il demone sshd?

A questo scopo, presento totp-ssh-flux, un modo per garantire che la porta sshd cambi ogni 30 secondi, causando ai tuoi avversari un piccolo momento di frustrazione.

Demo:
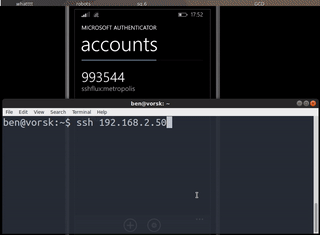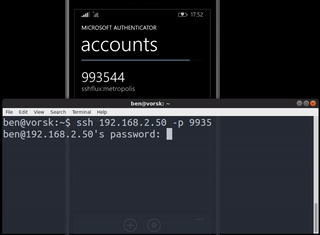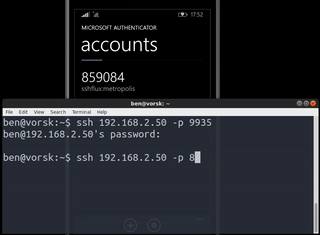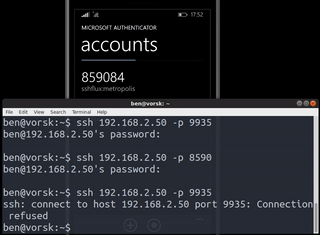
gif

Quello che vedi qui è il mio telefono (che utilizza un client TOTP generico) che genera codici, che posso quindi usare come porta per connettermi via SSH a un server.

Il software dietro è piuttosto semplice. Viene eseguito in un ciclo che fa quanto segue:

  • Genera un token TOTP
  • Prende l'ultima cifra; se il risultato è superiore a 65536, ripete l'operazione
  • Aggiunge una regola iptables PREROUTING per reindirizzare il numero generato sopra
  • Aspetta 30 secondi, rimuove quella regola, e ripete.

La cosa interessante è che, poiché ciò viene fatto in PREROUTING, anche se il codice scade, le connessioni stabilite rimangono attive.

Installazione

Troverai istruzioni più aggiornate sul readme del progetto totp-ssh-flux

Attenzione, al momento non consiglierei realmente di eseguire questo software; è stato scritto solo per scherzo.

Al momento della scrittura il progetto è composto da un unico file. Dovrai installare golang e poi eseguire go get e go build.

Esegui il programma come root (è necessario, mi dispiace, perché modifica iptables).

Al primo avvio, il programma genererà un token per l'host in /etc/ssh-flux-key (puoi usare l'opzione -keypath per cambiarlo) e potrai inserirlo nel tuo telefono o in altri client.

Puoi verificare che funzioni eseguendo watch iptables -vL -t nat e osservando le regole iptables che vengono inserite e rimosse.


Vuoi vedere altre follie come questa? Seguimi su Twitter @benjojo12

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





