

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-37383-POC — Prova di concetto per CVE-2024-37383 | Kitploit
Strumenti/GitHubGitHub/bartfroklage/cve-2024-37383-poc
Strumenti di PhishingAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebApprendimento e Formazione
GitHubbartfroklage/cve-2024-37383-poc

CVE-2024-37383-POC

Prova di concetto per CVE-2024-37383

Vedi Repository
51322 anni faNon ancora revisionato
Condividi

CVE-2024-37383-POC

Prova di concetto per CVE-2024-37383

Introduzione

Questo repository contiene una prova di concetto per la vulnerabilità XSS in roundcube: CVE-2024-37383.

Maggiori informazioni su questa vulnerabilità sono disponibili: qui

Passi

Avvia Roundcube

Se non hai ancora un'istanza di roundcube in esecuzione. Puoi usare lo script start_roundcube.sh per farlo.

Avrai bisogno di docker installato.

Lo script è attualmente configurato per funzionare con gmx, ma puoi modificare le variabili nello script se vuoi utilizzare un diverso provider di posta elettronica. Il provider deve supportare IMAP.

Invia email con payload

Di seguito alcuni comandi di esempio che puoi utilizzare per inviare un'email con il payload.

python3 exploit.py -e [email protected] -p 'your app password' -t [email protected]

Questo comando presuppone che tu usi gmail per inviare l'email, hai bisogno di una password per app che puoi richiedere qui.

python3 exploit.py -e [email protected] -p 'email.password' -t [email protected] -sh your.smtp.host -sp 587

Se usi un altro provider di posta elettronica per inviare l'email.

Controlla la tua posta in roundcube

Controlla la tua posta nell'istanza di roundcube. Se clicchi sul link dovrebbe attivare un alert.
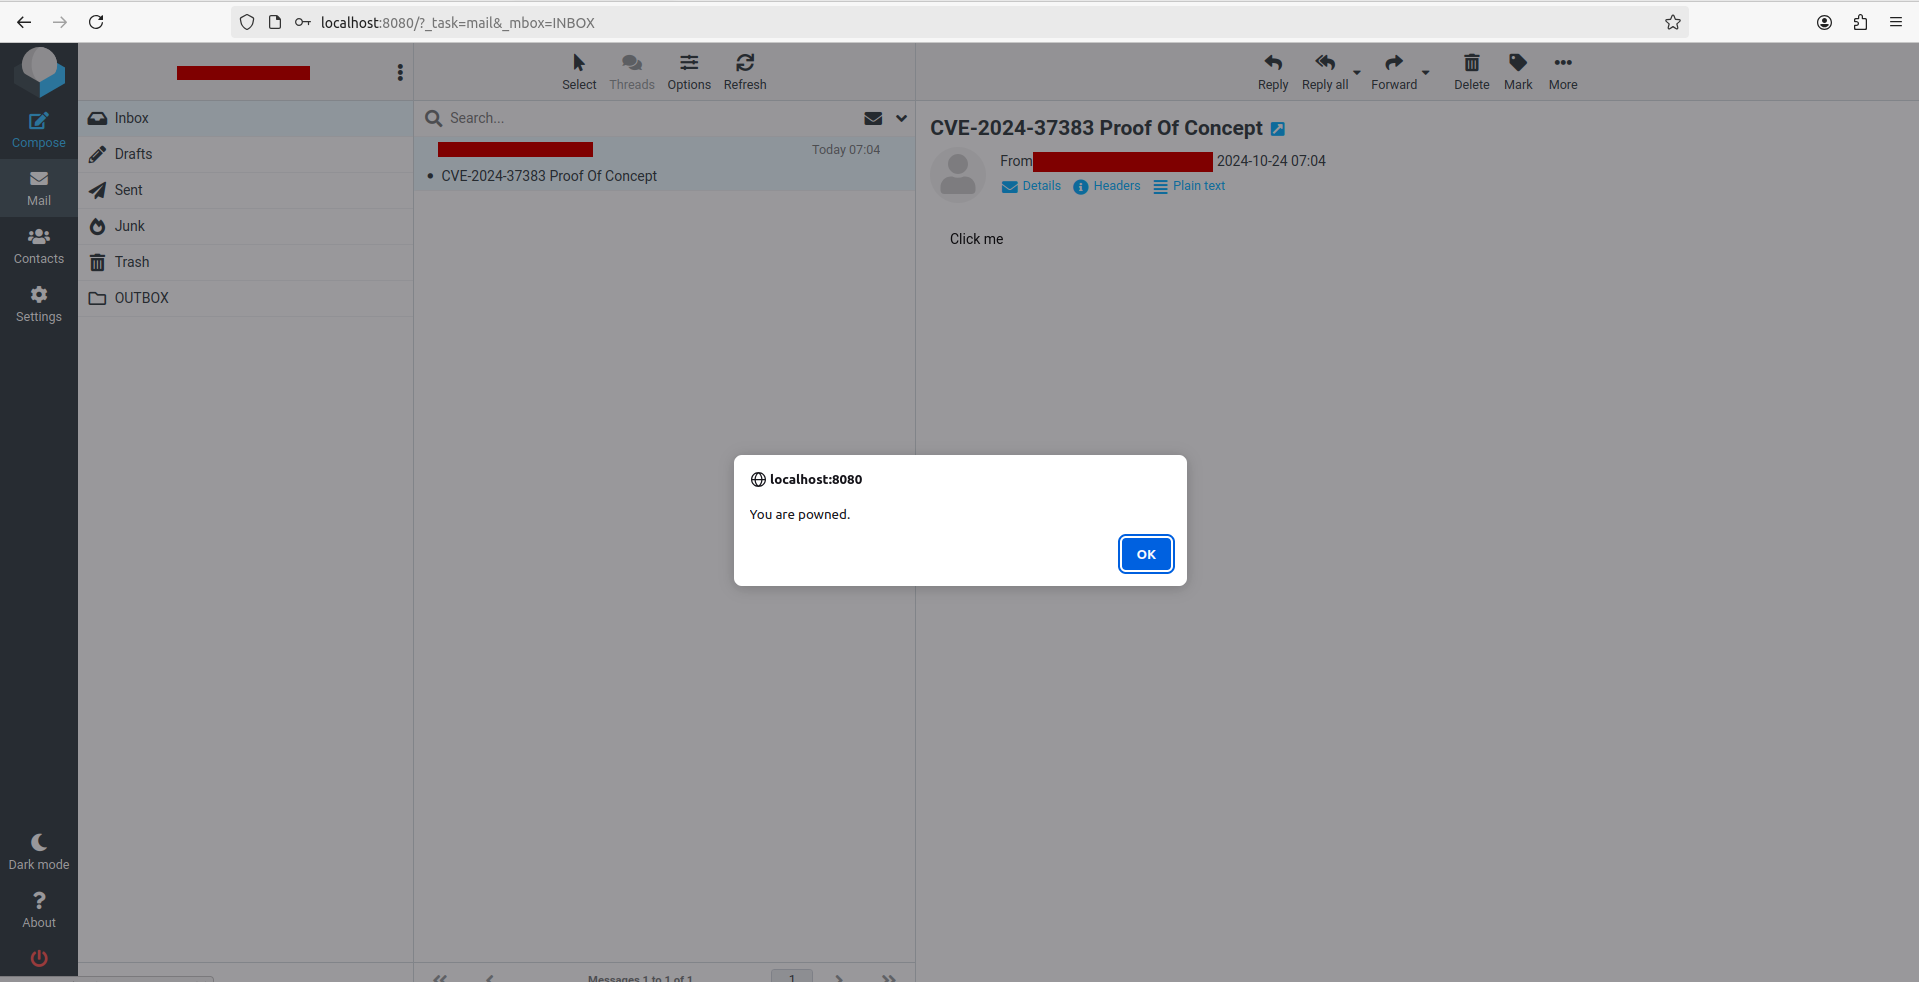
Schermata

Nota

Questo payload richiede ancora che l'utente clicchi, se hai un'idea per un payload che non richiede un clic per favore fammi sapere.

X: @Gibout2f

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    297

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






