
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-47119 — Un POC per CVE-2023-47119 | Kitploit
Strumenti/GitHubGitHub/baadmaro/cve-2023-47119
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebApprendimento e FormazioneLab e Pratica
GitHubbaadmaro/cve-2023-47119

CVE-2023-47119

Un POC per CVE-2023-47119

Vedi Repository
2183 anni faNon ancora revisionato
Condividi

Indice dei contenuti

  • CVE-2023-47119
  • Detailed analysis
  • POC
  • Escalation ?
  • LAB Setup

CVE-2023-47119

Una POC per CVE-2023-47119 che è una vulnerabilità che colpisce Discourse versioni precedenti alla versione 3.1.3 del ramo stable e alla versione 3.2.0.beta3 dei rami beta e tests-passed. Alcuni link possono iniettare tag HTML arbitrari quando vengono renderizzati attraverso il motore Onebox.

Detailed analysis

Articolo : https://baadmaro.github.io/posts/Discourse-CVE-2023-47119-Building-a-CVE-POC-from-commits-changes/
POC

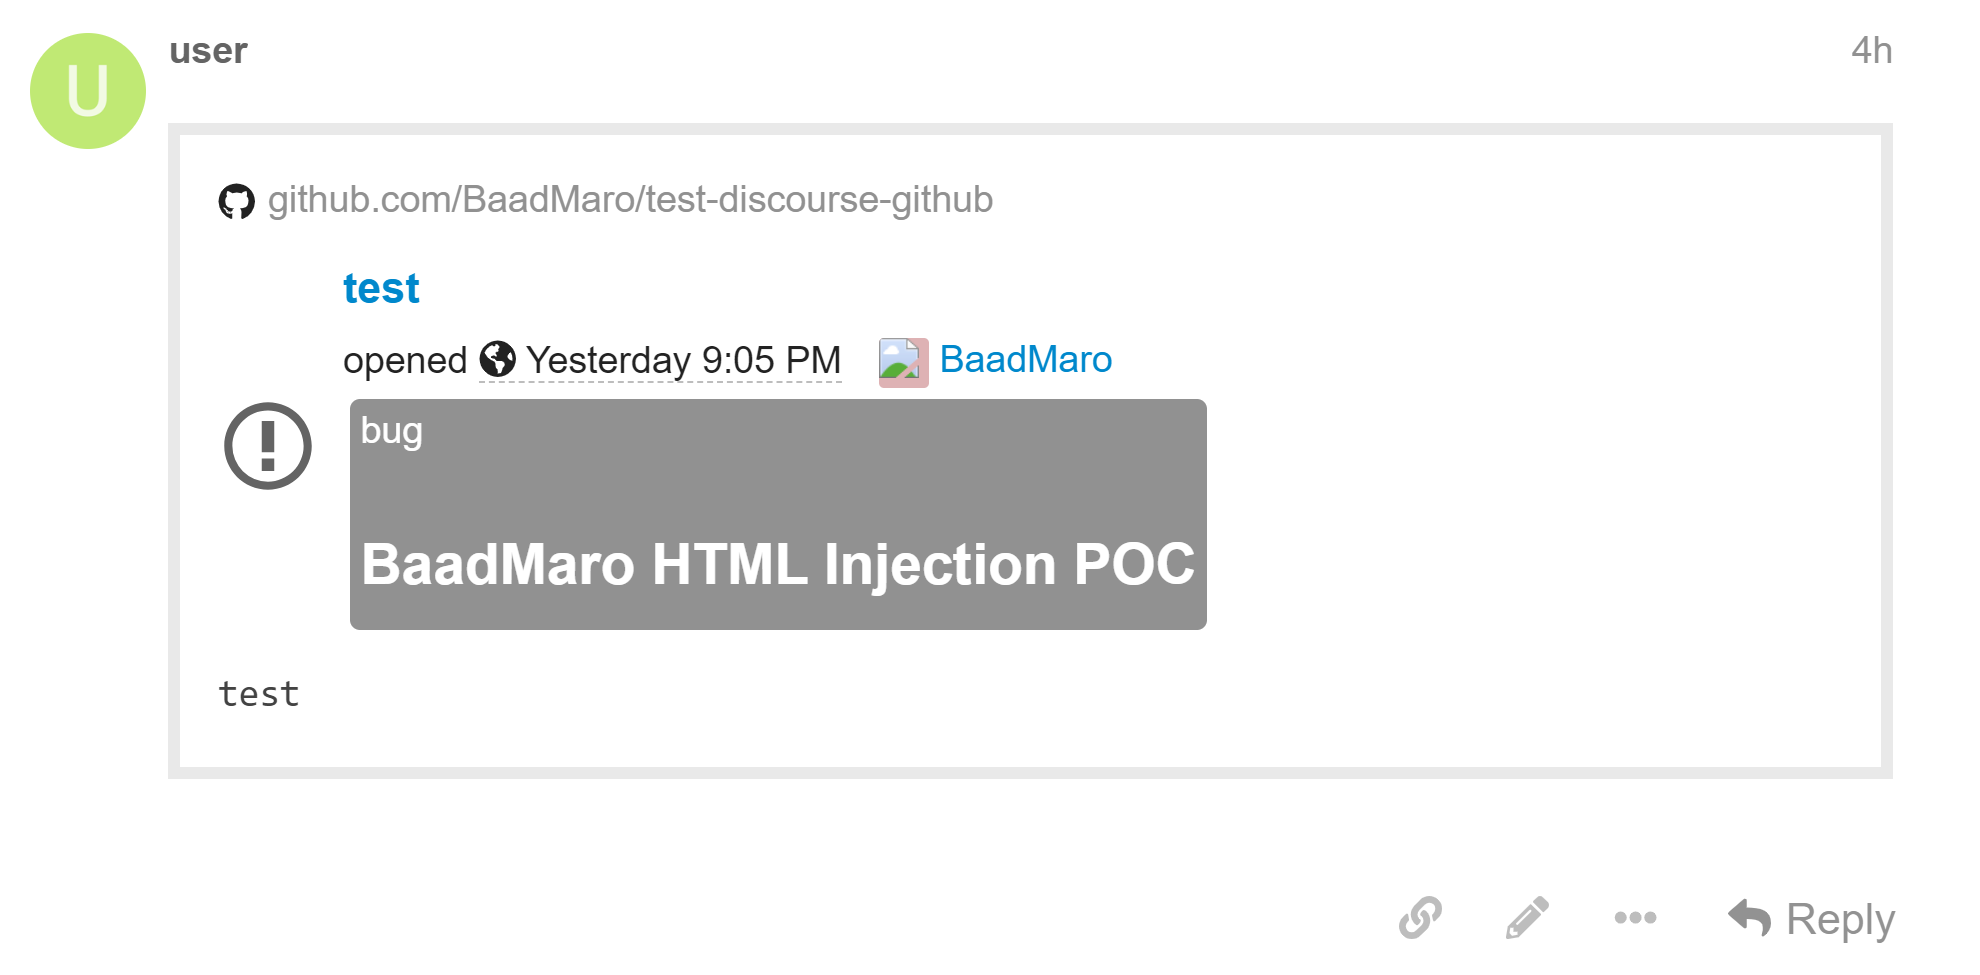
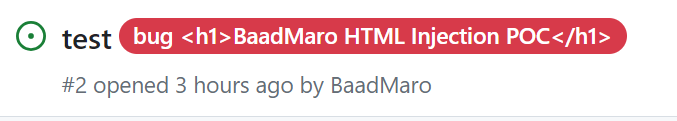
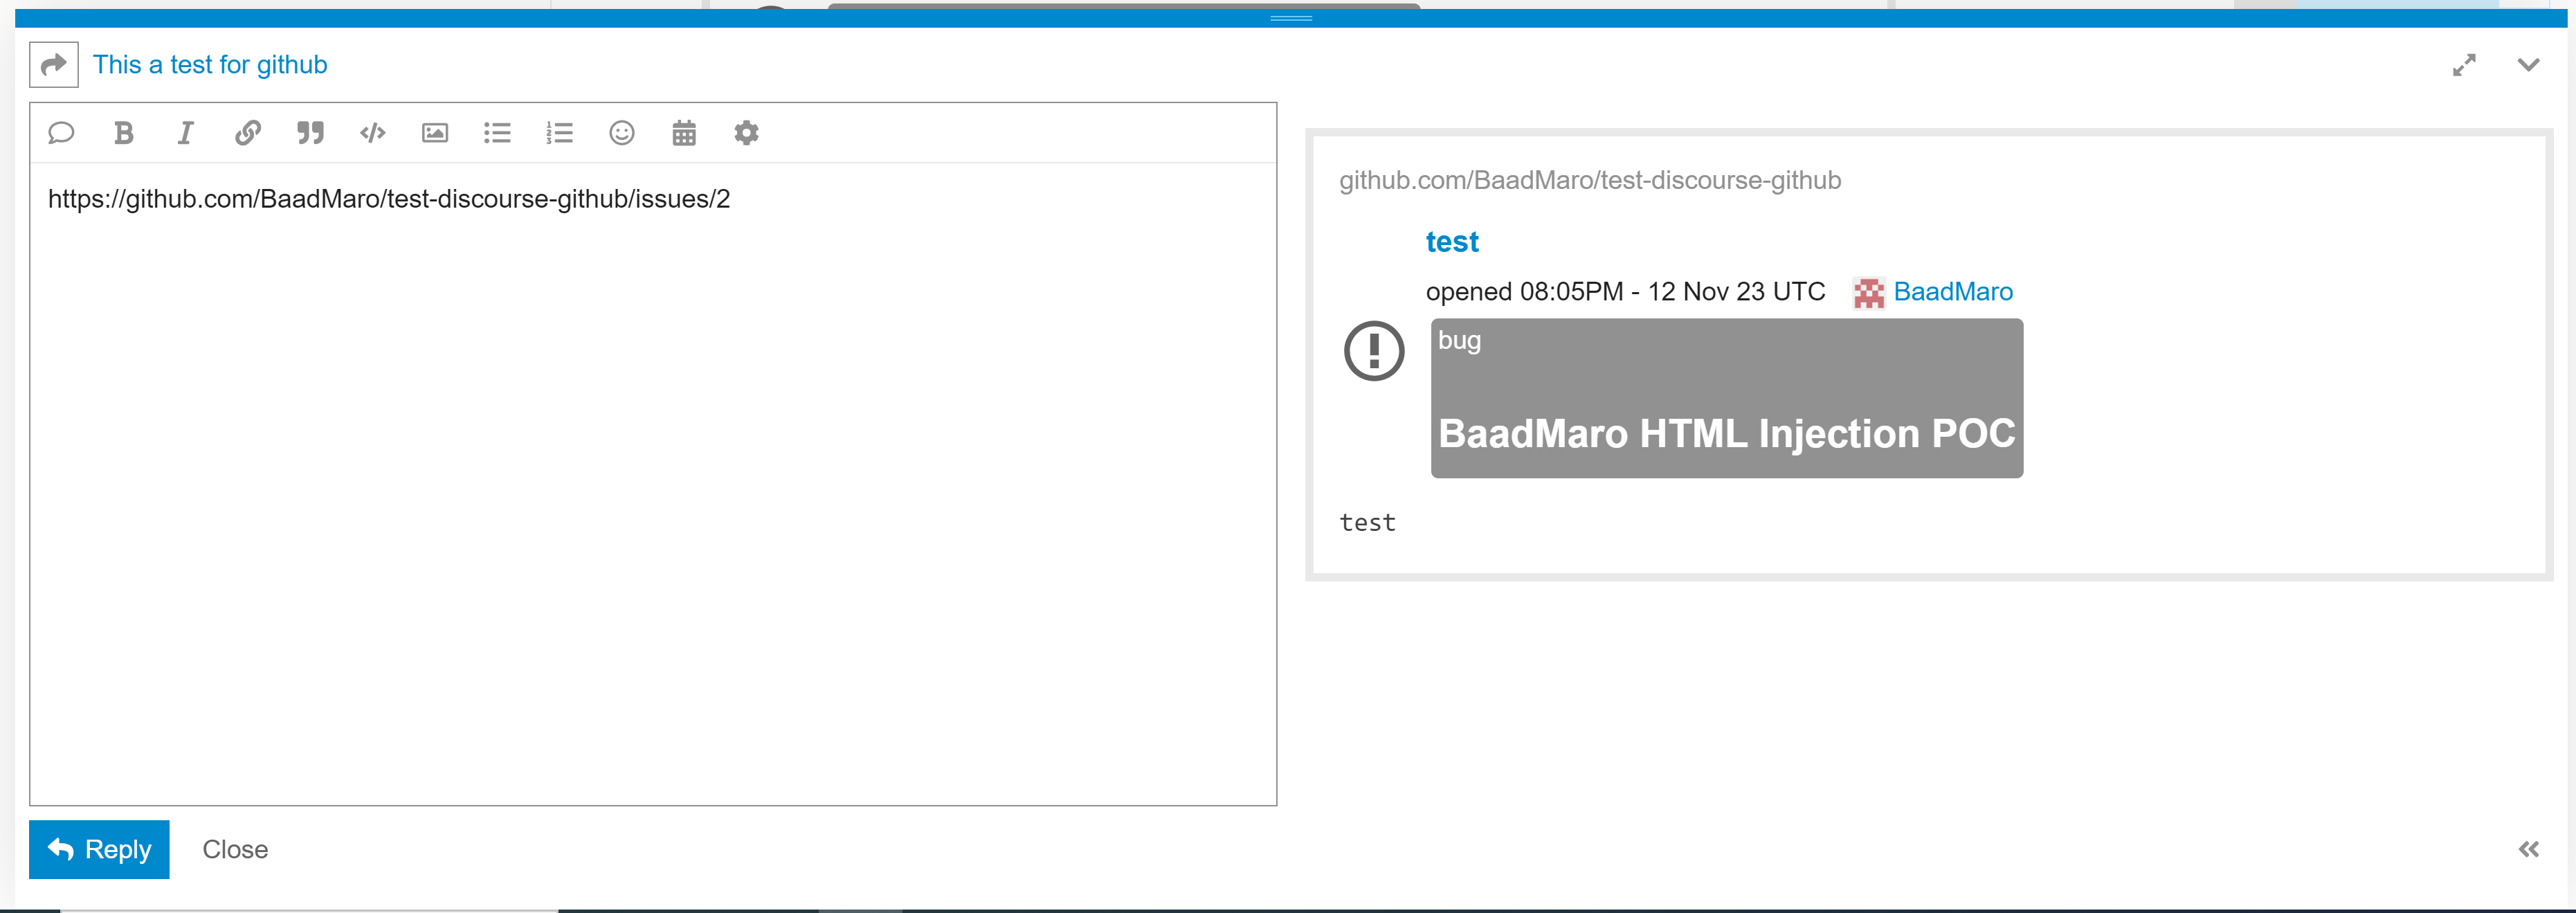
  • Payload : Un link a un'issue di GitHub con un'etichetta che include un'iniezione HTML nel nome. Esempio https://github.com/BaadMaro/test-discourse-github/issues/2

immagine

immagine

immagine

<span style="display:inline-block;margin-top:2px;background-color: #B8B8B8;padding: 2px;border-radius: 4px;color: #fff;margin-left: 3px;">
          bug <h1>BaadMaro HTML Injection POC</h1>
        </span>

Nelle versioni corrette
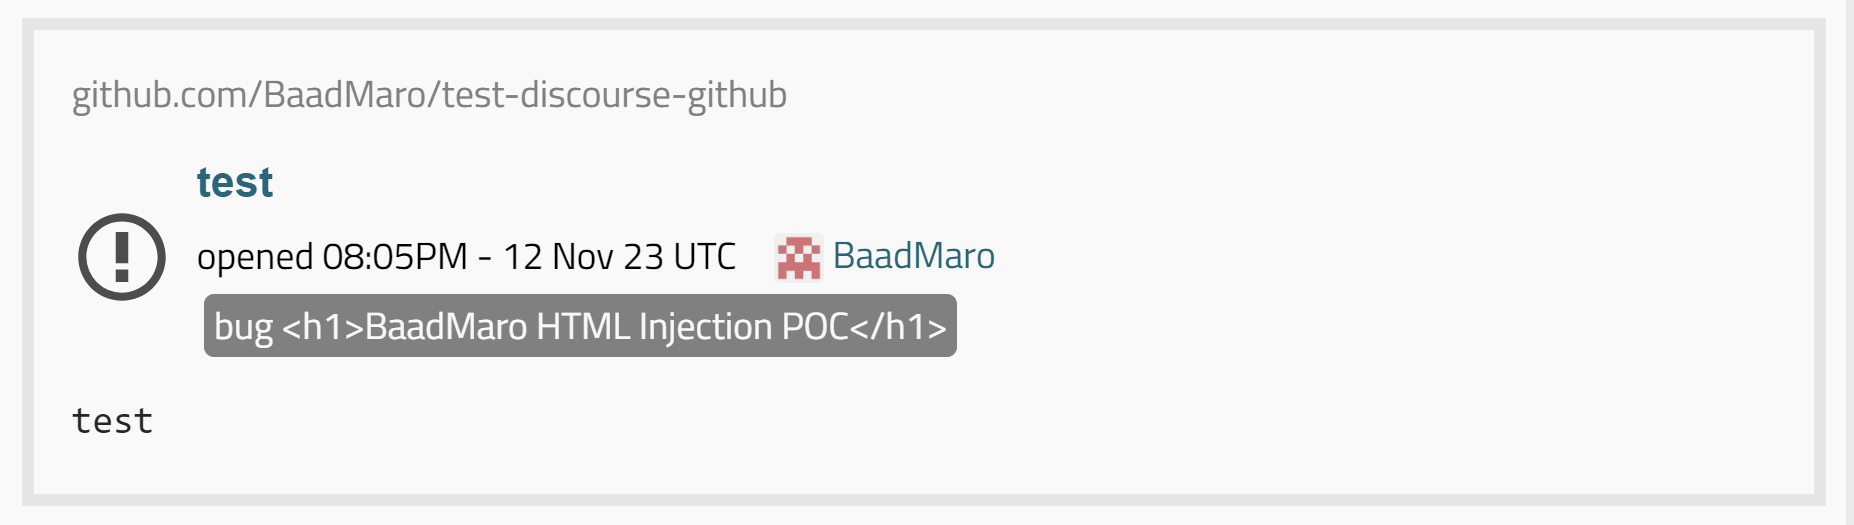
immagine

Escalation

È necessario un bypass per i filtri XSS utilizzati https://github.com/discourse/discourse/security#xss

LAB Setup

Per costruire Discourse 3.1.3 che è una versione vulnerabile, ho usato il file docker compose di bitnami https://hub.docker.com/r/bitnami/discourse/

  • docker-compose.yml : https://raw.githubusercontent.com/bitnami/containers/main/bitnami/discourse/docker-compose.yml
  • Modifica i tag delle 2 immagini a 3.1.3 o qualsiasi altra versione vulnerabile docker.io/bitnami/discourse:3.1.3
  • Cambia l'host con la tua configurazione preferita come 0.0.0.0 o l'indirizzo IP della tua rete interna DISCOURSE_HOST=0.0.0.0
  • Puoi anche modificare la porta 80
  • Dopo aver modificato il file, esegui docker-compose up -d
  • In pochi minuti potrai vedere il web server di discourse sulla porta 80 del tuo host
  • Accesso predefinito dell'app user:bitnami123

Puoi anche usare il docker ufficiale https://github.com/discourse/discourse_docker

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →