Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
exifLooter — Estrae geolocalizzazione e metadati EXIF da URL di immagini e directory, con integrazione OpenStreetMap per mappare le coordinate GPS. | Kitploit
Strumenti/GitHubGitHub/aydinnyunus/exiflooter
OSINT (Open Source Intelligence)RicognizioneRaccolta Informazioni
GitHubaydinnyunus/exiflooter

exifLooter

Estrae geolocalizzazione e metadati EXIF da URL di immagini e directory, con integrazione OpenStreetMap per mappare le coordinate GPS.

Vedi Repository
494293810 mesi faRevisionato da Kitploit
Condividi

Contributors Forks Stargazers Issues MIT License LinkedIn


Exif Looter


Articolo del blog »

· Segnala un bug · Richiedi una funzionalità

Indice
  1. Per iniziare
    • Installazione
  2. Utilizzo
    • Analizza un'immagine specifica
    • Analizza una directory specifica
    • Combina con altri strumenti
    • Rimuovi i metadati dalle immagini
    • Ottieni l'URL di Open Street Map
  3. Report
  4. Roadmap
  5. Contribuisci
  6. Licenza
  7. Contatti

Per iniziare

Informazioni generali sulla configurazione di Exif Looter in locale.

Installazione

go install github.com/aydinnyunus/exifLooter@latest

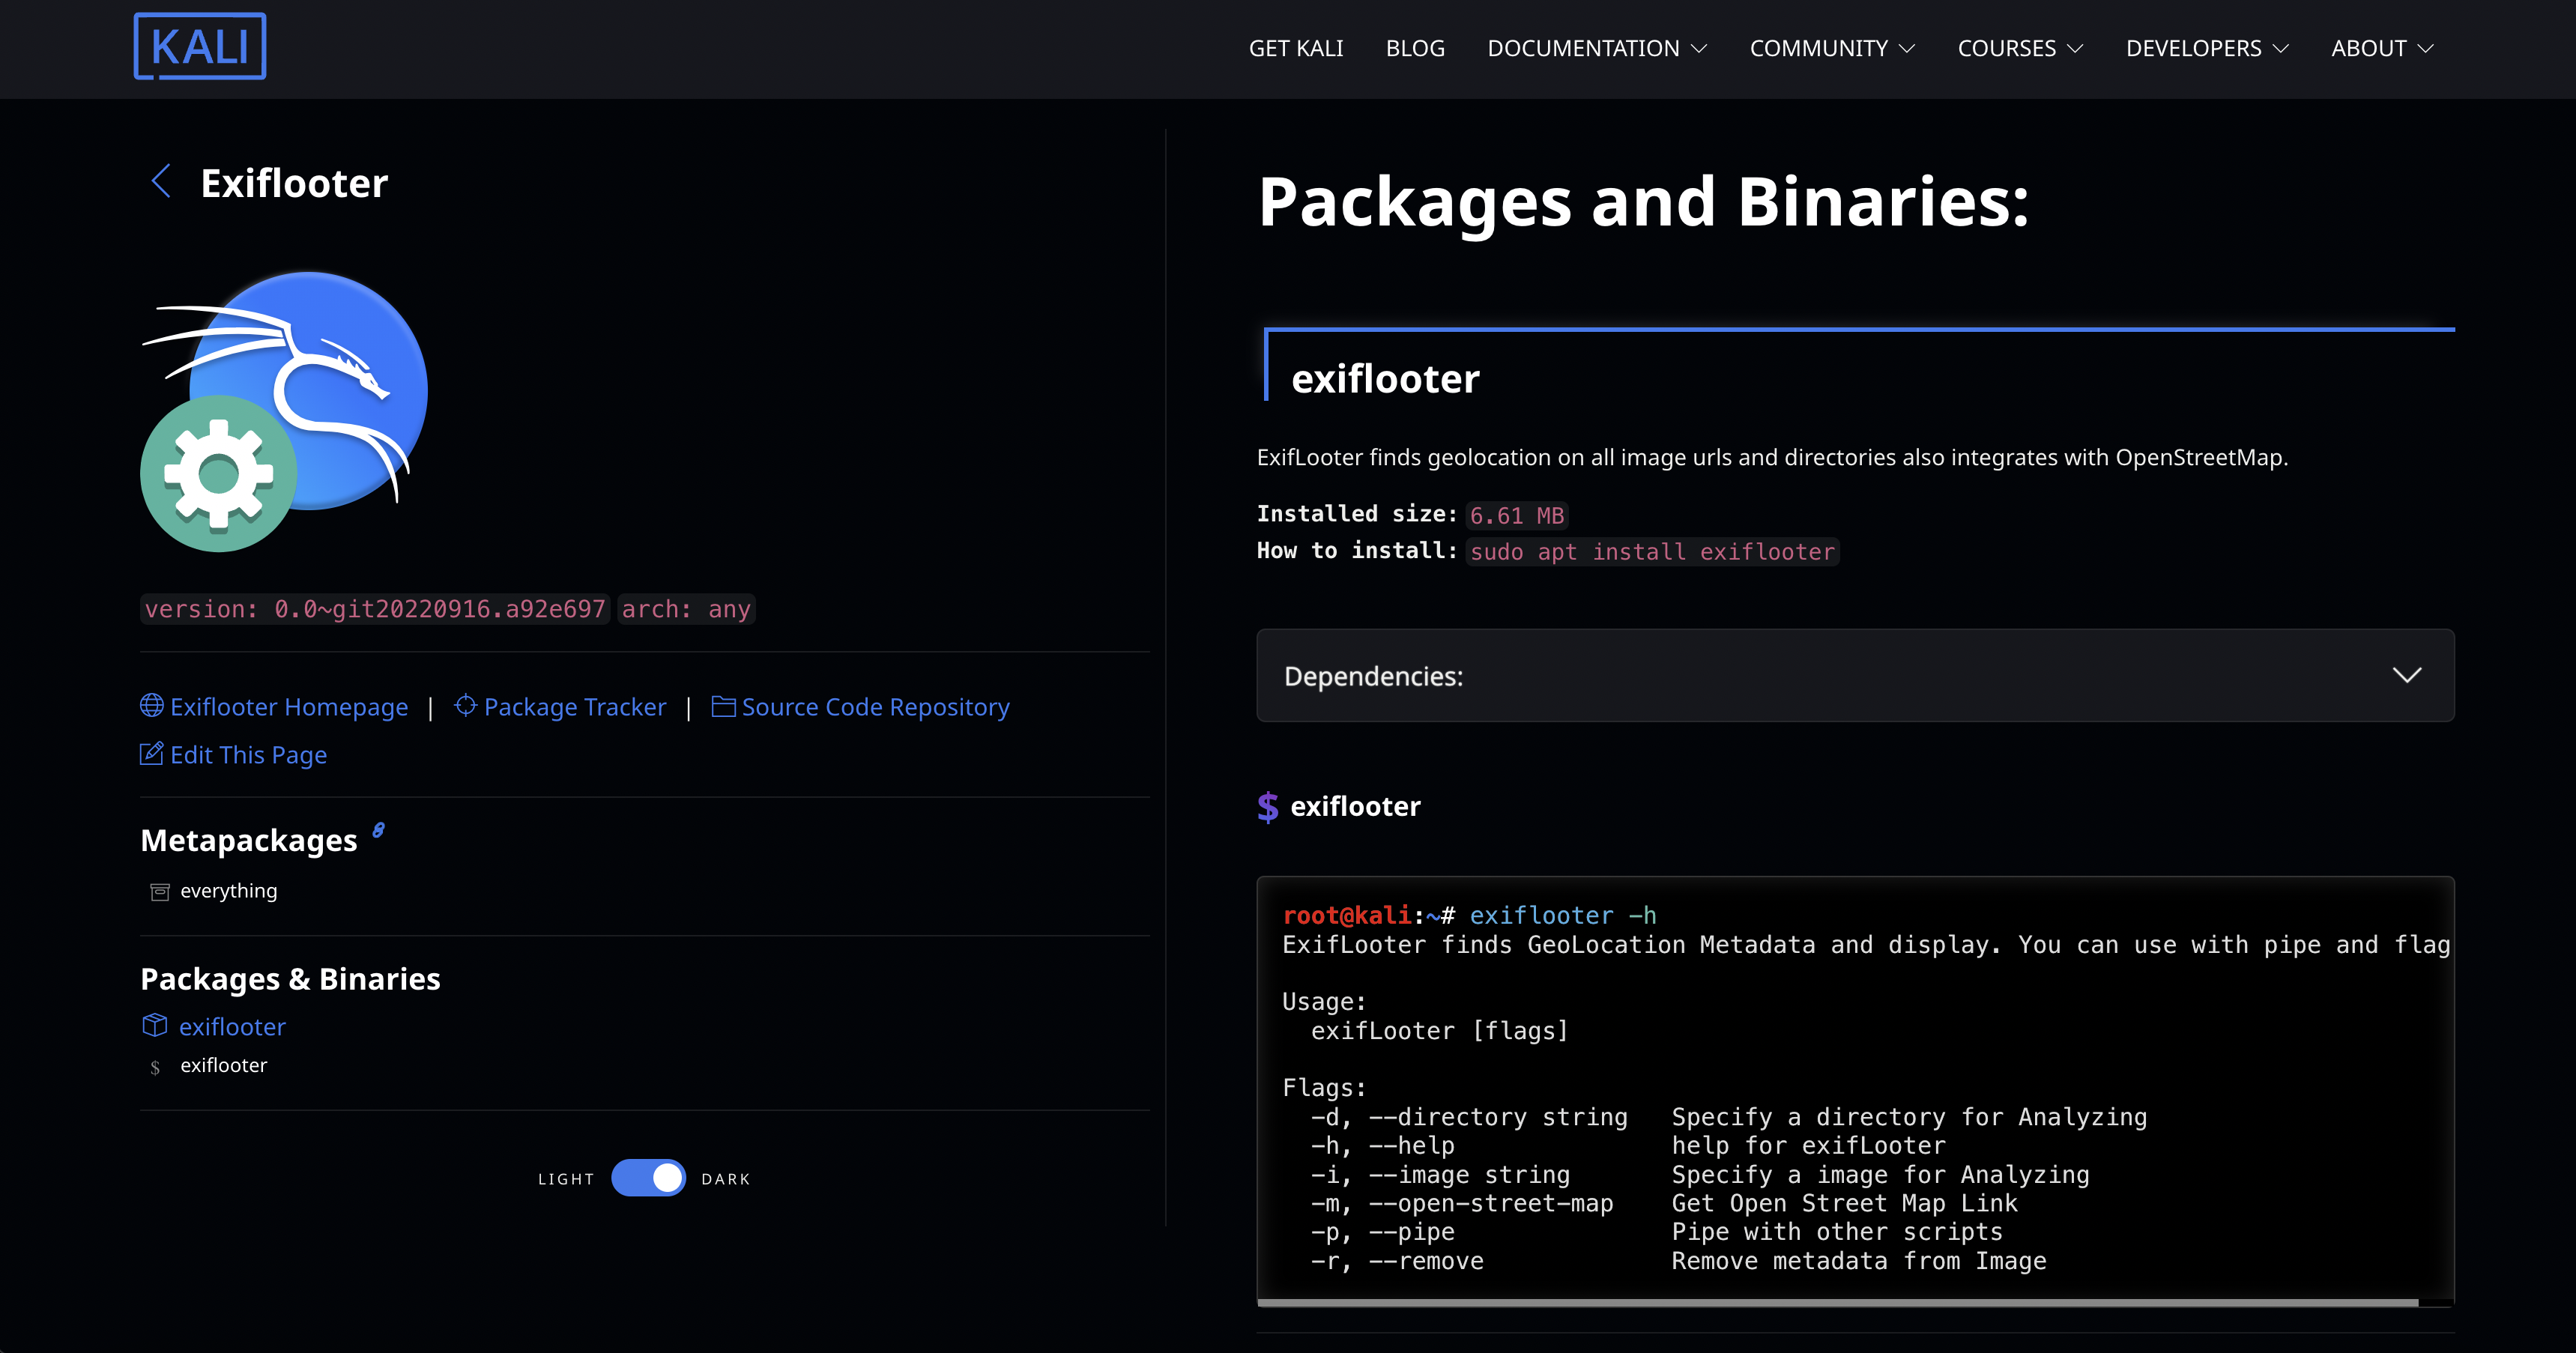
ExifLooter dipende da exiftool, quindi assicurati che sia nel tuo PATH.


Su Kali Linux

sudo apt install exiflooter
immagine

Utilizzo

Analizza immagine

Dopo aver installato i requisiti, puoi semplicemente analizzare l'immagine tramite:

   $ exifLooter --image image.jpeg

Immagine

Immagine

Analizza directory

Se vuoi specificare una directory, usa questo comando:

   $ exifLooter -d images/

Combina con altri strumenti

Se vuoi combinare con altri strumenti, usa questo comando:

   $ cat urls | exifLooter -p
   $ cat urls | exifLooter --pipe
   $ cat subdomains | waybackurls | grep "jpeg\|png\|jiff\|jpg" >> urls; cat urls | exifLooter --pipe

Rimuovi i metadati

Rimuovi i metadati dalle immagini

   $ exifLooter --remove --image image.jpeg
   $ exifLooter --remove --directory images/

Open Street Map

Ottieni l'URL di Open Street Map dalla posizione GPS

Immagine

   $ exifLooter --open-street-map --image image.jpeg
   $ exifLooter --open-street-map --directory images/

Immagine

Report

Tassonomia di classificazione delle vulnerabilità di Bugcrowd

P3

P4

Esempio di report Hackerone : https://hackerone.com/reports/906907 $200

Esempio di report BugCrowd : https://medium.com/@souravnewatia/exif-geolocation-data-not-stripped-from-uploaded-images-794d20d2fa7d $500

Roadmap

Vedi le issue aperte per un elenco delle funzionalità proposte (e dei problemi noti).

Contribuisci

I contributi sono ciò che rende la comunità open source un posto fantastico per imparare, ispirare e creare. Ogni contributo che fornisci è molto apprezzato.

  1. Fai il fork del progetto
  2. Crea il tuo branch per le funzionalità (git checkout -b feature/AmazingFeature)
  3. Fai il commit delle tue modifiche (git commit -m 'Add some AmazingFeature')
  4. Fai il push sul branch (git push origin feature/AmazingFeature)
  5. Apri una Pull Request

Licenza

Distribuito sotto la licenza Apache 2.0. Vedi LICENSE per maggiori informazioni.
Contatti

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →