Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-34197 — Avviso per CVE-2026-34197, un RCE autenticato nei Jolokia MBeans di Apache ActiveMQ, con analisi della causa principale, versioni interessate, mitigazioni e query di rilevamento SIEM. | Kitploit
Strumenti/GitHubGitHub/ashrafzaryouh/cve-2026-34197
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebThreat IntelligenceRed TeamingRisposta agli IncidentiAnalisi dei Log
GitHub
ashrafzaryouh/cve-2026-34197

CVE-2026-34197

Avviso per CVE-2026-34197, un RCE autenticato nei Jolokia MBeans di Apache ActiveMQ, con analisi della causa principale, versioni interessate, mitigazioni e query di rilevamento SIEM.

Vedi Repository
17 mesi faNon ancora revisionato
Condividi

🚨 CVE-2026-34197 — RCE critica tramite Jolokia in Apache ActiveMQ

Apache ActiveMQ Allow Attackers to Trigger DoS Attacks With malformed packets (1)

Security CVSS Platform Status

RCE autenticata tramite Jolokia MBeans → Spring XML remoto → Esecuzione di codice nella JVM


📖 Panoramica

CVE-2026-34197 è una vulnerabilità di esecuzione di codice remoto autenticata ad alta gravità che interessa Apache ActiveMQ Classic.

Il problema risiede nel bridge JMX-HTTP di Jolokia esposto tramite:

/api/jolokia/

Un attaccante autenticato può abusare di metodi MBean pericolosi come:

  • BrokerService.addNetworkConnector(String)
  • BrokerService.addConnector(String)

Fornendo un URI di discovery appositamente costruito, il broker carica un application context Spring remoto, che può istanziare bean malevoli prima che avvenga la validazione, portando all'esecuzione di codice arbitrario sulla JVM del broker.


⚡ Impatto

MetricaValore
GravitàAlta
CVSS v3.18.8
Vettore di attaccoRete
PrivilegiBasso (Autenticato)
Interazione utenteNessuna
ImpattoCompromissione completa della JVM

🎯 Cosa ottiene un attaccante

  • Esecuzione remota di comandi
  • Presa di controllo completa del broker
  • Raccolta di credenziali
  • Movimento laterale all'interno delle reti interne
  • Rischio di distribuzione di ransomware
  • Backdoor persistente tramite bean Spring malevoli

🧠 Causa tecnica alla radice

La vulnerabilità è causata da:

  • Validazione impropria dell'input
  • Generazione di codice / flusso di istanziazione dei bean non sicuro
  • Permessi exec Jolokia predefiniti pericolosi

🔗 Flusso vulnerabile

graph TD
    A[Authenticated User] --> B[/api/jolokia/]
    B --> C[exec MBean method]
    C --> D[addConnector / addNetworkConnector]
    D --> E[Crafted discovery URI]
    E --> F[Remote Spring XML Load]
    F --> G[Bean Instantiation]
    G --> H[Arbitrary JVM Code Execution]
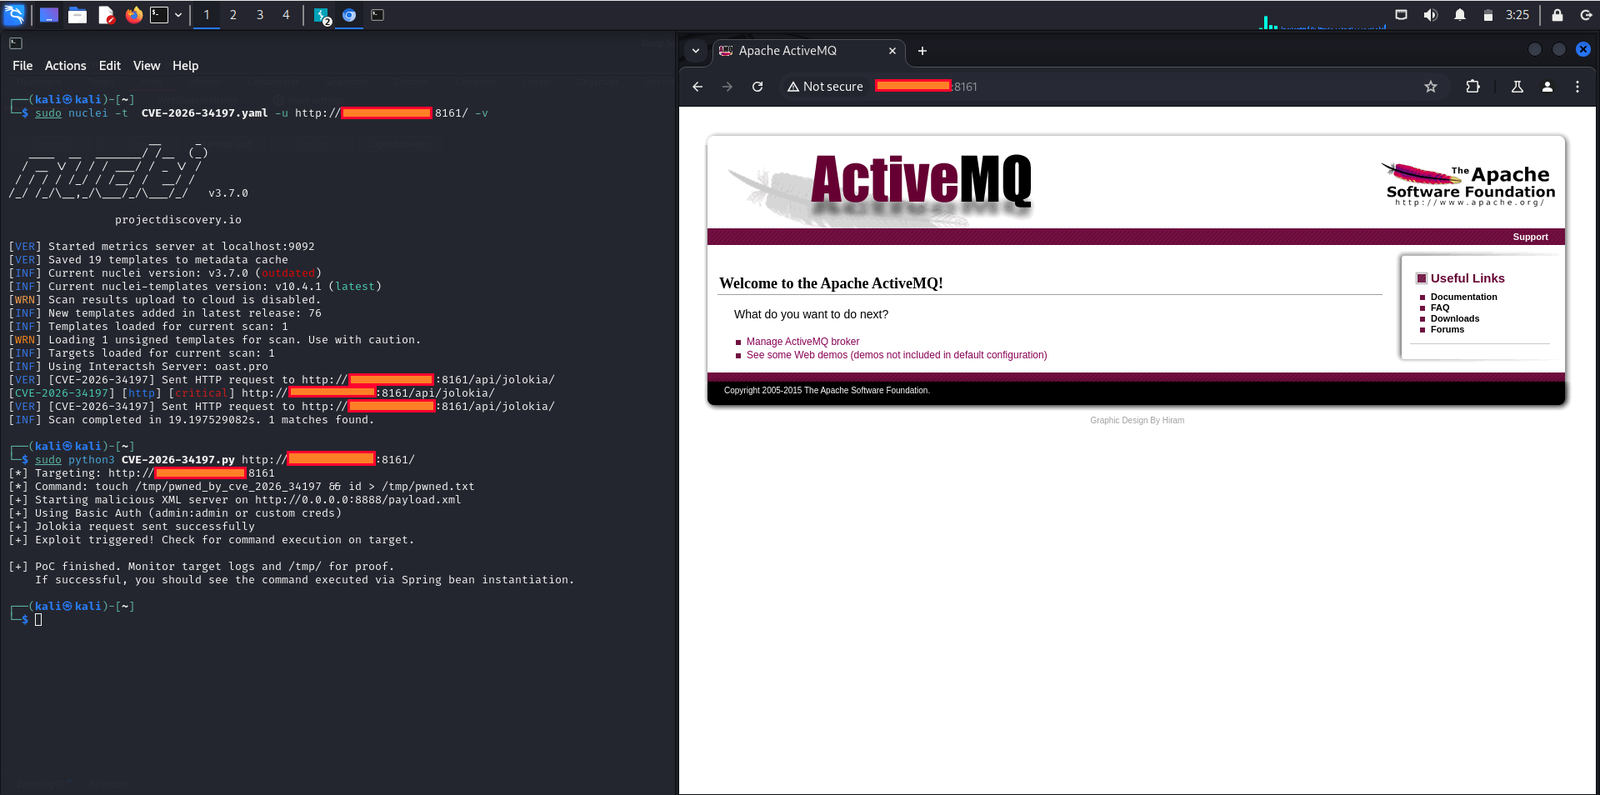
📸 Screenshot

CVE-2026-34197

📦 Versioni interessate

❌ Vulnerabili

  • Apache ActiveMQ < 5.19.4
  • Apache ActiveMQ 6.0.0 - 6.2.2
  • activemq-all negli intervalli corrispondenti

✅ Corrette

  • 5.19.5
  • 6.2.3

🛡️ Mitigazione

Azioni immediate

# Upgrade immediately
5.19.5+
6.2.3+

Checklist di difesa

  • Aggiornare la versione del broker
  • Limitare /api/jolokia/
  • Disabilitare Jolokia se non utilizzato
  • Ruotare le credenziali di amministrazione
  • Esaminare i log di addConnector
  • Limitare la console a host VPN/interni
  • Abilitare le regole del reverse proxy WAF

🔍 Idee di rilevamento

Cercare nei log pattern sospetti:

/api/jolokia/exec
addNetworkConnector
addConnector
brokerConfig=
ResourceXmlApplicationContext
Runtime.exec

🧪 Query di Hunt SIEM (Pseudo)

SELECT * FROM logs
WHERE path LIKE '%jolokia%'
AND (
  message LIKE '%addConnector%'
  OR message LIKE '%brokerConfig=%'
)

🚀 Perché questo è importante

Questo bug è particolarmente pericoloso perché i broker ActiveMQ sono spesso:

  • esposti su reti amministrative interne
  • considerati affidabili da più applicazioni
  • in esecuzione con privilegi elevati a livello di sistema operativo
  • connessi a code e credenziali sensibili

Questo lo rende un forte vettore di accesso iniziale e movimento laterale.


🏷️ Tag

#cve #activemq #rce #apache #jolokia #redteam #blueteam #threatdetection


⭐ Se questo ti è stato utile, lascia una stella al repository

Resta aggiornato con le patch. Monitora Jolokia. Non fidarti di nulla.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →







