

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-33825 — Documentazione e ricerca su CVE-2026-33825 (BlueHammer), un'escalation di privilegi locale TOCTOU in Microsoft Defender su Windows, che copre il flusso di exploit, gli indicatori e le mitigazioni. | Kitploit
Strumenti/GitHubGitHub/ashrafzaryouh/cve-2026-33825
Strumenti DifensiviEscalation di PrivilegiAnalisi delle VulnerabilitàExploitPaper e RicercaApprendimento e Formazione
GitHubashrafzaryouh/cve-2026-33825

CVE-2026-33825

Documentazione e ricerca su CVE-2026-33825 (BlueHammer), un'escalation di privilegi locale TOCTOU in Microsoft Defender su Windows, che copre il flusso di exploit, gli indicatori e le mitigazioni.

Condividi
Vedi Repository
956 mesi faNon ancora revisionato

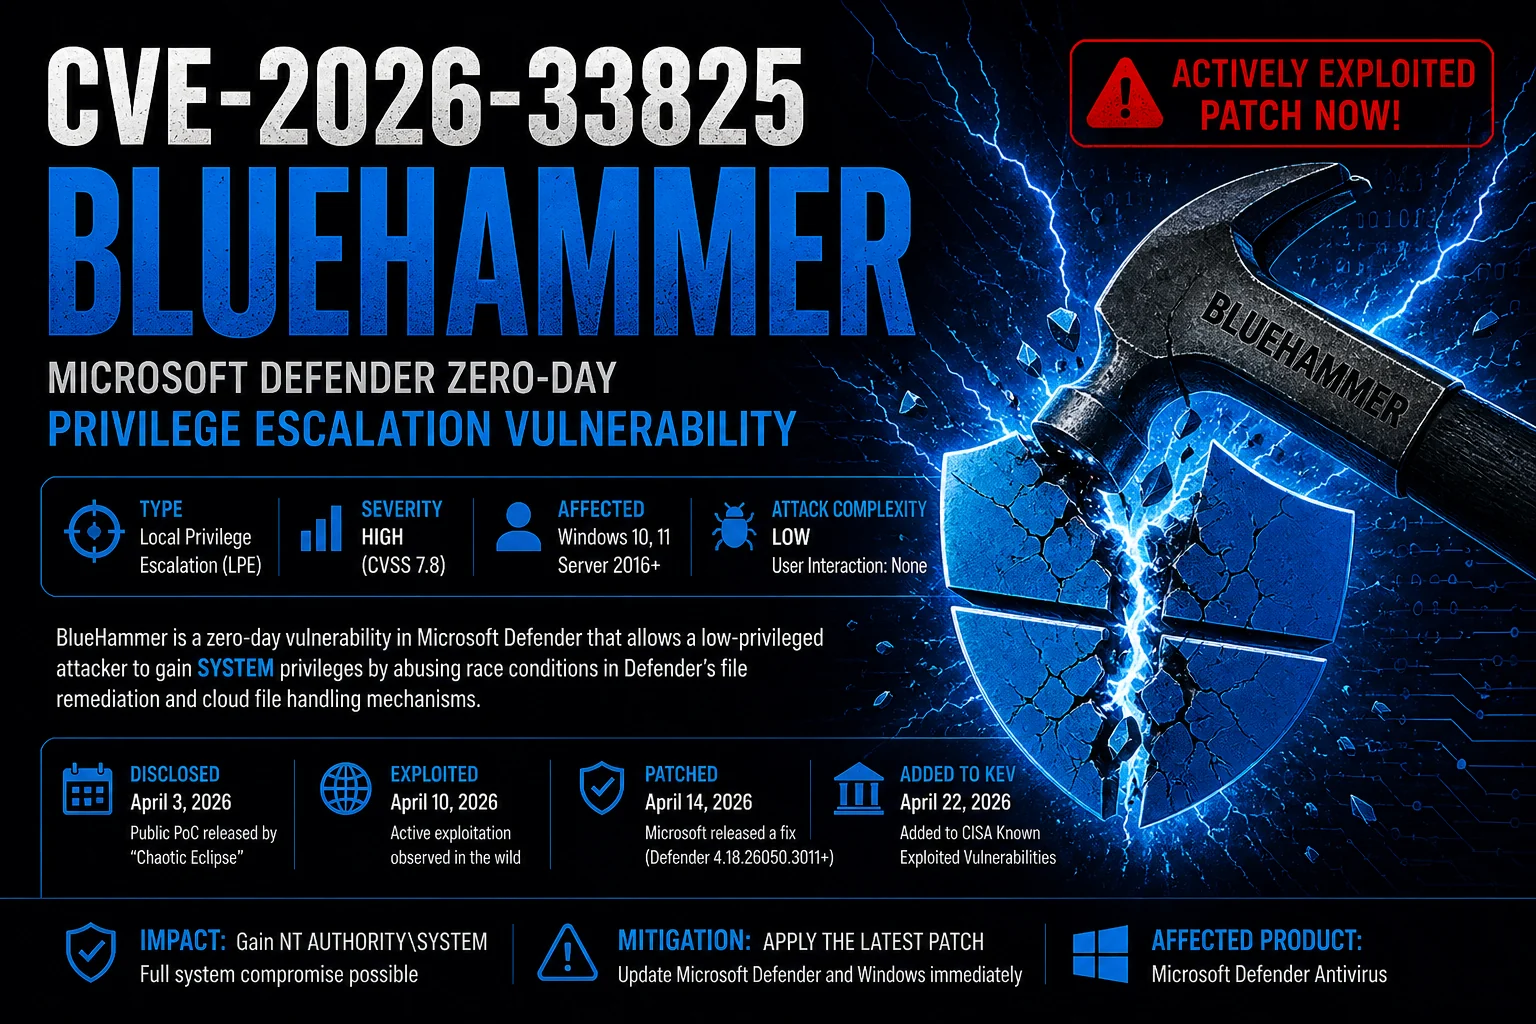
🔵 CVE-2026-33825 — “BlueHammer” 🔵

ChatGPT Image May 18, 2026, 01_04_48 PM

Escalatione di privilegi locale (LPE) in Microsoft Defender


BlueHammer è una vulnerabilità di escalatione di privilegi locale ad alta gravità che interessa i componenti di Microsoft Defender sui sistemi Windows.
La falla consente a un attaccante con privilegi bassi di elevare i propri privilegi a NT AUTHORITY\SYSTEM sfruttando condizioni di race sul filesystem e operazioni privilegiate di Defender.


📌 Panoramica

CampoValore
CVECVE-2026-33825
SoprannomeBlueHammer
GravitàAlta
CVSS~7.8
TipoEscalatione di privilegi locale
InteressatiWindows 10 / 11 / Server
ComponenteMicrosoft Defender
SfruttamentoPoC pubblico segnalato
Privilegi richiestiBassi
ImpattoEscalatione di privilegi a SYSTEM

🧠 Cos'è BlueHammer?

BlueHammer è una vulnerabilità di race condition di tipo TOCTOU (Time-of-Check to Time-of-Use) all'interno di operazioni privilegiate di Microsoft Defender.

La vulnerabilità sfrutterebbe:

  • link simbolici NTFS
  • reparse point
  • opportunistic lock (Oplock)
  • flussi di lavoro di remediation/aggiornamento di Defender
  • gestione privilegiata dei file

L'exploit induce Defender a eseguire operazioni privilegiate sul filesystem su bersagli controllati dall'attaccante.


⚠️ Impatto

Un'exploitazione riuscita può consentire agli attaccanti di:
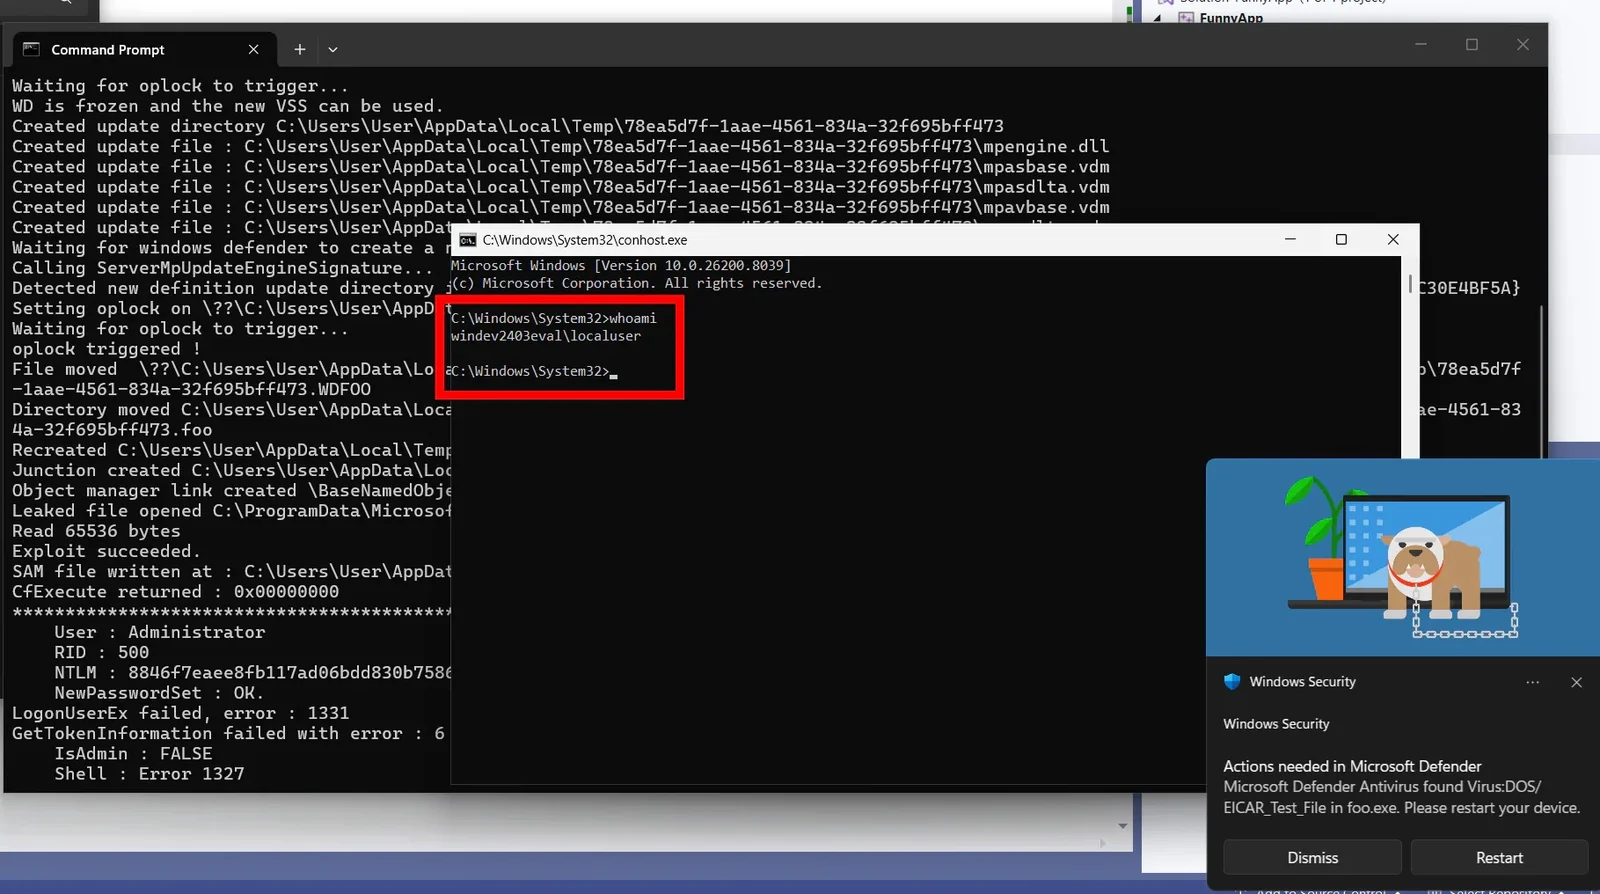
exploit
  • Ottenere NT AUTHORITY\SYSTEM
  • Estrarre credenziali
  • Accedere agli hive SAM/SYSTEM
  • Disabilitare prodotti di sicurezza
  • Stabilire persistenza
  • Distribuire ransomware
  • Muoversi lateralmente in ambienti aziendali

🏗️ Flusso di exploit ad alto livello

Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM

🔍 Concetti Tecnici

⏱️ Race Condition TOCTOU

BlueHammer sfrutta la finestra temporale tra:

Time of Check
        ↓
Time of Use

Defender convalida un file/percorso, ma prima che l'operazione privilegiata venga completata, l'attaccante scambia il target.


🔗 Punti di ripristino NTFS e collegamenti simbolici

Secondo quanto riportato, gli attaccanti utilizzano:

  • giunzioni
  • symlink
  • collegamenti dell'object manager

per reindirizzare le operazioni privilegiate di Defender.

Esempio a livello concettuale:

Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file

🧊 Opportunistic Locks (Oplocks)

Gli oplock aiutano gli attaccanti a congelare temporaneamente le operazioni sui file:

Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges

Questo aumenta l'affidabilità delle race condition.


🖥️ Componenti interessati

Secondo quanto riportato, interessati:

  • MsMpEng.exe
  • MpSigStub.exe
  • pipeline di remediation di Defender
  • flussi di aggiornamento di Defender

🧨 Perché è importante

Il software di sicurezza:

  • viene eseguito con privilegi elevati,
  • interagisce con file non attendibili,
  • esegue remediation automatica.

Ciò rende le vulnerabilità di race condition sul filesystem estremamente pericolose.

BlueHammer ha dimostrato che:

il software difensivo stesso può diventare il vettore di privilege escalation.


🛡️ Mitigazione

Azioni consigliate

✅ Aggiornare Microsoft Defender

Installare gli ultimi aggiornamenti della piattaforma Defender.

✅ Applicare gli aggiornamenti di sicurezza di Windows

Assicurarsi che tutti gli aggiornamenti del Patch Tuesday siano installati.

✅ Monitorare attività sospette

Cercare:

  • shell SYSTEM inattese,
  • Defender che interagisce con percorsi insoliti,
  • attività VSS anomala,
  • creazione sospetta di symlink.

✅ Limitare l'esecuzione locale

Limitare l'esecuzione per utenti e applicazioni non attendibili.


🧪 Indicatori di sfruttamento

Potenziali indicatori possono includere:

Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns

🔬 Vulnerabilità correlate

VulnerabilitàDescrizione
PrintNightmareRCE/LPE in Windows Print Spooler
HiveNightmareVulnerabilità di esposizione del SAM
RedSunTecnica di sfruttamento correlata a Defender
unDefendFamiglia di tecniche di abuso di Defender

📚 Concetti chiave

ConcettoDescrizione
LPEEscalation di privilegi locale
TOCTOUVulnerabilità time-of-check vs time-of-use
OplocksSincronizzazione delle operazioni del filesystem
Reparse PointsFunzionalità di reindirizzamento del filesystem
SYSTEMMassimo privilegio locale di Windows

⚖️ Disclaimer

Questo repository/documentazione è fornito per:

  • scopi educativi,
  • ricerca sulla sicurezza difensiva,
  • consapevolezza delle vulnerabilità.

Non utilizzare queste informazioni per attività non autorizzate.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





