
 ashrafzaryouh/cve-2026-31402
Analisi di advisory per CVE-2026-31402, un heap overflow nella cache di replay LOCK di NFSv4.0 del kernel Linux, che copre il componente interessato, il vettore di attacco remoto, l'impatto e la mitigazione.



CVE-2026-31402: bug di Linux NFS rimasto nascosto per 23 anni
CVE-2026-31402 è una vulnerabilità di heap overflow nella cache di replay dei LOCK NFSv4.0 del kernel Linux. Deriva da una gestione impropria delle risposte più grandi della dimensione fissa del buffer, con il rischio di corruzione della memoria.
La vulnerabilità si verifica perché la cache di replay NFSv4 memorizza le risposte in un buffer di dimensione fissa di 112 byte. Alcune risposte di errore di lock NFSv4 possono superare questa dimensione (fino a 1024 byte). In tal caso, i dati in eccesso sovrascrivono l'heap, il che potrebbe mandare in crash il server o corrompere la memoria.
Vettore di attacco:
Impatto:
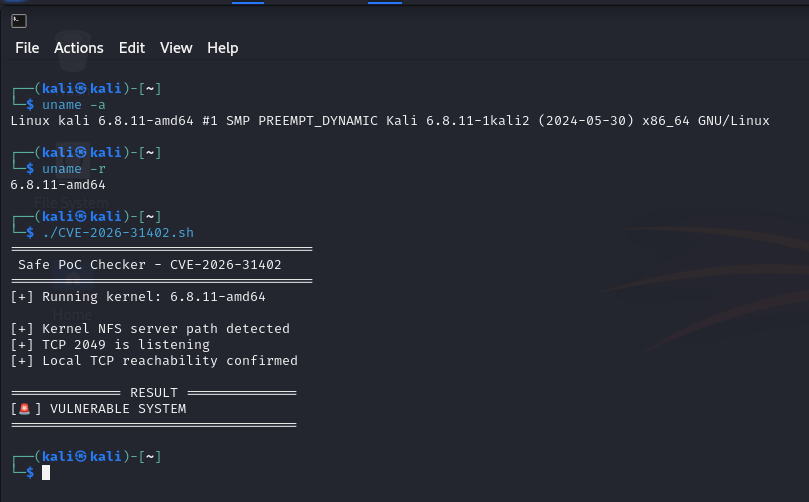
CVE-2026-31402 evidenzia l'importanza dei controlli sulla dimensione dei buffer nei servizi esposti alla rete. Mantenere i sistemi aggiornati e monitorare i server NFS per individuare comportamenti anomali.
Generato con ❤️ per la sensibilizzazione sulla sicurezza informatica.







