Script di rilevamento, analisi tecnica e proof-of-concept per CVE-2026-2699, un bypass critico dell'autenticazione pre-auth in Progress ShareFile Storage Zones Controller.



Bypass critico dell'autenticazione (CVSS 9.8) in Progress ShareFile Storage Zones Controller (SZC) gestito dal cliente ≤ 5.12.3.
CVE-2026-2699 è una grave vulnerabilità di bypass dell'autenticazione che interessa l'interfaccia web di Progress ShareFile Storage Zones Controller (distribuzioni gestite dal cliente).
Un attaccante remoto non autenticato può accedere a pagine di configurazione riservate, il che può portare a modifiche della configurazione del sistema e, se concatenato con CVE-2026-2701, a un completo remote code execution (RCE) pre-autenticazione.
Questo repository contiene script di rilevamento, analisi tecnica e materiali proof-of-concept (ove legalmente ed eticamente consentito).
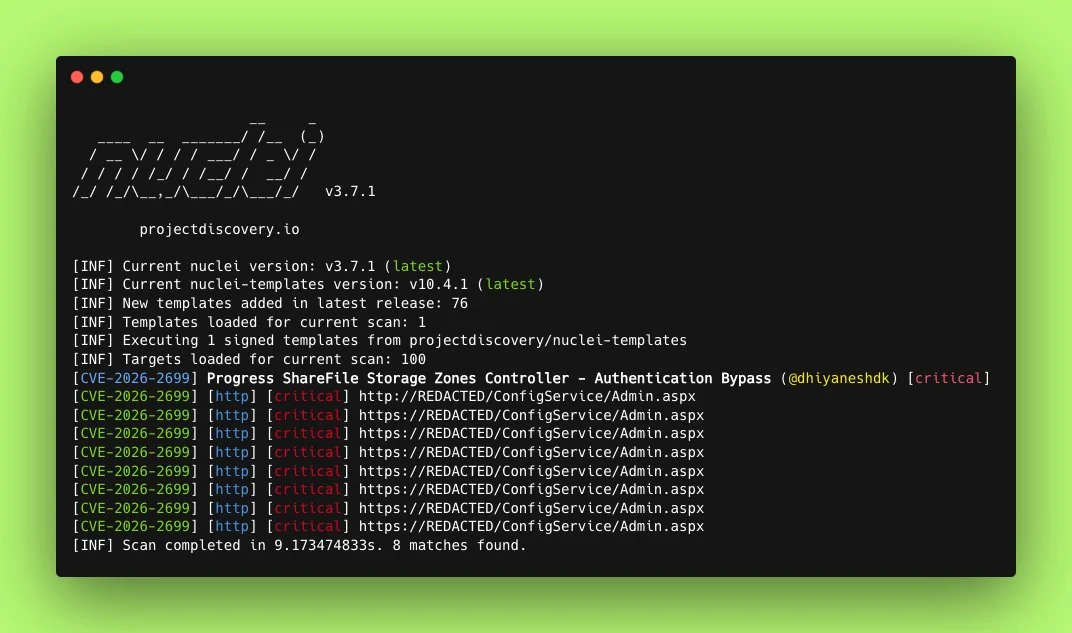
La vulnerabilità deriva da un controllo degli accessi insufficiente e da una gestione difettosa dei redirect nell'interfaccia di gestione web di SZC, che consente a utenti non autenticati di raggiungere funzionalità di configurazione sensibili.
detection/ — Script di rilevamento non distruttivi (Python)analysis/ — Analisi tecnica dettagliata e spiegazione della causa principalepoc/ — Proof-of-concept (solo a scopo didattico / per test autorizzati)exploit-chain/ — Dimostrazione della concatenazione con CVE-2026-2701 (RCE)assets/ — Screenshot, diagrammi e log| Versione | Stato |
|---|---|
| ≤ 5.12.3 | Vulnerabile |
| 5.12.4+ | Corretta |
| 6.x | Non interessata |
Nota: sono interessate solo le distribuzioni di Storage Zones Controller gestite dal cliente (on-premises).
/Configuration/ o endpoint simili.Advisory ufficiale:
Progress ShareFile Security Vulnerability – February 2026
Questo repository include un leggero script di rilevamento:
python3 watchTowr-vs-Progress-ShareFile-CVE-2026-2699.py -t https://target-sz-controller.example.com
Ispirato all'artefatto di rilevamento ufficiale di watchTowr.
Tutti i materiali presenti in questo repository sono forniti esclusivamente per scopi educativi, di ricerca e di sicurezza difensiva.
Lo sfruttamento non autorizzato contro sistemi di cui non si è proprietari o per i quali non si dispone di esplicita autorizzazione al test è illegale e non etico.
Contributi, rilevamenti migliorati o ulteriori write-up sono benvenuti tramite Pull Request.
Realizzato con ❤️ per la community della sicurezza








