
 ashrafzaryouh/cve-2026-25089
Avviso su CVE-2026-25089, un'iniezione critica di comandi del sistema operativo non autenticata in Fortinet FortiSandbox, che copre le versioni interessate, il CVSS, il rilevamento e la mitigazione.

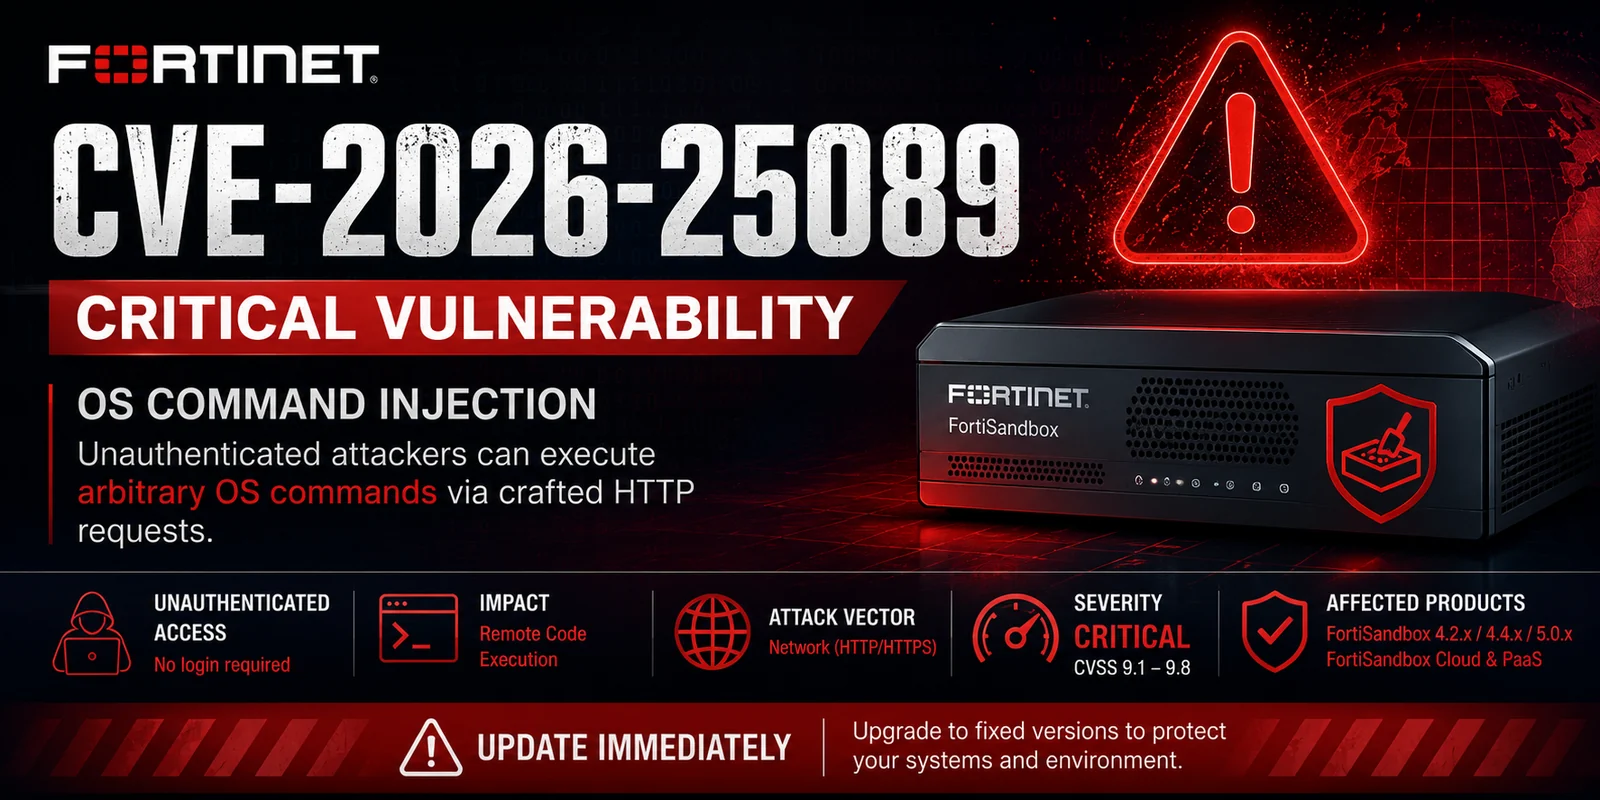


CVE-2026-25089 è una vulnerabilità critica di iniezione di comandi del sistema operativo (CWE-78) che interessa diverse distribuzioni di Fortinet FortiSandbox.
Un attaccante remoto non autenticato può sfruttare questa falla inviando richieste HTTP appositamente costruite, causando l'esecuzione arbitraria di comandi sul sistema operativo sottostante.
⚠️ Uno sfruttamento riuscito può portare alla compromissione completa dell'appliance e all'esecuzione remota di codice (RCE).
| Campo | Valore |
|---|---|
| CVE | CVE-2026-25089 |
| Gravità | Critica |
| CWE | CWE-78 |
| Tipo di attacco | Iniezione di comandi del sistema operativo |
| Autenticazione | Non richiesta |
| Interazione utente | Nessuna |
| Impatto | Esecuzione remota di codice |
| Sfruttabilità | Remota |
| Fornitore | Fortinet |
| Prodotto | Versioni vulnerabili |
|---|---|
| FortiSandbox | 5.0.0 – 5.0.5 |
| FortiSandbox | 4.4.0 – 4.4.8 |
| FortiSandbox | 4.2.x |
| FortiSandbox Cloud | 5.0.4 – 5.0.5 |
| FortiSandbox PaaS | 5.0.4 – 5.0.5 |
| Prodotto | Versione corretta |
|---|---|
| FortiSandbox | 5.0.6 |
| FortiSandbox | 4.4.9 |
| FortiSandbox Cloud | 5.0.6 |
| FortiSandbox PaaS | 5.0.6 |
CVSS v3.1 Score: 9.8 (Critical)

AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| Metrica | Valore |
|---|---|
| Vettore di attacco | Rete |
| Complessità di attacco | Bassa |
| Privilegi richiesti | Nessuno |
| Interazione utente | Nessuna |
| Riservatezza | Alta |
| Integrità | Alta |
| Disponibilità | Alta |
Attacker
    │
    ▼
Crafted HTTP Request
    │
    ▼
Vulnerable FortiSandbox Endpoint
    │
    ▼
OS Command Injection
    │
    ▼
Remote Code Execution
    │
    ▼
System Compromise
Monitorare:
Questo repository è destinato a:
Le informazioni fornite devono essere utilizzate solo in ambienti autorizzati e legali.
CVE-2026-25089
Made with ❤️ by Security Researchers







