
 ashrafzaryouh/cve-2026-23111
Analisi di advisory di CVE-2026-23111, una vulnerabilità use-after-free nel kernel Linux in nf_tables durante il rollback delle catch-all map, che copre causa principale, impatto, rilevamento e mitigazione.

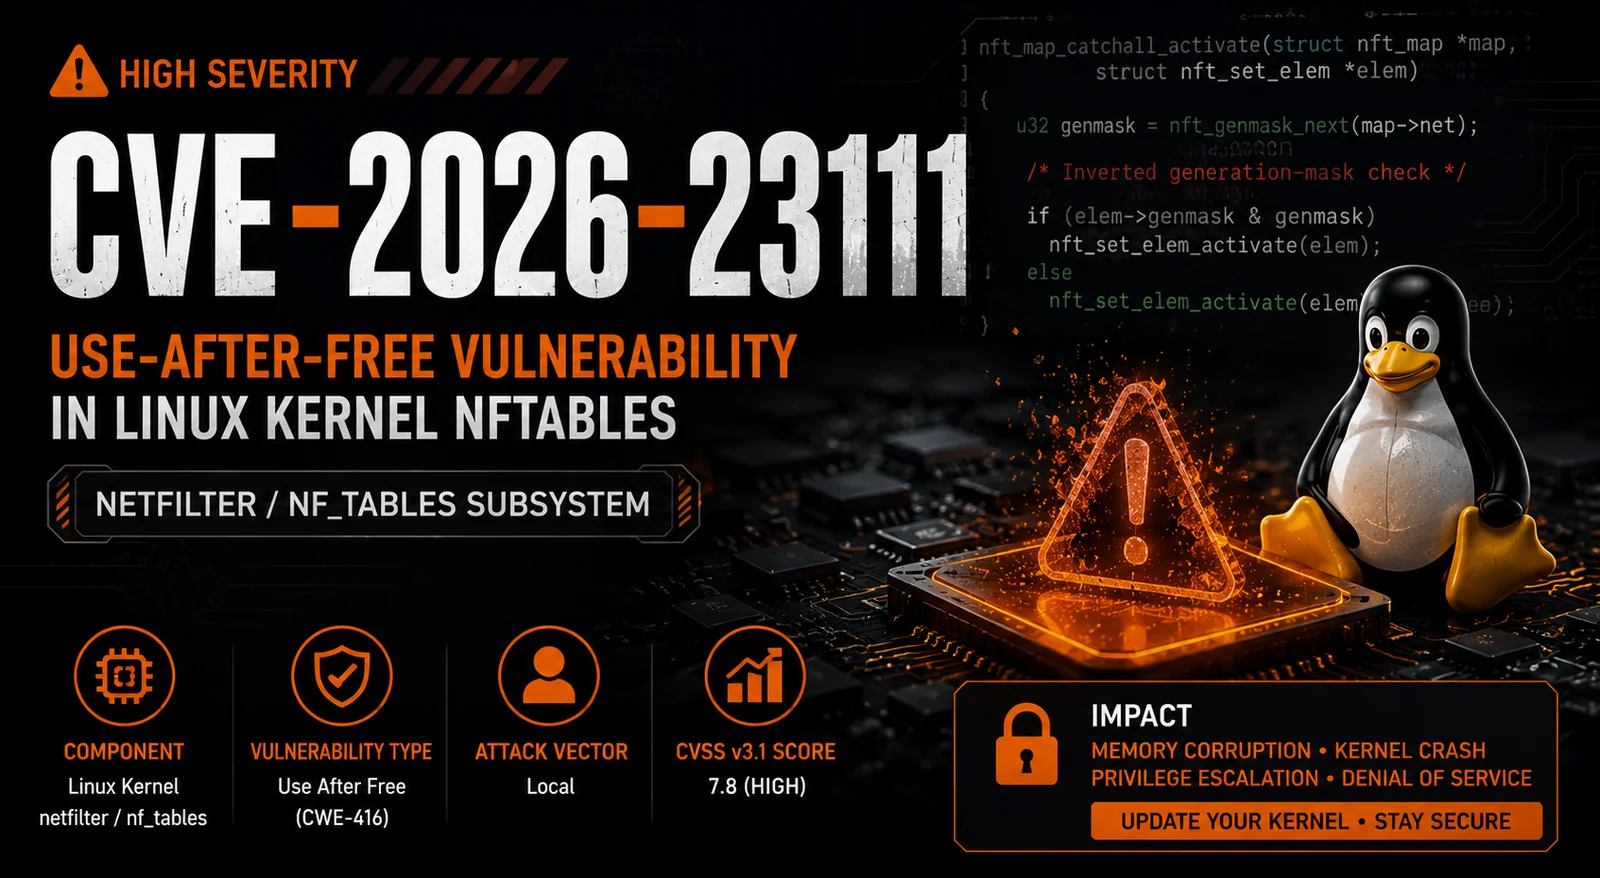


CVE-2026-23111 è una vulnerabilità Use-After-Free (UAF) di gravità elevata che interessa il sottosistema netfilter/nf_tables del kernel Linux.
Il difetto ha origine da una gestione errata degli elementi catch-all delle mappe durante le operazioni di rollback delle transazioni nftables, causando un problema di sicurezza della memoria che potrebbe consentire ad attaccanti locali di provocare una corruzione della memoria del kernel.
| Campo | Valore |
|---|---|
| CVE | CVE-2026-23111 |
| Gravità | Elevata |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| Tipo di vulnerabilità | Use After Free |
| Vettore di attacco | Locale |
| Privilegi richiesti | Bassi |
| Interazione utente | Nessuna |
| Componente | netfilter / nf_tables |
| Complessità di sfruttamento | Bassa |
La vulnerabilità risiede in:
net/netfilter/
            └── nf_tables
Durante il rollback di una transazione fallita, la funzione:
nft_map_catchall_activate()
contiene una logica di validazione della maschera di generazione invertita.
Ciò causa al kernel di riattivare in modo errato gli elementi catch-all della mappa, con il potenziale risultato di riferimenti a memoria già liberata.
Le conseguenze includono:
┌─────────────────────┐
│ Local Attacker      │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ nftables Operation  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Transaction Failure │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Rollback Triggered  │
└──────────┬──────────┘
           │
           ▼
┌───────────────────────────┐
│ nft_map_catchall_activate │
│ Logic Error               │
└──────────┬────────────────┘
           │
           ▼
┌─────────────────────┐
│ Use-After-Free      │
│ Condition           │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Memory Corruption   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Kernel Compromise   │
└─────────────────────┘
Rollback
   │
   ▼
Reactivate Inactive Elements
Rollback
   │
   ▼
Incorrect Generation Check
   │
   ▼
Invalid Element Activation
   │
   ▼
Use-After-Free
🟠 Medium
Potenziale esposizione della memoria del kernel.
🔴 High
La corruzione della memoria può consentire la modifica delle strutture del kernel.
🔴 High
Sono possibili kernel panic e crash di sistema.
🔴 High
Gli attaccanti locali potrebbero sfruttare la vulnerabilità per ottenere privilegi elevati.
Linux Kernel
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
Catch-all Map Elements
Monitorare i sistemi per:
Log utili:
dmesg
journalctl -k
audit.log
✓ Update Linux Kernel
✓ Apply Vendor Security Patches
✓ Restrict Local Access
✓ Monitor Kernel Logs
✓ Audit nftables Configurations
✓ Enable Security Monitoring
Controlla la versione del kernel:
uname -r
Controlla nftables:
nft list ruleset
| Categoria | Rischio |
|---|---|
| Sfruttabilità | 🟠 Medio |
| Escalation dei privilegi | 🔴 Alto |
| Denial of Service | 🔴 Alto |
| Corruzione della memoria | 🔴 Alto |
| Sfruttamento remoto | 🟢 No |
| Sfruttamento locale | 🔴 Sì |
| Evento | Stato |
|---|---|
| Vulnerabilità scoperta | ✅ |
| CVE assegnato | ✅ |
| Divulgazione pubblica | ✅ |
| Correzione del kernel rilasciata | ✅ |
| Avvisi del fornitore pubblicati | ✅ |
Patch Immediately
        │
        ▼
Monitor Systems
        │
        ▼
Audit nftables Usage
        │
        ▼
Restrict Untrusted Users
        │
        ▼
Maintain Kernel Updates
CVE-2026-23111 dimostra come sottili errori logici nella gestione della memoria del kernel possano portare a gravi conseguenze per la sicurezza.
⭐ Metti una stella a questo repository se lo hai trovato utile.







