
 ashrafzaryouh/cve-2026-20127
Avviso per CVE-2026-20127, un bypass di autenticazione critico in Cisco Catalyst SD-WAN (CVSS 10.0), che illustra la causa principale, il flusso di sfruttamento, i prodotti interessati, il rilevamento e la mitigazione.

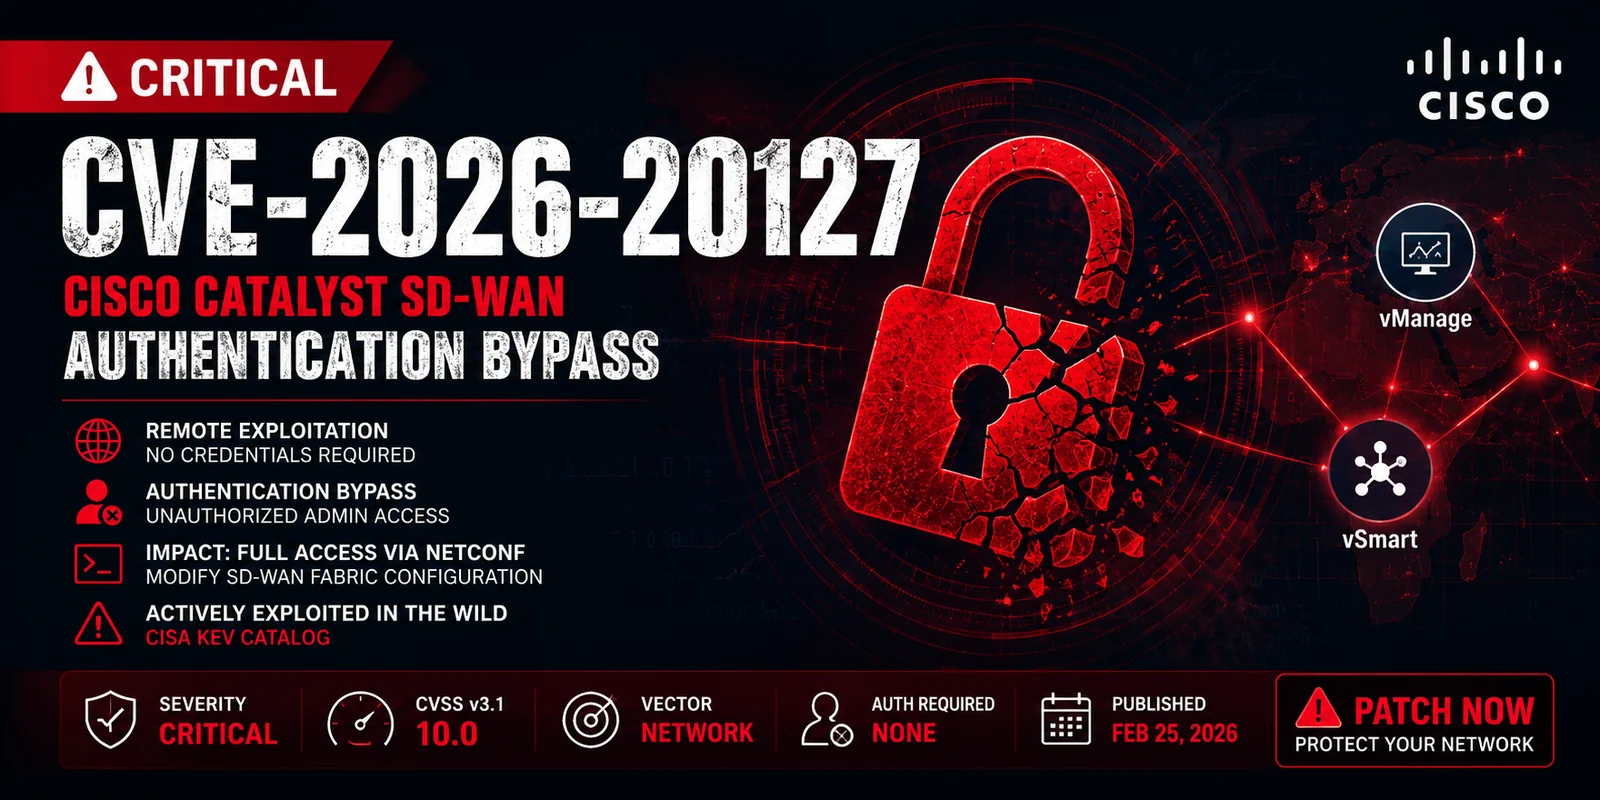


CVE-2026-20127 è una vulnerabilità critica di bypass dell'autenticazione che interessa i componenti di Cisco Catalyst SD-WAN, inclusi i controller e i sistemi di gestione.
Un attaccante remoto non autenticato può sfruttare una convalida impropria dell'autenticazione nel control plane di SD-WAN, ottenendo un accesso completo a livello amministrativo all'infrastruttura di rete.
Questo problema è considerato di gravità critica (CVSS 10.0) ed è stato osservato come attivamente sfruttato in ambienti reali.
Un'attività di sfruttamento riuscita può consentire a un attaccante di:
La vulnerabilità è causata da una convalida impropria delle richieste di autenticazione dei peer SD-WAN, che consente di trattare traffico di rete appositamente costruito come comunicazione interna attendibile.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
| Metrica | Valore |
|---|---|
| Attack Vector | Network |
| Attack Complexity | Low |
| Privileges Required | None |
| User Interaction | None |
| Scope | Changed |
| Confidentiality | High |
| Integrity | High |
| Availability | High |
[1] Attacker sends crafted SD-WAN peer request
        ↓
[2] Authentication validation fails
        ↓
[3] System trusts attacker as valid internal peer
        ↓
[4] Access to NETCONF / management APIs granted
        ↓
[5] Full SD-WAN control plane compromise
Più rami software possono essere interessati a seconda della configurazione e della versione.
I team di sicurezza dovrebbero monitorare:
Non esistono workaround sicuri. È necessario distribuire le patch.
| Categoria | Livello |
|---|---|
| Sfruttabilità | Molto alta |
| Impatto | Critico |
| Difficoltà di rilevamento | Media–Alta |
| Urgenza della patch | Immediata |
Questa vulnerabilità è particolarmente pericolosa perché prende di mira il control plane SD-WAN, che funge da cervello del networking aziendale.
Un exploit riuscito può comportare:
"Compromettere il control plane SD-WAN equivale a compromettere l'intera rete."






