 ashrafzaryouh/cve-2026-15409
Documentazione advisory per CVE-2026-15409, una SSRF critica non autenticata nelle appliance SonicWall SMA1000, che copre i modelli interessati, l'impatto, le indicazioni per il rilevamento e la remediation.

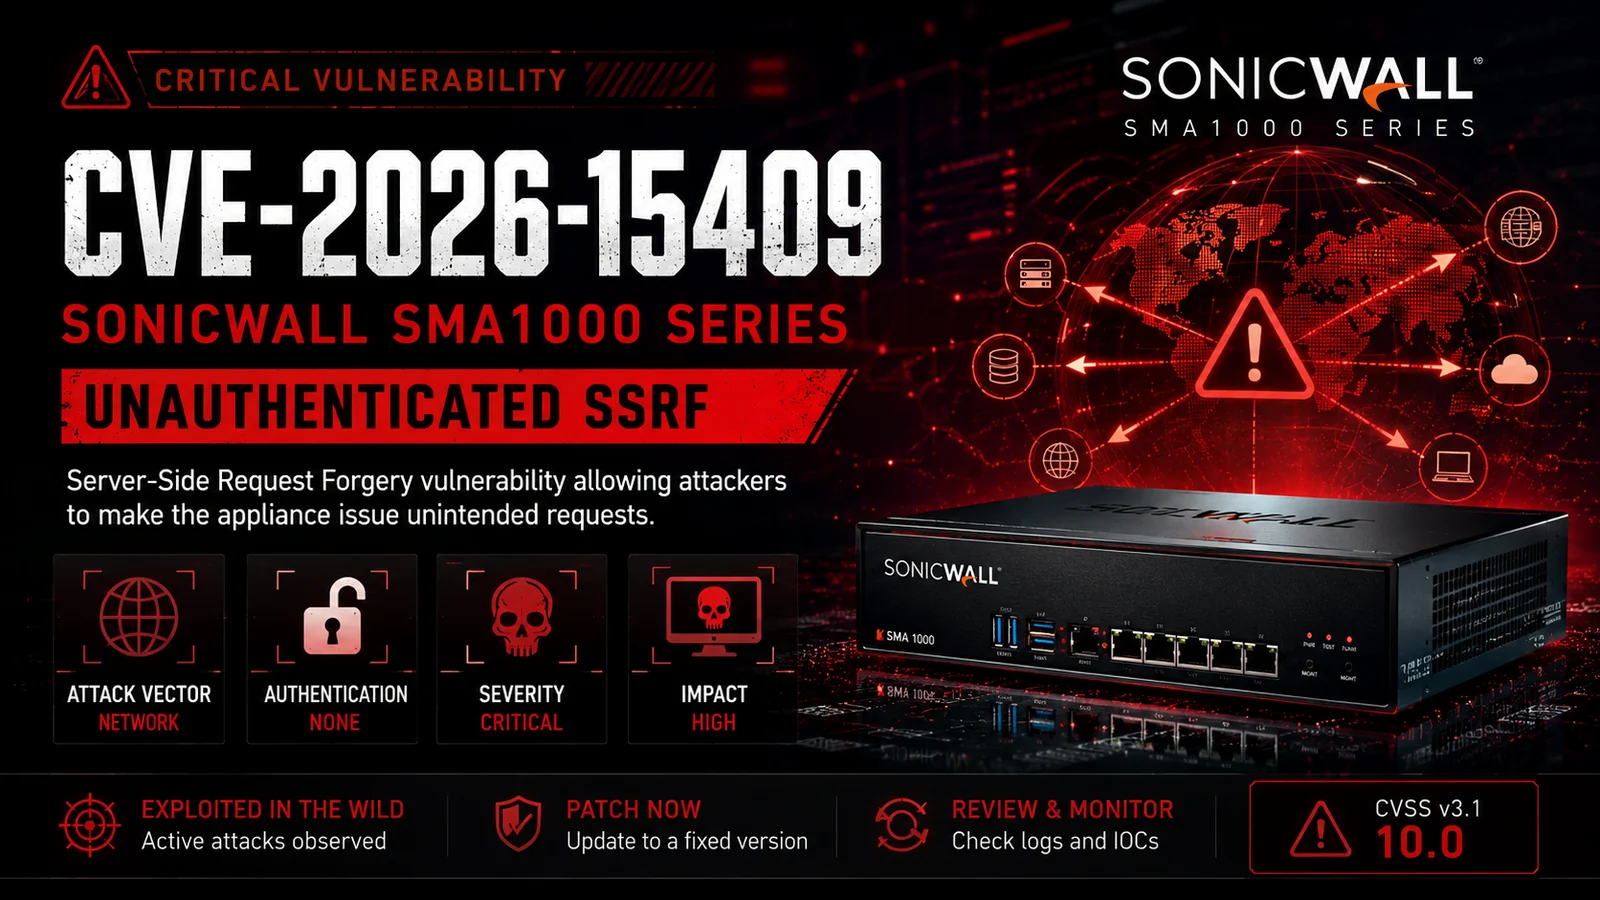



Vulnerabilità critica di Server-Side Request Forgery (SSRF) che interessa gli appliance SonicWall SMA1000 Series.
Questo repository documenta la vulnerabilità, i prodotti interessati, una panoramica tecnica, l'impatto, le indicazioni per il rilevamento e la remediation.
CVE-2026-15409 è una vulnerabilità critica di Server-Side Request Forgery (SSRF) non autenticata negli appliance SonicWall SMA1000 Series.
La falla consente a un attaccante remoto di forzare l'appliance a effettuare richieste HTTP non previste verso risorse interne o esterne. Secondo gli avvisi pubblici, la vulnerabilità è stata sfruttata in attacchi reali e può essere concatenata con ulteriori vulnerabilità per compromettere ulteriormente il sistema.
| Campo | Valore |
|---|---|
| CVE ID | CVE-2026-15409 |
| Gravità | Critica |
| CVSS v3.1 | 10.0 |
| Vettore di attacco | Rete |
| Autenticazione | Nessuna |
| Interazione utente | Non richiesta |
| Tipo | Server-Side Request Forgery (SSRF) |
| Impatto | Accesso a risorse interne, concatenamento di attacchi |
| Prodotto | Stato |
|---|---|
| SonicWall SMA1000 Series | Vulnerabile |
| SMA6210 | Vulnerabile |
| SMA7210 | Vulnerabile |
| SMA8200v | Vulnerabile |
Un'eventuale sfruttamento con successo può consentire agli attaccanti di:
Internet
      │
      ▼
Attacker
      │
      ▼
SonicWall SMA1000
      │
      ▼
Unexpected Internal HTTP Requests
      │
      ▼
Internal Services / Cloud Metadata / Management Interfaces
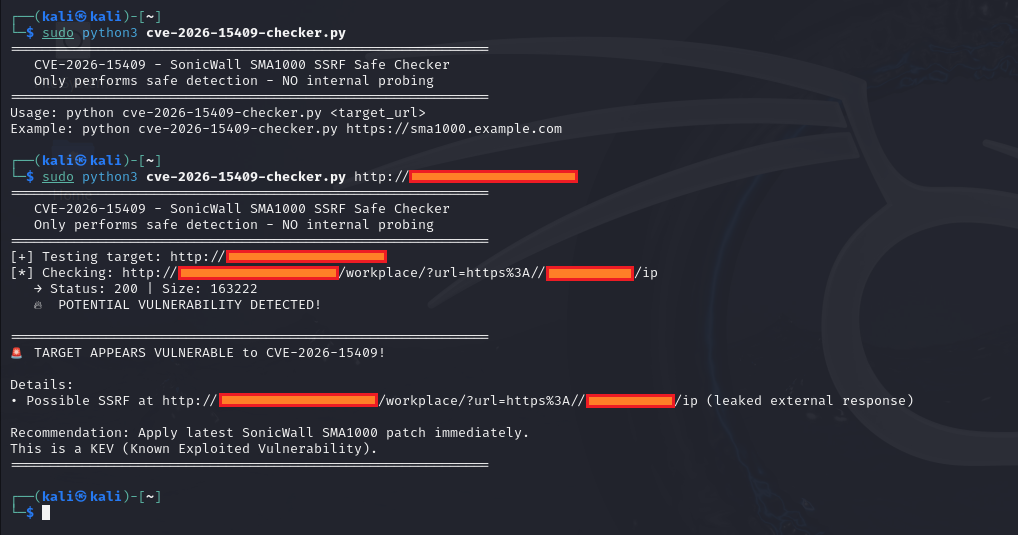
I team di sicurezza dovrebbero monitorare:
.
├── README.md
├── assets
│   └── banner.png
├── docs
│   ├── overview.md
│   ├── timeline.md
│   └── mitigation.md
└── LICENSE
| Metrica | Valutazione |
|---|---|
| Gravità | 🔴 Critica |
| Sfruttabilità | ⭐⭐⭐⭐⭐ |
| Autenticazione | Nessuna |
| Complessità | Bassa |
| Consapevolezza pubblica | Alta |
| Patch disponibile | ✅ Sì |
Questo repository è destinato esclusivamente a scopi di sicurezza difensiva, ricerca e didattica. Non include codice di exploit né istruzioni per l'accesso non autorizzato. Gli utenti sono responsabili del rispetto delle leggi applicabili e delle politiche organizzative.
Valuta la possibilità di assegnargli una Star ⭐ per sostenere la ricerca sulla sicurezza informatica.


Resta al sicuro • Applica le patch presto • Monitora continuamente






