
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-123488 — Avviso che documenta CVE-2026-123488, un'iniezione SQL non autenticata in Craft CMS: versioni interessate, impatto, query di ricognizione Shodan e indicazioni sulla release corretta. | Kitploit
Strumenti/GitHubGitHub/ashrafzaryouh/cve-2026-123488
RicognizioneScanner di VulnerabilitàAnalisi delle VulnerabilitàSicurezza WebPaper e RicercaApprendimento e Formazione
GitHubashrafzaryouh/cve-2026-123488

CVE-2026-123488

Avviso che documenta CVE-2026-123488, un'iniezione SQL non autenticata in Craft CMS: versioni interessate, impatto, query di ricognizione Shodan e indicazioni sulla release corretta.

Condividi
Vedi Repository
10 giorni faNon ancora revisionato

🔐 CVE-2026-123488 — SQL Injection in Craft CMS

Avviso di SQL Injection in Craft CMS


📌 Panoramica

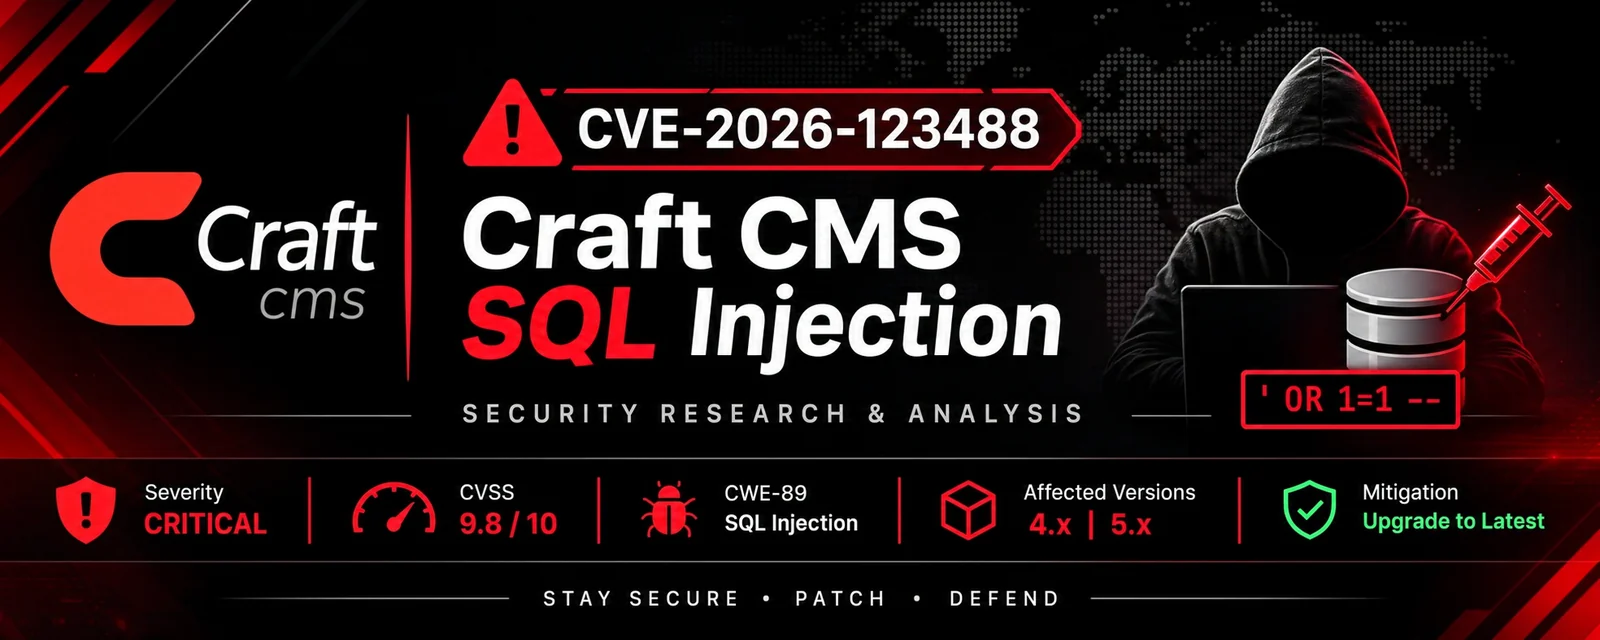
Questo repository documenta CVE-2026-123488, una vulnerabilità di SQL Injection non autenticata che interessa Craft CMS.

La vulnerabilità risiede nell'endpoint di ricerca degli elementi, dove un parametro attribute non adeguatamente sanificato può consentire l'iniezione SQL.

Una sfruttamento riuscito può comportare accesso non autorizzato al database, modifica dei record del database ed escalation dei privilegi di amministratore.


🎯 Dettagli della vulnerabilità

CampoInformazione
CVE IDCVE-2026-123488
ProdottoCraft CMS
VulnerabilitàSQL Injection
CWECWE-89
CVSS 3.19.8 Critico
CVSS 4.09.3 Critico
AutenticazioneNon richiesta
Vettore di attaccoRete

📦 Versioni interessate

VersioneStato
Craft CMS 4.0.0 – 4.18.8Vulnerabile
Craft CMS 4.18.9+Corretta
Craft CMS 5.0.0 – 5.11.1Vulnerabile
Craft CMS 5.11.2+Corretta

🔎 Ricognizione con Shodan

Shodan può aiutare a identificare i servizi esposti su Internet che sembrano utilizzare Craft CMS.

Query di ricerca

http.html:"Craft CMS"
http.title:"Craft CMS"
http.component:"Craft CMS"

Importante: queste query sono filtri di individuazione, non verifiche della vulnerabilità. Un risultato corrispondente non dimostra che un host esegua una versione interessata.

Analizzare esclusivamente asset di propria proprietà o per i quali si dispone di esplicita autorizzazione alla valutazione.


🧠 Impatto tecnico

Le potenziali conseguenze di sicurezza includono:

  • Lettura non autorizzata del database.
  • Modifica non autorizzata del database.
  • Escalation dei privilegi di amministratore.
  • Compromissione dei dati dell'applicazione.
  • Potenziale compromissione degli account utente.

🛡️ Mitigazione

Azioni difensive consigliate:

  1. Aggiornare Craft CMS 4 alla versione 4.18.9 o successiva.
  2. Aggiornare Craft CMS 5 alla versione 5.11.2 o successiva.
  3. Esaminare i log dell'applicazione e del database.
  4. Verificare eventuali modifiche sospette agli account di amministratore.
  5. Ruotare le credenziali in caso di sospetta compromissione.
  6. Limitare l'accesso alle interfacce amministrative esposte.

🧪 Ambiente di ricerca sulla sicurezza

Strumenti suggeriti per l'analisi di sicurezza autorizzata:

StrumentoScopo
Kali LinuxAmbiente di ricerca sulla sicurezza
ShodanIndividuazione di asset su Internet
NmapIndividuazione autorizzata dei servizi
Burp SuiteTest di sicurezza delle applicazioni web
OWASP ZAPAnalisi della sicurezza web
NucleiRilevamento delle vulnerabilità

📚 Riferimenti

  • NVD — CVE-2026-123488
  • Craft CMS — Avviso di sicurezza ufficiale
  • OSV — CVE-2026-123488

⚠️ Esclusione di responsabilità

Questo repository è destinato a scopi educativi, alla ricerca difensiva sulla sicurezza e ai test di penetrazione autorizzati.

Non scansionare, sfruttare, accedere o modificare sistemi senza esplicita autorizzazione dei loro proprietari.

L'autore non si assume alcuna responsabilità per l'uso non autorizzato o illegale delle informazioni fornite.


Ricerca sulla sicurezza informatica • Ethical Hacking • Analisi delle vulnerabilità

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    291

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →