
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-11499 — Analisi di advisory e tecnica di CVE-2026-11499, un buffer overflow basato su stack (CWE-121) nei router Tenda HG7, HG9 e HG10, che copre impatto, modelli interessati e mitigazioni. | Kitploit
Strumenti/GitHubGitHub/ashrafzaryouh/cve-2026-11499
Sicurezza Sistemi EmbeddedSicurezza IoTAnalisi delle VulnerabilitàSicurezza Hardware e IoTPaper e RicercaApprendimento e Formazione
GitHubashrafzaryouh/cve-2026-11499

CVE-2026-11499

Condividi

Analisi di advisory e tecnica di CVE-2026-11499, un buffer overflow basato su stack (CWE-121) nei router Tenda HG7, HG9 e HG10, che copre impatto, modelli interessati e mitigazioni.

Vedi Repository
215 mesi faNon ancora revisionato

🚨 CVE-2026-11499

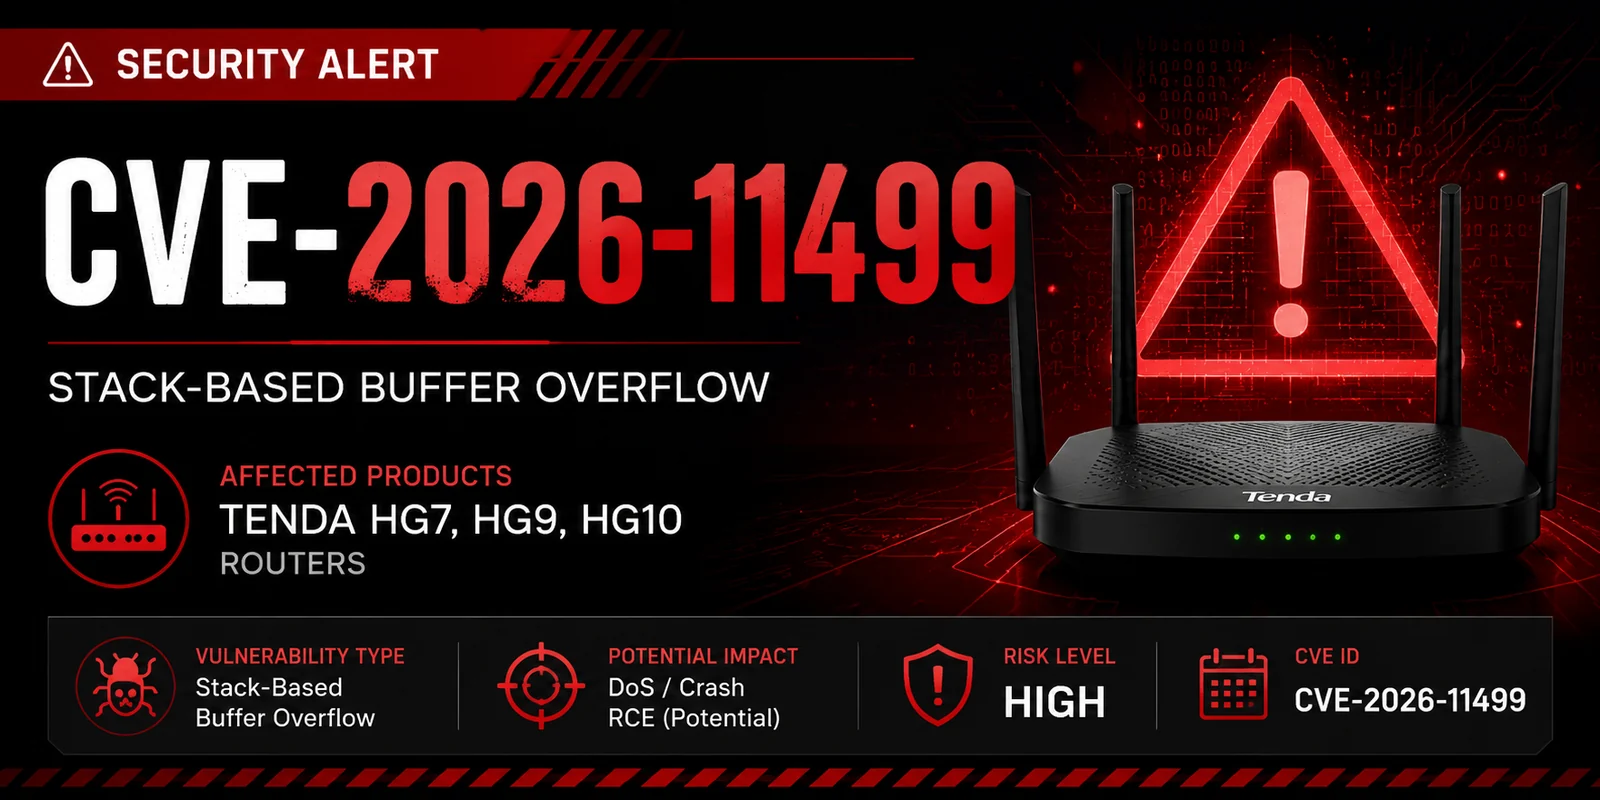
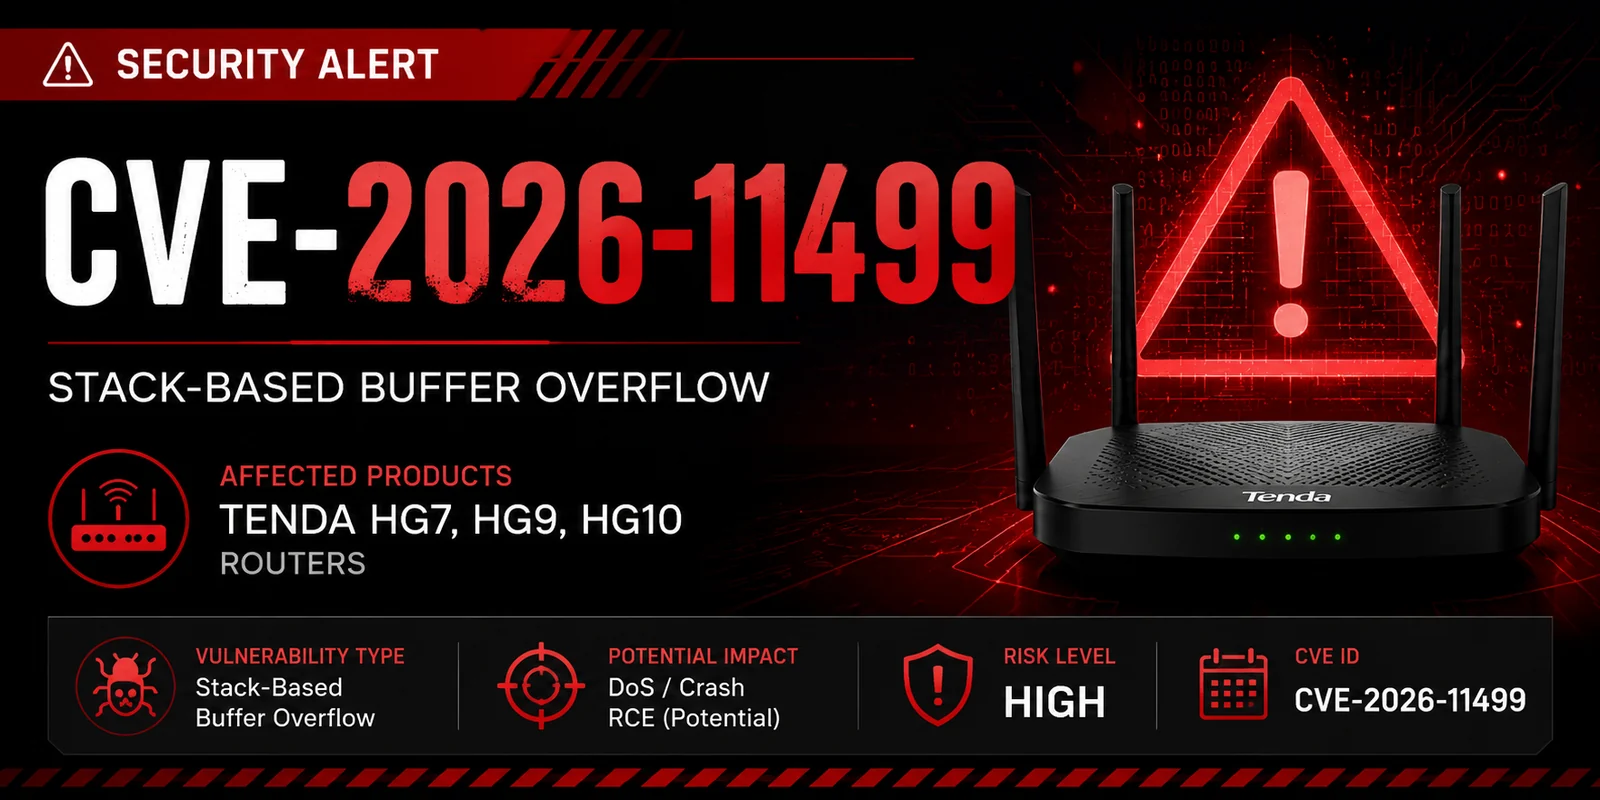
Buffer Overflow su Stack nei Router Tenda HG7 / HG9 / HG10

ChatGPT Image Jun 8, 2026, 11_53_47 AM

Security CVE Severity Status


📖 Panoramica

CVE-2026-11499 è una vulnerabilità di buffer overflow su stack segnalata che interessa diversi modelli di router Tenda, tra cui:

  • HG7
  • HG9
  • HG10

Un'eventuale sfruttamento potrebbe consentire a un attaccante di causare un crash, un attacco denial of service o potenzialmente ottenere l'Esecuzione di Codice Remoto (RCE) a seconda del percorso di codice vulnerabile e della configurazione di distribuzione.

⚠️ I dettagli tecnici sono attualmente limitati e la divulgazione pubblica sembra essere in corso.


🎯 Prodotti Interessati

VendorProdottoStato
TendaHG7Vulnerabile
TendaHG9Vulnerabile
TendaHG10Vulnerabile

🛠 Dettagli della Vulnerabilità

CampoValore
CVE IDCVE-2026-11499
TipoBuffer Overflow su Stack
CWECWE-121
ImpattoDoS / Potenziale RCE
Vettore di AttaccoSconosciuto
AutenticazioneSconosciuta
GravitàAlta (CVSS in attesa)

⚡ Impatto Potenziale

Un attaccante potrebbe essere in grado di:

  • Causare crash del dispositivo
  • Provocare condizioni di denial of service
  • Corrompere la memoria del processo
  • Eseguire codice arbitrario
  • Ottenere accesso non autorizzato al dispositivo
User Input
     │
     ▼
┌───────────────┐
│ Vulnerable    │
│ Function      │
└──────┬────────┘
       │
       ▼
 Buffer Overflow
       │
       ▼
 Memory Corruption
       │
       ▼
 Potential RCE

🔬 Analisi Tecnica

Classe di Vulnerabilità

Il problema è stato classificato come:

char buffer[256];
strcpy(buffer, attacker_input);

Quando l'input supera la dimensione del buffer allocato, la memoria adiacente può essere sovrascritta.

Le possibili conseguenze includono:

  • Crash dell'applicazione
  • Corruzione dello stack
  • Hijacking del flusso di controllo
  • Esecuzione di codice arbitrario

🧪 Proof of Concept

🚫 Al momento della stesura non è stato rilasciato alcun PoC pubblico.

Quando un PoC diventerà disponibile, i test dovranno essere eseguiti solo in ambienti di laboratorio autorizzati.


🛡 Mitigazione

Azioni Immediati

  • Aggiornare il firmware non appena saranno disponibili le patch
  • Limitare l'accesso amministrativo
  • Disabilitare la gestione remota se non necessaria
  • Monitorare i log del router
  • Isolare i dispositivi vulnerabili dalle reti non attendibili

📅 Cronologia

DataEvento
2026CVE Riservato
2026Divulgazione Pubblica
In attesaAvviso del Vendor
In attesaRilascio della Patch

📚 Riferimenti

  • MITRE CVE Program
  • NVD (National Vulnerability Database)
  • Tenda Security Advisories

⚠️ Disclaimer

Questo repository è destinato a:

  • Ricerca sulla sicurezza
  • Analisi delle vulnerabilità
  • Scopi educativi

Non utilizzare queste informazioni contro sistemi senza esplicita autorizzazione.


🔥 Ricerca sulla Cybersecurity • Analisi delle Vulnerabilità • Divulgazione Responsabile

⭐ Se hai trovato utile questo repository, valuta di aggiungergli una stella.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    603
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    390
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    301
  • 6

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    263

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





