
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
burp-exporter — Exporter è un'estensione di Burp Suite per copiare una richiesta in un file o negli appunti come funzioni di più linguaggi di programmazione. | Kitploit
Strumenti/GitHubGitHub/artssec/burp-exporter
Proxy Web e IntercettazioneScripting e AutomazioneUtilità e Framework
GitHubartssec/burp-exporter

burp-exporter

Exporter è un'estensione di Burp Suite per copiare una richiesta in un file o negli appunti come funzioni di più linguaggi di programmazione.

Vedi RepositorySito web
17837475 anni faRevisionato da Kitploit
Condividi

Estensione Exporter per Burp Suite (Community e Pro)

GitHub watchers GitHub stars GitHub forks GitHub followers GitHub repo size GitHub

Seguici per saperne di più su suggerimenti e altre estensioni Twitter Follow

Descrizione

Exporter è un'estensione per Burp Suite che consente di copiare una richiesta in un file o negli appunti come funzioni di più linguaggi di programmazione. Aggiunge anche una scheda chiamata Exporter in cui puoi cercare richieste HTTP.

Puoi esportare come:

  • cURL
  • Wget
  • Python Request
  • Perl LWP
  • PHP HTTP_Request2
  • Go Native
  • NodeJS Request
  • jQuery AJAX
  • PowerShell
  • HTML Forms
  • Ruby Net::HTTP
  • JavaScript XHR

Requisiti

  • Jython >= 2.7.1

Installazione (funzione Import)

  • Scarica Exporter.py
  • In Burp Suite, nella scheda Extender > Estensioni, clicca sul pulsante Aggiungi, seleziona il tipo di estensione Python e carica il file py Exporter.

Utilizzo

Puoi esportare la richiesta HTTP da:

  • Target > Albero e Mappa del sito
  • Proxy > Intercettazione
  • Proxy > Cronologia HTTP
  • Repeater
  • Intruder > Posizioni e Risultati
  • Risultati di ricerca
  • Risultati dello scanner

Schermata

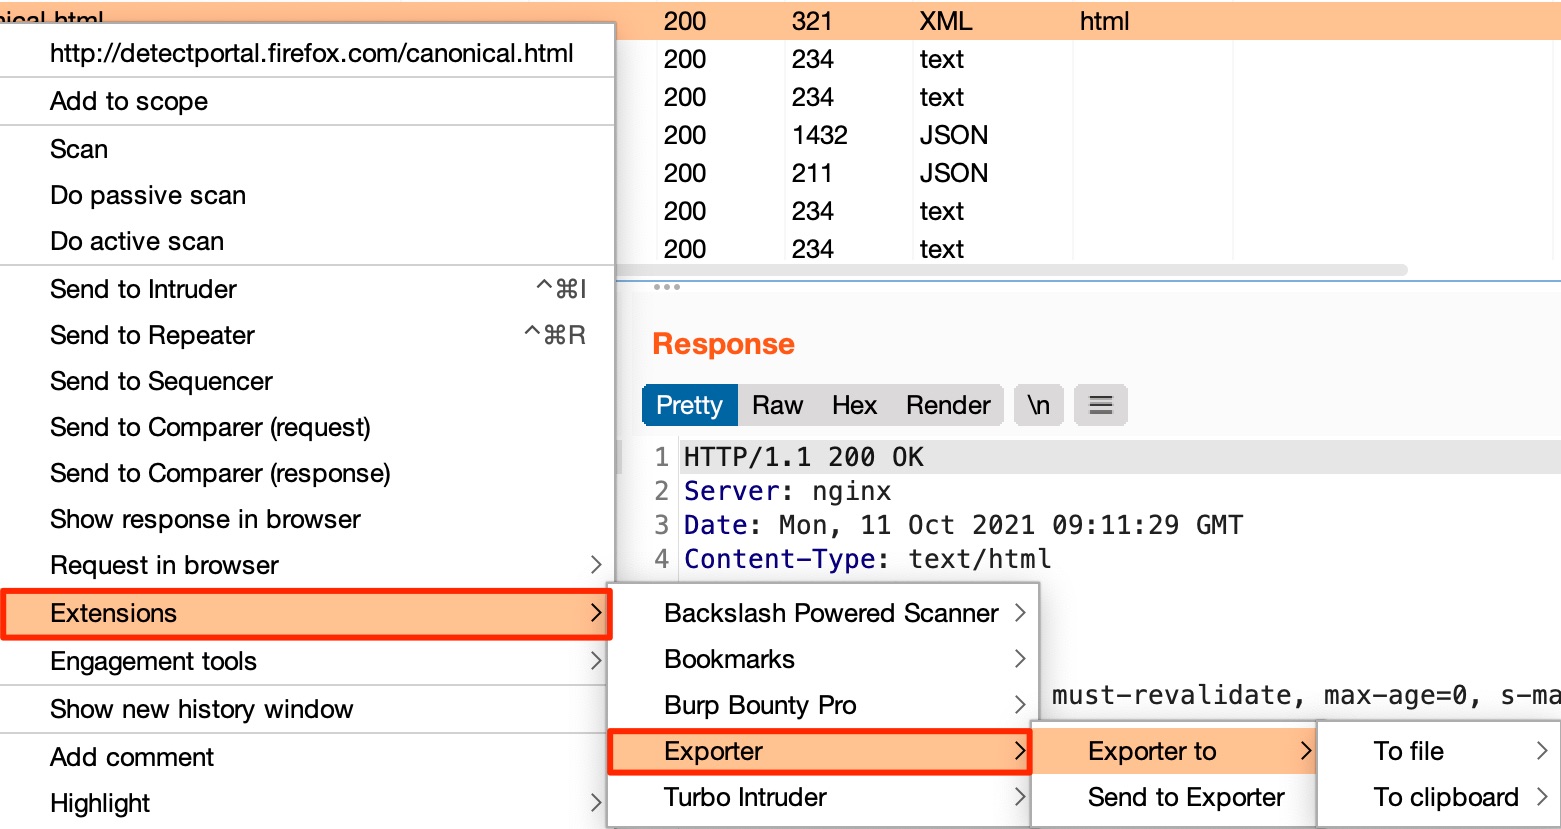
Tasto destro > Estensioni > Exporter > Su file/ Negli appunti o Invia a Exporter:
Screenshot_Exporter_01.jpg

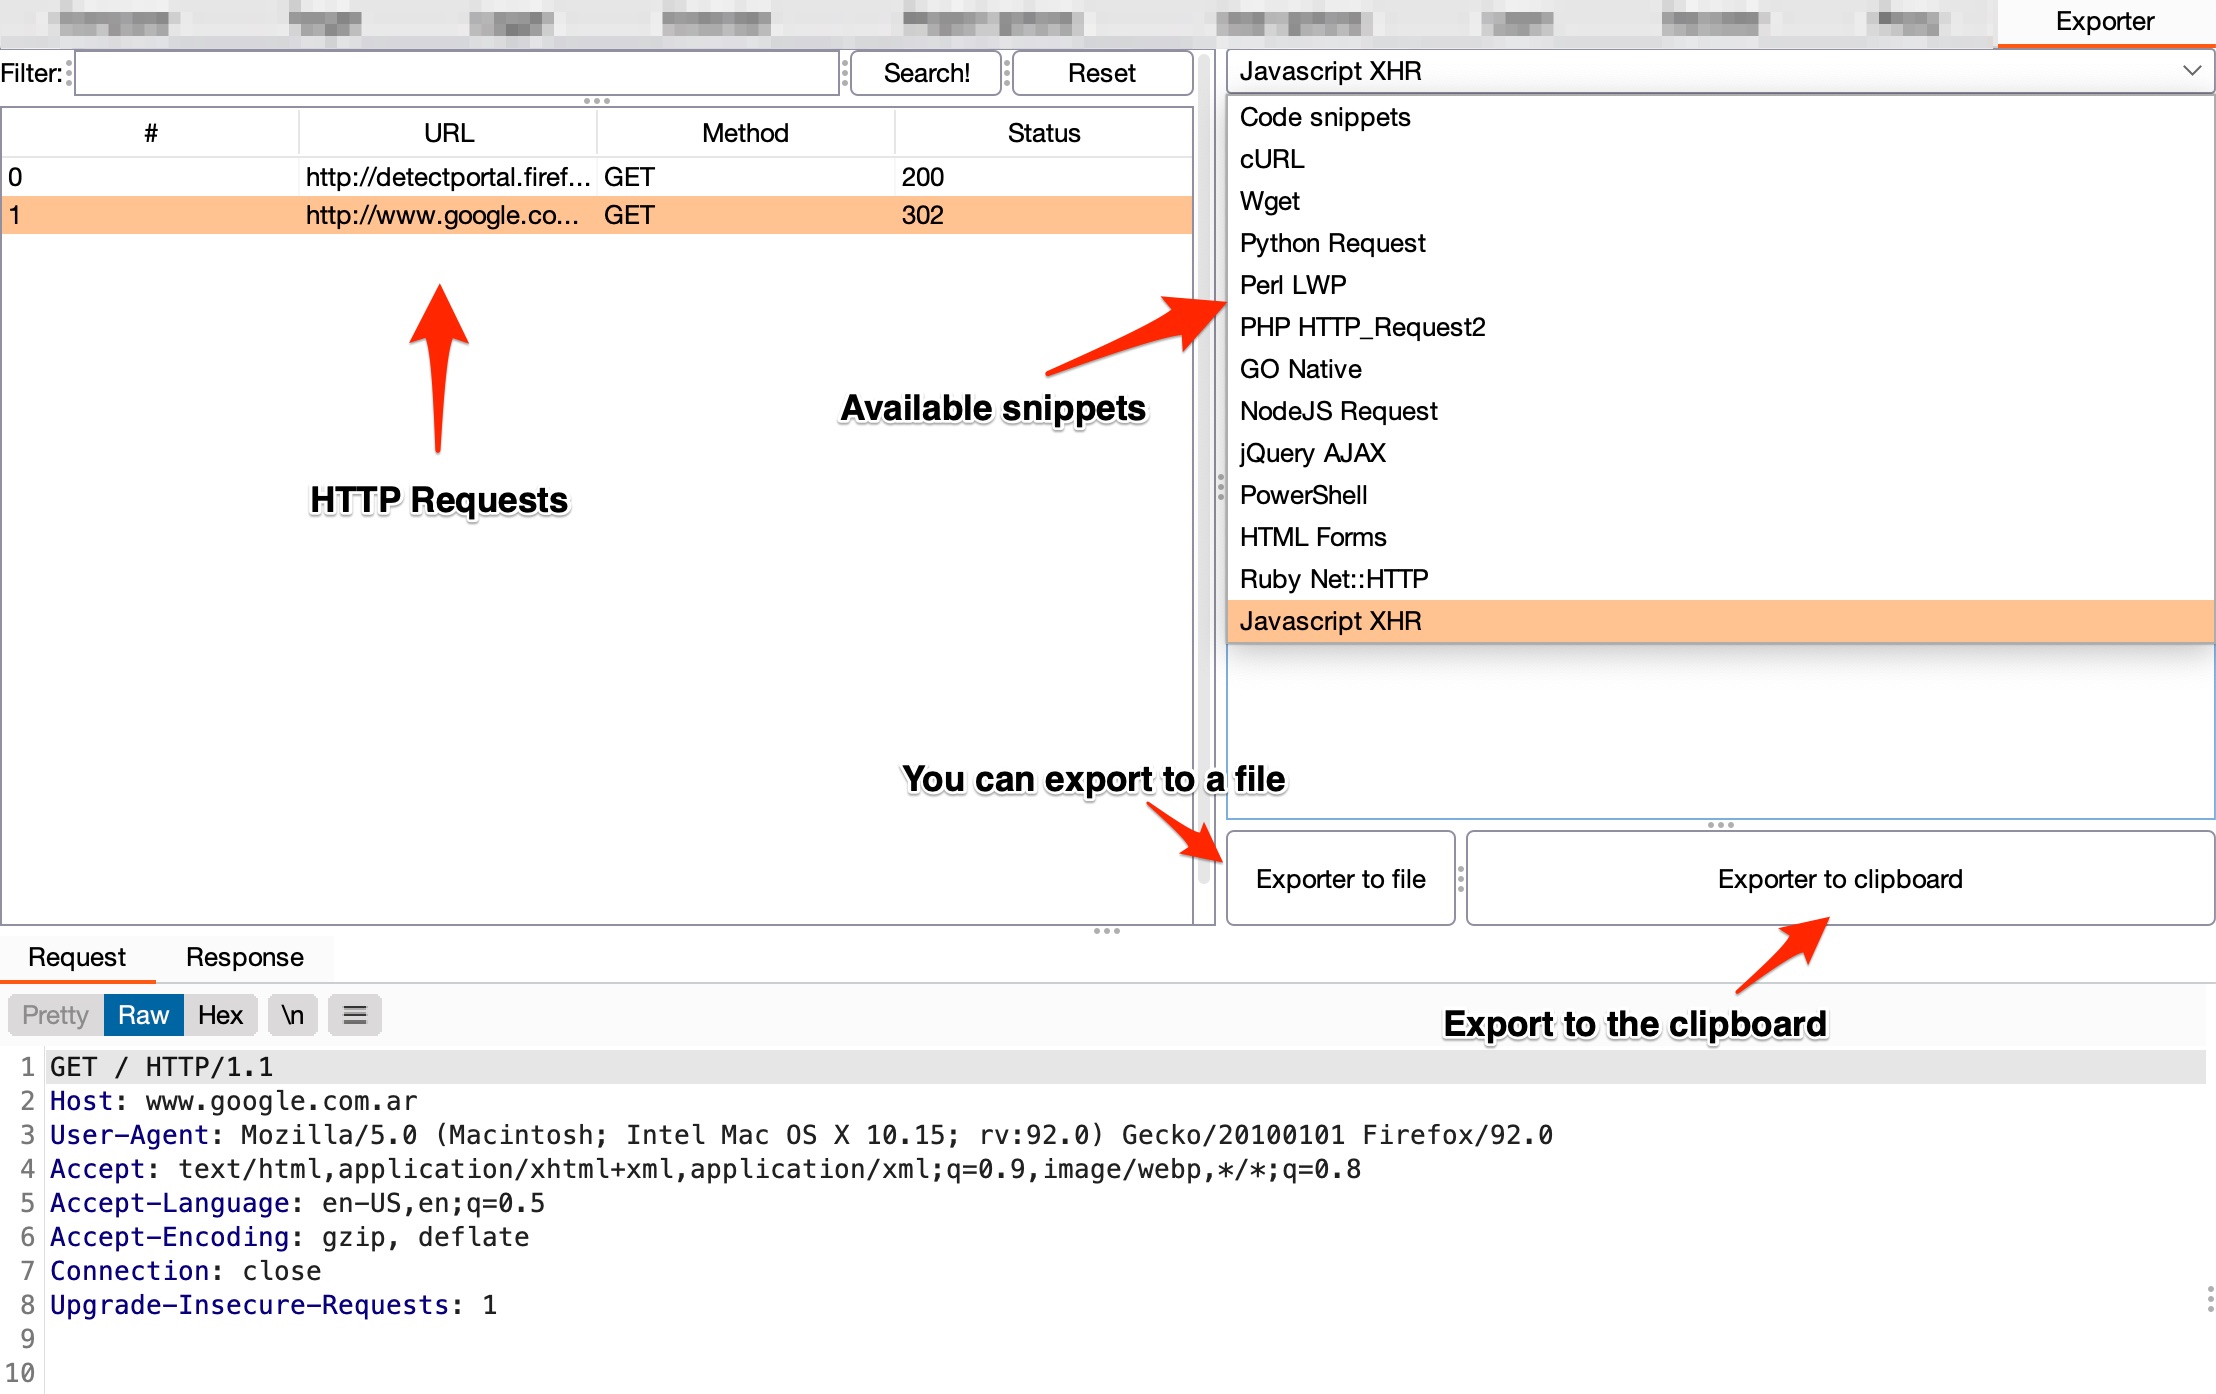
Puoi anche inviare richieste HTTP alla scheda Exporter e poi selezionare gli snippet di codice preferiti:

Screenshot_Exporter_02.jpg

Registro modifiche v1.0 (11 ottobre 2021)

  • Bug risolti: Errori di sintassi.
  • Miglioramenti:
    • Aggiunto supporto per HTML Forms, Ruby Net::HTTP, JavaScript XHR.
    • Aggiunta una scheda chiamata Exporter, dove puoi cercare e filtrare URL, e anche esportare da lì su file o copiare negli appunti.
    • Supporto per richieste HTTPS.
    • Nuovo supporto per richieste POST come multipart/form-data o richieste XML.

Segnalazione bug e collaborazione

  • Per favore, utilizza il Bug Report di GitHub.
  • Se vuoi collaborare, utilizza la Feature Request di GitHub.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →