arpsyndicate/kenzer
enumerazione automatizzata degli asset web & scansione [DEPRECATED]


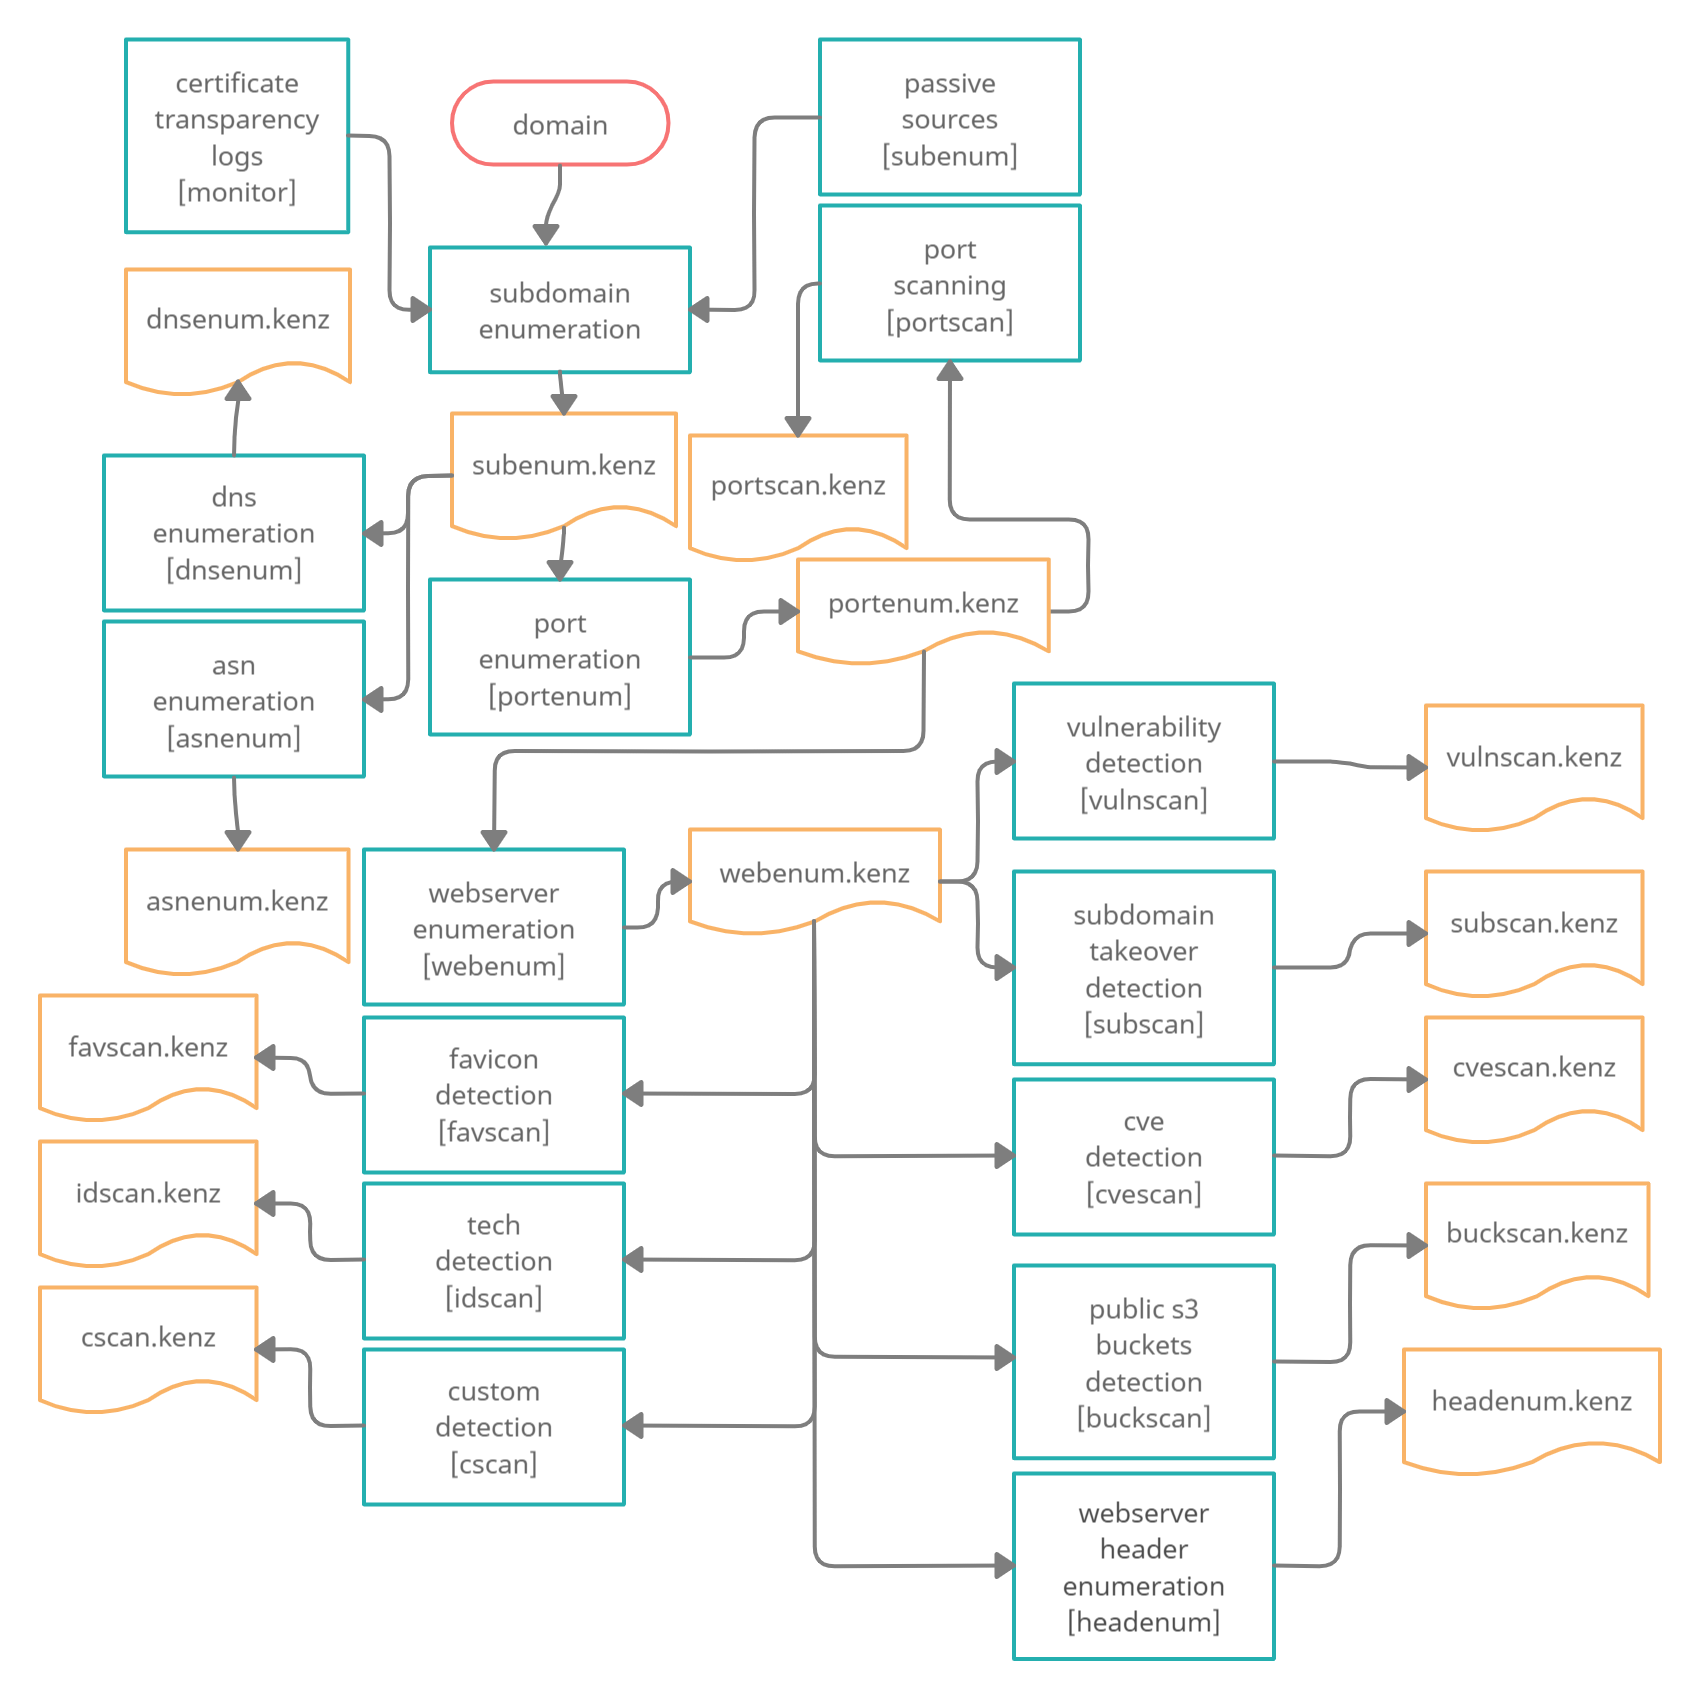
A Conceptual Introduction to Automating Bug Bounties


git clone https://github.com/ARPSyndicate/kenzer /home/ubuntu/kenzer && cd /home/ubuntu/kenzer (consigliato)Settings > Your Bots > Add a new botkenzerconfigs/kenzer.conf./install.sh -b [se hai bisogno che i binari kenzer-compatibili siano installati] (consigliato)./install.sh [se non hai bisogno che i binari kenzer-compatibili siano installati]./run.sh [se non hai affatto bisogno di installazione]./service.sh [inizializzalo come servizio dopo l'installazione] (consigliato)bash swap.sh [nel caso tu stia affrontando problemi di memoria]kenzer usando il client Zulip, aggiungendo il bot a uno stream o tramite messaggio diretto.@**kenzer** man come input Zulip per visualizzare i comandi disponibili.@**kenzer** (nome del tuo chatbot).
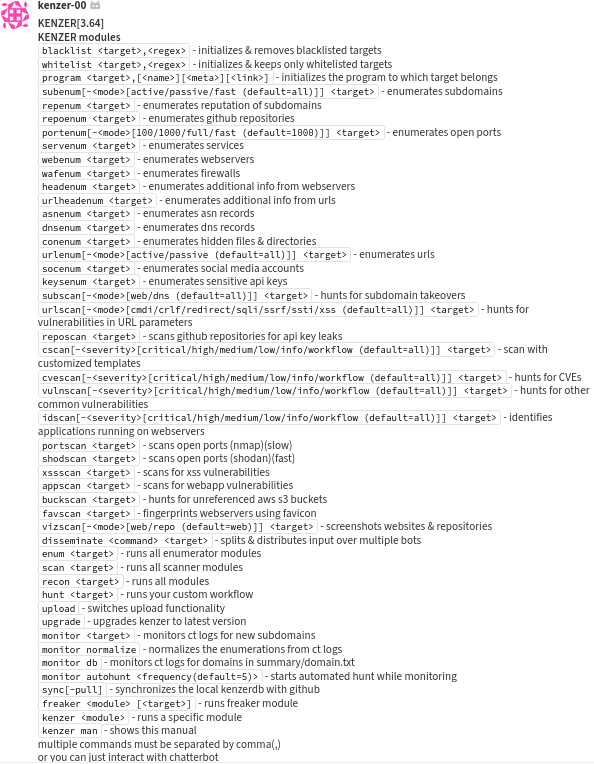
blacklist <target>,<regex>- inizializza e rimuove i target nella blacklistwhitelist <target>,<regex>- inizializza e mantiene solo i target nella whitelistprogram <target>,[<name>][<meta>][<link>]- inizializza il programma a cui appartiene il targetsubenum[-<mode>[active/passive (default=all)]] <target>- enumera i sottodominirepenum <target>- enumera la reputazione dei sottodominirepoenum <target>- enumera i repository githubportenum[-<mode>[100/1000/full/fast (default=1000)]] <target>- enumera le porte aperteservenum <target>- enumera i serviziwebenum <target>- enumera i server webheadenum <target>- enumera informazioni aggiuntive dai server weburlheadenum <target>- enumera informazioni aggiuntive dagli URLasnenum <target>- enumera i record ASNdnsenum <target>- enumera i record DNSconenum <target>- enumera file e directory nascostiurlenum[-<mode>[active/passive (default=all)]] <target>- enumera gli URLsocenum <target>- enumera gli account sui social mediakeysenum <target>- enumera le chiavi API sensibiliwafscan <target>- scansiona alla ricerca di firewallsubscan[-<mode>[web/dns (default=all)]] <target>- caccia ai takeover dei sottodominiurlscan[-<mode>[cmdi/crlf/redirect/sqli/ssrf/ssti/xss (default=all)]] <target>- caccia alle vulnerabilità nei parametri URLreposcan <target>- scansiona i repository github per fughe di chiavi APIbakscan <target>- scansiona i file di backupcscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- scansiona con template personalizzaticvescan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- caccia alle CVEvulnscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- caccia ad altre vulnerabilità comuniidscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- identifica le applicazioni in esecuzione sui server webportscan <target>- scansiona le porte aperte (nmap)(lento)shodscan <target>- scansiona le porte aperte (shodan)(veloce)xssscan <target>- scansiona le vulnerabilità XSSappscan <target>- scansiona le vulnerabilità delle applicazioni webbuckscan <target>- caccia ai bucket AWS S3 non referenziatifavscan <target>- identifica i server web tramite faviconvizscan[-<mode>[web/repo (default=web)]] <target>- screenshot di siti web e repositoryenum <target>- esegue tutti i moduli di enumerazionescan <target>- esegue tutti i moduli di scansionerecon <target>- esegue tutti i modulihunt <target>- esegue il tuo flusso di lavoro personalizzatodisseminate <command> <target>- suddivide e distribuisce l'input su più botupload- attiva la funzionalità di uploadwaf- attiva la funzionalità di elusione WAF"proxy- attiva la funzionalità proxy"upgrade- aggiorna kenzer all'ultima versionemonitor <target>- monitora i log CT per nuovi sottodominimonitor normalize- normalizza le enumerazioni dai log CTmonitor db- monitora i log CT per domini in summary/domain.txtmonitor autohunt <frequency(default=5)>- avvia la caccia automatica mentre si monitorasync- sincronizza il kenzerdb locale con githubfreaker <module> [<target>]- esegue il modulo freakerkenzer <module>- esegue un modulo specificokenzer man- mostra questo manuale