Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Aegis — EDR open-source per agenti AI. Monitora processi, accesso ai file, attività di rete e anomalie comportamentali in tempo reale con 110 firme di agenti e 73 regole di rilevamento. Solo locale, nessuna telemetria. | Kitploit
Strumenti/GitHubGitHub/antropos17/aegis
Strumenti DifensiviSicurezza di ReteThreat IntelligenceApprendimento e FormazioneRisposta agli IncidentiSicurezza dell'IARilevamento di Anomalie
GitHubantropos17/aegis

Aegis

EDR open-source per agenti AI. Monitora processi, accesso ai file, attività di rete e anomalie comportamentali in tempo reale con 110 firme di agenti e 73 regole di rilevamento. Solo locale, nessuna telemetria.

Vedi Repository
142202052 giorni faRevisionato da Kitploit
Condividi
Sito web

AEGIS. I tuoi agenti hanno accesso. Tu meriti visibilità. Una dashboard di sicurezza locale per agenti di coding AI.

AEGIS — Guarda cosa stanno facendo i tuoi agenti AI

I tuoi agenti hanno accesso. Tu meriti visibilità.

AEGIS riunisce l'attività degli agenti AI locali in un'unica dashboard desktop. Segui i processi rilevati di Claude Code, Codex, Cursor e altri agenti, indaga le osservazioni su file sensibili e le connessioni di rete, e rivedi un progetto o una skill prima di eseguirla. Open source. Windows in primo luogo. Nessun abbonamento per il monitoraggio.

Scarica la beta per Windows →   ·   Esplora AEGIS   ·   Guarda l'interfaccia

Stato CI Licenza MIT Beta Windows I dati di monitoraggio restano locali

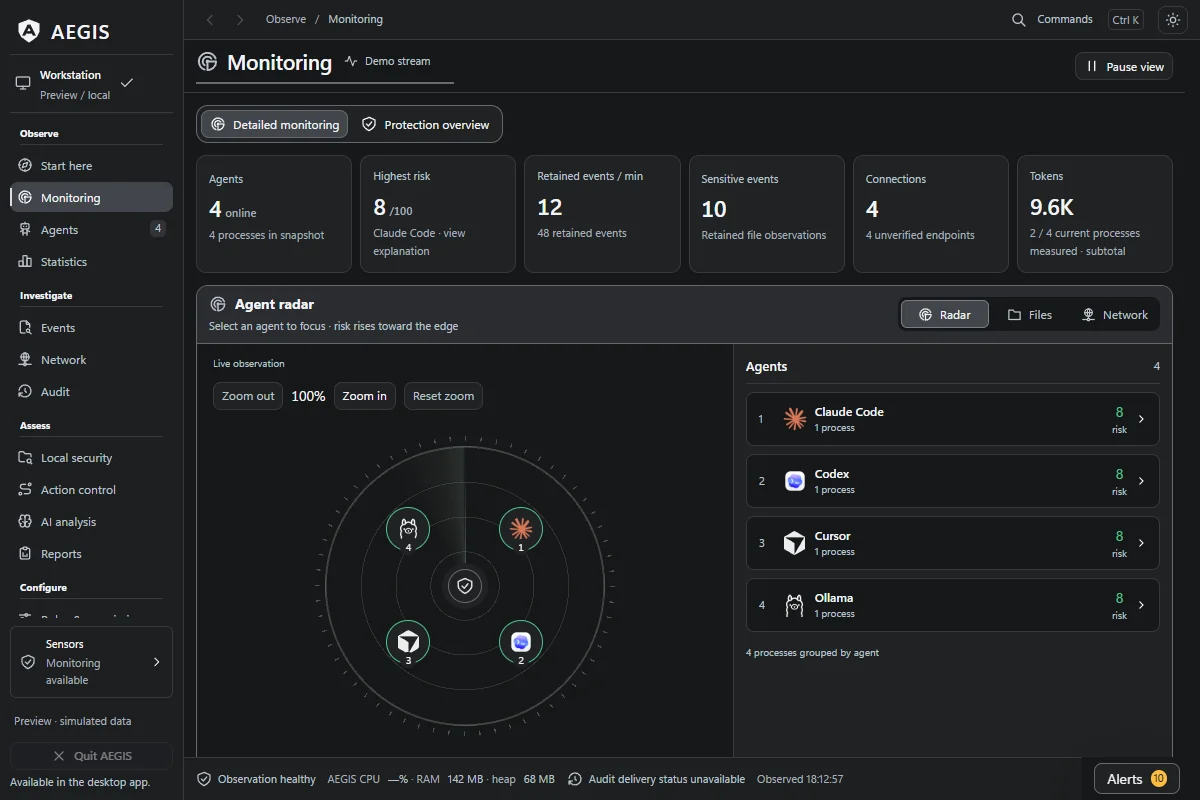
Area di lavoro Monitoraggio di AEGIS: attività degli agenti, grafici delle risorse e strumenti di indagine

Anteprima dell'interfaccia con dati simulati, catturata l'11 ottobre 2026. Screenshot e provenienza.

Da "cosa è appena successo?" a qualcosa che puoi ispezionare

  • Segui l'agente dietro l'attività. Esplora i processi rilevati, gli alberi padre/figlio, le osservazioni sui file e gli endpoint TCP in un unico posto.
  • Indaga l'attività sensibile. Apri un avviso, esamina le sue prove e l'attribuzione, poi conserva un report per una revisione successiva.
  • Controlla un progetto prima della prossima esecuzione. Rivedi un progetto, una skill o un profilo agente selezionato per individuare risultati statici, prove di configurazione e modifiche rispetto a uno snapshot salvato.
  • Comprendi l'utilizzo di Claude Code. Ispeziona i subtotali di token misurati dalle sessioni locali corrispondenti e i costi stimati insieme ai grafici delle risorse.
  • Aggiungi controlli dove preferisci. Configura policy di azione esplicite e gateway MCP di validazione per route selezionate. Ambito e configurazione.

Il monitoraggio funziona senza un plugin per agenti. Osserva e registra; il blocco automatico richiede una route supportata configurata separatamente. Il riconoscimento e l'attribuzione possono essere incompleti. Windows è la piattaforma principale; macOS e Linux restano sperimentali. Capacità e limiti.

Installa · Usa AEGIS · FAQ · Roadmap · Documentazione · Contribuisci

Versione sorgente corrente: 0.25.0-beta Ogni installer contiene le funzionalità presenti al tag della sua release. Verifica il tuo download · Prontezza per la beta

Novità della 0.25.0-beta

La beta per Windows pubblicata il 12 novembre 2026 (UTC) include un manifest dell'installer firmato e queste migliorie:

  • Scegli tra otto lingue dell'interfaccia. Inglese, portoghese brasiliano, spagnolo, francese, tedesco, giapponese, cinese semplificato e russo sono disponibili nelle Impostazioni. I sei nuovi cataloghi utilizzano traduzioni automatiche con correzioni mirate; i messaggi mancanti ricadono sull'inglese. Dettagli sulle lingue.
  • Leggi le notifiche di anomalia tradotte. I toast di anomalia ora utilizzano il catalogo di traduzione dell'interfaccia, con fallback all'inglese per i messaggi mancanti.
  • Leggi i risultati acquisiti nella lingua selezionata. I timestamp della sicurezza locale, dei risultati importati e dell'acquisizione dei container seguono la lingua dell'interfaccia selezionata.

La release mantiene la sostituzione più sicura dell'esportazione JSON/CSV, l'incertezza esplicita sui prezzi, il confronto dei risultati della sicurezza locale e il percorso esplicitamente configurato della console del proprietario di Windows. Le note di rilascio elencano anche gli aggiornamenti delle dipendenze di runtime e di sviluppo.

Il registro di prontezza distingue l'integrità della release, i controlli sul codice sorgente e gli scenari di runtime testati su pacchetti precedenti specifici.

Inizia da qui

Per una prima sessione desktop: installa una beta verificata, apri Monitoring mentre il tuo agente di coding è in esecuzione, quindi seleziona un agente per ispezionarne l'attività osservata. Per una revisione prima di eseguire codice sconosciuto, apri Local security e seleziona la cartella del progetto. Non è necessaria alcuna chiave API del provider per questi flussi di lavoro.

Il tuo prossimo passoDove andare
Esplora l'interfacciaVisualizza gli screenshot senza installare, oppure esegui l'anteprima nel browser dal codice sorgente. Entrambi utilizzano dati simulati.
Usa l'app desktop per WindowsScegli una release pubblicata e verifica il suo installer, quindi segui i flussi di lavoro desktop.
Aiuta a migliorare AEGISTrova un contributo in base alle competenze, controlla le PR attive per sovrapposizioni, oppure fai una domanda.

Cosa fa AEGIS

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →