 anonmoty/xxstrike
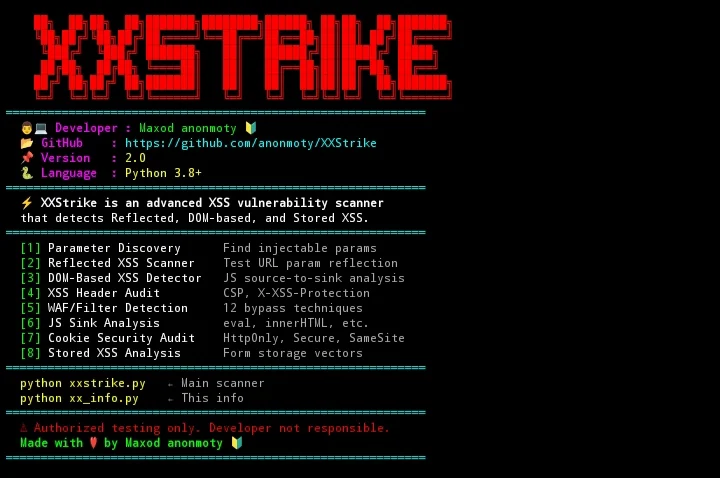
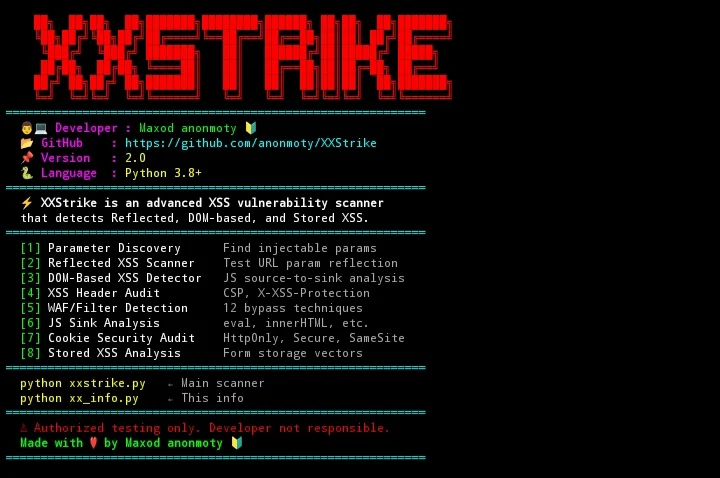
Scanner XSS basato su XSStrike con funzionalità personalizzate. Rileva vulnerabilità XSS nelle applicazioni web.

Sviluppato da: Maxod anonmoty 🔰
Repository Ufficiale: https://github.com/anonmoty/XXStrike
Panoramica • Caratteristiche Principali • Moduli • Installazione • Utilizzo • Confronto • Disclaimer
XXStrike è un framework avanzato e multi-thread per il rilevamento e la valutazione delle vulnerabilità Cross-Site Scripting (XSS), progettato per penetration tester, bug bounty hunter, ingegneri di sicurezza delle applicazioni e professionisti DevSecOps.
Progettato come alternativa moderna, leggera e ad alta velocità ai tradizionali scanner XSS, XXStrike combina scoperta intelligente dei parametri, tracciamento source-to-sink del DOM, fuzzing di payload context-aware ed euristiche di bypass di WAF/filtri in un'unica interfaccia terminale coesa.
Ottimizzato nativamente sia per Android (Termux) che per le distribuzioni Linux standard.
innerHTML, document.write, eval(), postMessage).| # | Nome del Modulo | Metodo e Capacità |
|---|---|---|
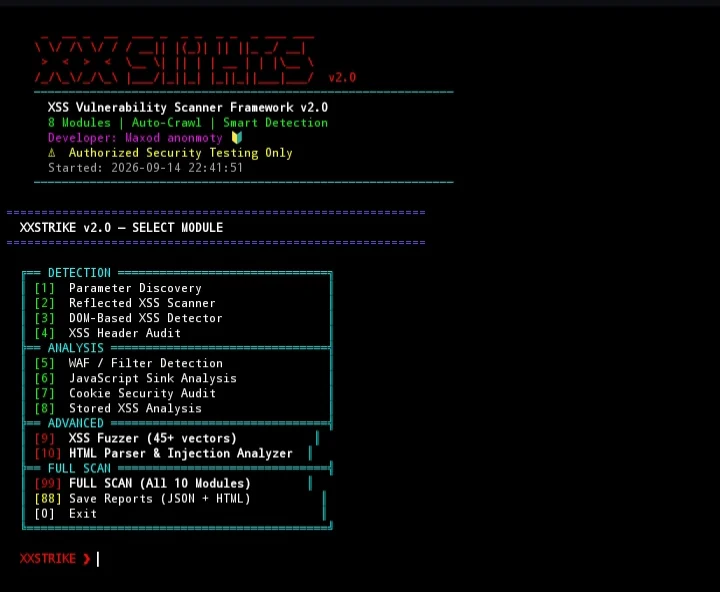
01 | Scoperta dei Parametri | Scopre parametri di query, campi di form nascosti e argomenti riflessi. |
02 | Scanner XSS Riflesso | Verifica dell'iniezione contestuale con test di rottura dei confini. |
03 | Rilevatore XSS basato su DOM | Tracciamento del flusso source-to-sink in JavaScript ed estrazione di pattern pericolosi. |
04 | Audit degli Header XSS | Valuta Content-Security-Policy (CSP), X-XSS-Protection e X-Content-Type-Options. |
05 | Rilevamento WAF / Filtri | Testa 12 trasformazioni di bypass (Unicode, Hex, Doppia codifica, casi misti). |
06 | Analisi dei Sink JavaScript | Scansiona script esterni e blocchi inline alla ricerca di API non sicure. |
07 | Audit di Sicurezza dei Cookie | Controlla i flag dei token di sessione (HttpOnly, Secure, SameSite) per l'esfiltrazione assistita da XSS. |
08 | Analizzatore di Vettori XSS Memorizzati | Rileva punti di ingresso per l'archiviazione persistente (form, textarea, campi commento). |
09 | Fuzzer XSS Avanzato | Oltre 45 vettori categorizzati che testano codifica, gestori di protocollo (javascript:, data:) e tag annidati. |
10 | Analizzatore HTML e Punti di Iniezione | Analizza meta tag, iframe sandboxed, attributi di eventi e sanitizzatori (DOMPurify, Bleach). |
| Capacità | XSStrike Legacy | Scanner Generici | ⚡ XXStrike v2.0 |
|---|---|---|---|
| Supporto Termux / Linux Mobile | ⚠️ Instabile | ❌ No | ✅ Nativo (100% Ottimizzato) |
| DOM Sink Tracker Integrato | Parziale | ❌ No | ✅ Source-to-Sink Completo |
| Punteggio di Sicurezza Cookie Flag e CSP | ❌ No | Parziale | ✅ Completo (da A+ a F) |
| CLI Interattiva + Scansione Full Auto | ❌ Solo CLI | ❌ Solo CLI | ✅ Doppia (Menu + Batch 99) |
| Auto-Reporter HTML / JSON | ❌ No | Parziale | ✅ Esportatore Integrato |
| Sviluppo Attivo | Fermo | Variabile | ✅ Attivo (Rilascio 2025) |
# Aggiorna gli elenchi dei repository
pkg update && pkg upgrade -y

# Installa le dipendenze
pkg install python git -y

# Clona il repository
git clone https://github.com/anonmoty/XXStrike.git

# Naviga nella directory del progetto
cd XXStrike

# Installa i pacchetti Python richiesti
pip install -r requirements.txt

# Avvia XXStrike
python XSStrike.py