Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-48849-Roundcube-Webmail-Stored-XSS — CVE-2026-48849 — XSS memorizzato, iniezione HTML e CSS in Roundcube Webmail (1.6.x/1.7.x) tramite il campo oggetto delle bozze non sanificato. Si esegue automaticamente al login. CVSS 4.4. Scoperta da Anand Jogawade. | Kitploit
Strumenti/GitHubGitHub/anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPaper e RicercaApprendimento e Formazione
GitHubanandjogawade/cve-2026-48849-roundcube-webmail-stored-xss

CVE-2026-48849-Roundcube-Webmail-Stored-XSS

CVE-2026-48849 — XSS memorizzato, iniezione HTML e CSS in Roundcube Webmail (1.6.x/1.7.x) tramite il campo oggetto delle bozze non sanificato. Si esegue automaticamente al login. CVSS 4.4. Scoperta da Anand Jogawade.

Vedi RepositorySito web
1423 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    353
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    288

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

🔓 CVE-2026-48849

XSS memorizzato, HTML Injection e CSS Injection in Roundcube Webmail

CVE CVSS CWE Roundcube Fixed

Un campo oggetto non sanificato nel ripristino di bozze/sessioni consente XSS memorizzato, HTML injection e CSS injection — con esecuzione automatica al login senza interazione dell'utente.

Scoperto e segnalato da Anand Jogawade (zazy)


📖 Indice

  • Riepilogo della vulnerabilità
  • Flusso dell'attacco
  • Impatto
  • Versioni interessate
  • Passaggi di riproduzione
  • Payload
  • Proof of Concept
  • Dimostrazione video
  • Cronologia della divulgazione
  • Mitigazione
  • Riferimenti
  • Disclaimer

🔍 Riepilogo della vulnerabilità

CampoDettagli
CVE IDCVE-2026-48849
TipoXSS memorizzato / HTML Injection / CSS Injection
CWECWE-79 — Neutralizzazione impropria dell'input durante la generazione di pagine web
CVSS v3.14.4 / Medio — AV:N/AC:H/PR:L/UI:R/S:C/C:L/I:L/A:N
ProdottoRoundcube Webmail
Interessate1.6.x precedenti alla 1.6.16, 1.7.x precedenti alla 1.7.1
Corrette in1.6.16, 1.7.1
ScopritoreAnand Jogawade (zazy)
GHSAGHSA-2m7q-4j9m-89vh

⚡ Flusso dell'attacco

                            ATTACKER                                        VICTIM
                           ─────────                                       ────────

  ┌─────────────────────────────────────┐
  │  1. Compose email with XSS payload  │
  │     in the Subject field            │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  2. Trigger background action       │
  │     (attach image, auto-save)       │
  │     → draft saved server-side       │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  3. Invalidate session              │      ┌──────────────────────────────┐
  │     (delete/modify session cookie)  │      │  4. Victim sees "session     │
  └──────────────┬──────────────────────┘      │     expired" → logs back in  │
                 │                              └──────────────┬───────────────┘
                 │                                             │
                 │                                             ▼
                 │                              ┌──────────────────────────────┐
                 │                              │  5. Session restore triggers │
                 └─────────────────────────────▶│     draft recovery           │
                                                │     → XSS EXECUTES          │
                                                │     → HTML/CSS injected     │
                                                └──────────────────────────────┘

                                                  ⚠️  NO USER INTERACTION
                                                     REQUIRED AFTER LOGIN

💥 Impatto

Una sfruttamento riuscito consente:

  • Esecuzione arbitraria di JavaScript nella sessione del browser di un utente autenticato
  • Iniezione di contenuto HTML — moduli di phishing, pagine di login false, overlay
  • Manipolazione dell'interfaccia basata su CSS — deturpazione visiva, occultamento di elementi legittimi dell'interfaccia
  • Manipolazione del DOM — modifica del contenuto della pagina in tempo reale
  • Reindirizzamento verso siti web controllati dall'attaccante
  • Furto del token di sessione tramite esfiltrazione di document.cookie
  • Persistenza del payload — memorizzato nei dati di bozza/sessione fino alla rimozione esplicita

Fattore chiave di gravità: Il payload viene eseguito automaticamente durante il ripristino della sessione dopo il login — nessun clic, nessun link, nessuna interazione aggiuntiva dell'utente richiesta.


📋 Versioni interessate

Intervallo di versioniStato
1.6.0 — 1.6.15❌ Vulnerabile
1.6.16✅ Corretta
1.7.0❌ Vulnerabile
1.7.1✅ Corretta
1.5.x e precedenti⚠️ Vulnerabile (testata sulla 1.5.9)

🔬 Passaggi di riproduzione

  1. Accedi a Roundcube Webmail
  2. Clicca su Componi per aprire una nuova email
  3. Inserisci il payload (sotto) nel campo Oggetto
  4. Attiva un'azione in background (ad es., allega un'immagine) e cattura la richiesta in Burp Repeater
  5. Invia la richiesta originale e renderizza la risposta — mostrerà l'immagine
  6. Invalida la sessione modificando o eliminando il cookie roundcube_sessauth in Repeater, poi invia e renderizza — mostrerà la pagina di login
  7. Conferma la scadenza della sessione inviando la stessa richiesta con i cookie originali (validi) — la risposta mostra ancora la pagina di login (200 OK)
  8. Controlla l'angolo in basso a destra: appare il messaggio "La tua sessione non è valida o è scaduta"
  9. Ricarica la pagina — reindirizza al login
  10. Accedi di nuovo con le stesse credenziali
  11. ✅ L'XSS si attiva automaticamente al ripristino della sessione + iniezione CSS + iniezione HTML visibile

🧪 Payload

'"><script>alert("XSS")</script> <h1>HTML</h1><h2>Injection</h2> <b/style=position:fixed;top:0;left:0;font-size:200px>CSS Injection<!--

Dettaglio del payload:

ComponenteScopo
'">Esce dal contesto dell'attributo (apice singolo, apice doppio, tag di chiusura)
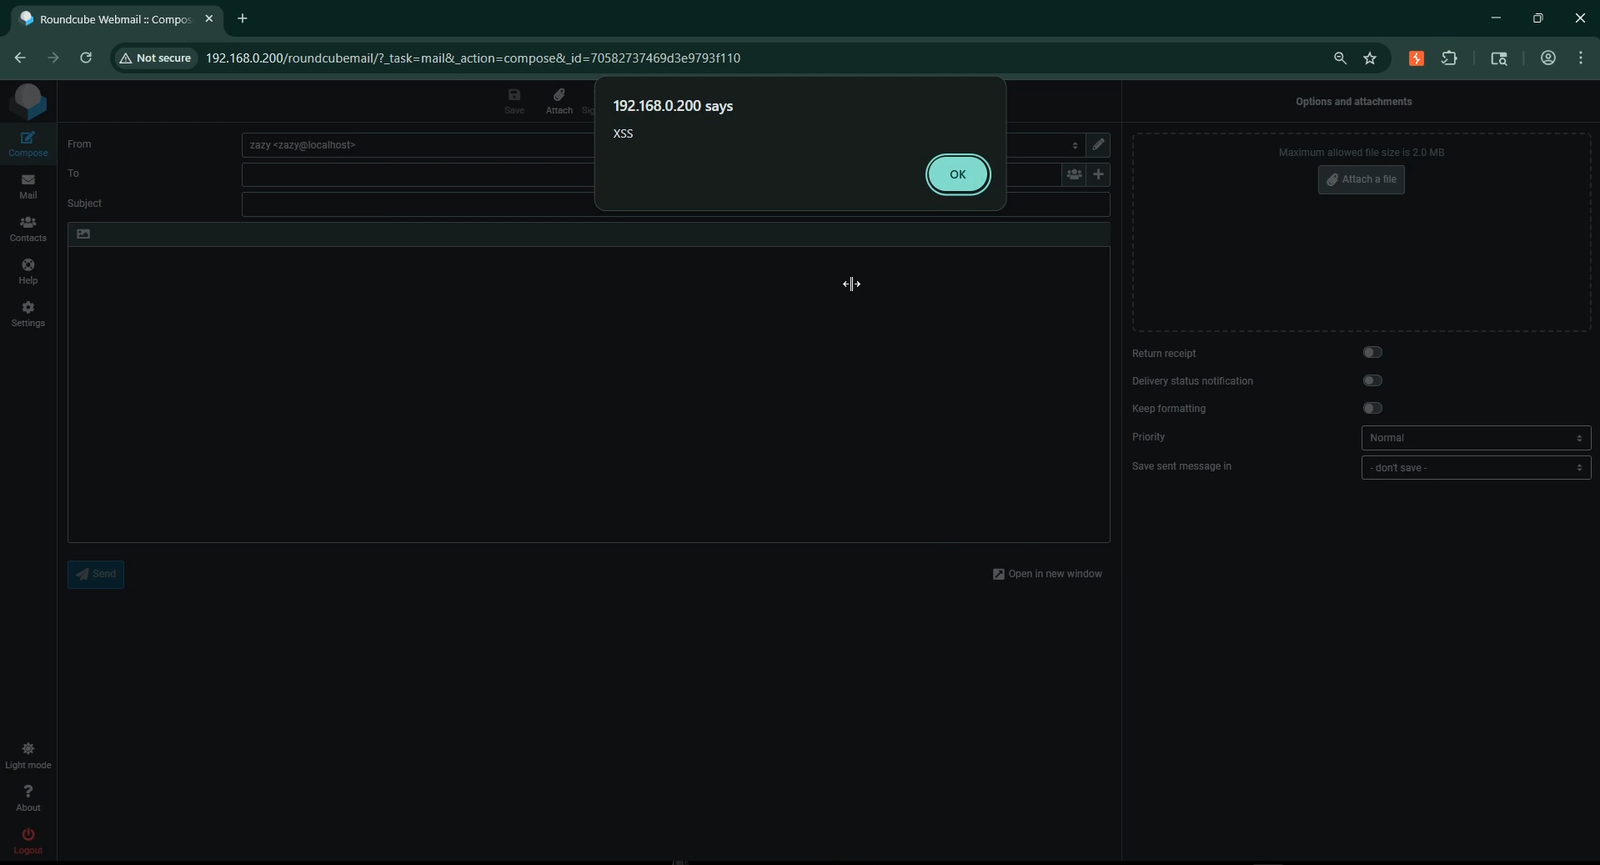
<script>alert("XSS")</script>Esecuzione JavaScript — XSS memorizzato
<h1>HTML</h1><h2>Injection</h2>Iniezione HTML — rendering HTML arbitrario
<b/style=position:fixed;top:0;left:0;font-size:200px>Iniezione CSS — overlay fisso che copre la pagina
<!--Commento HTML per sopprimere il rendering del contenuto rimanente della pagina

📸 Proof of Concept

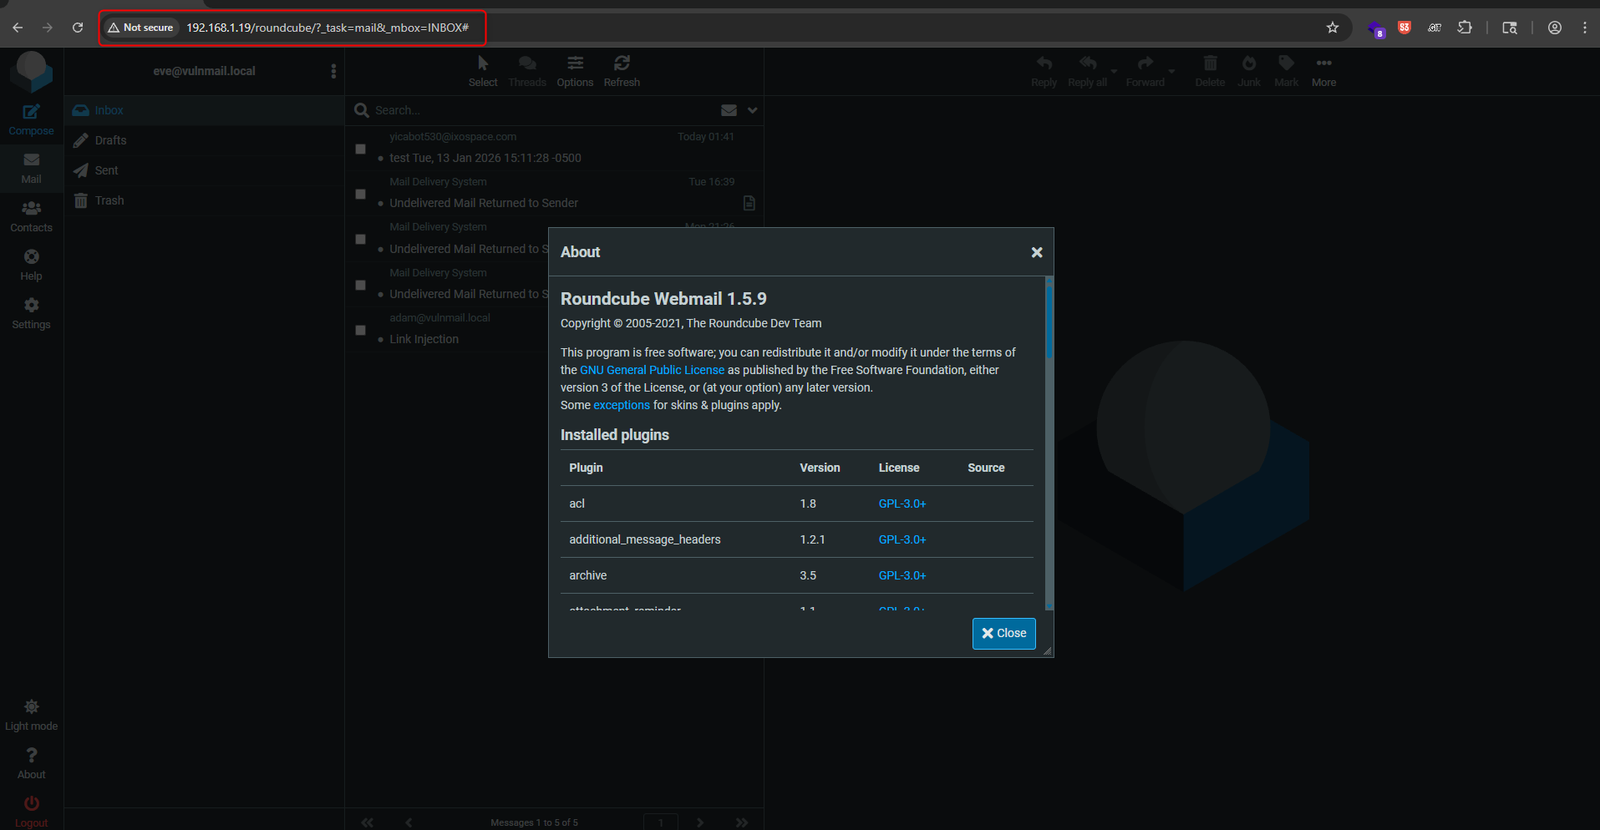
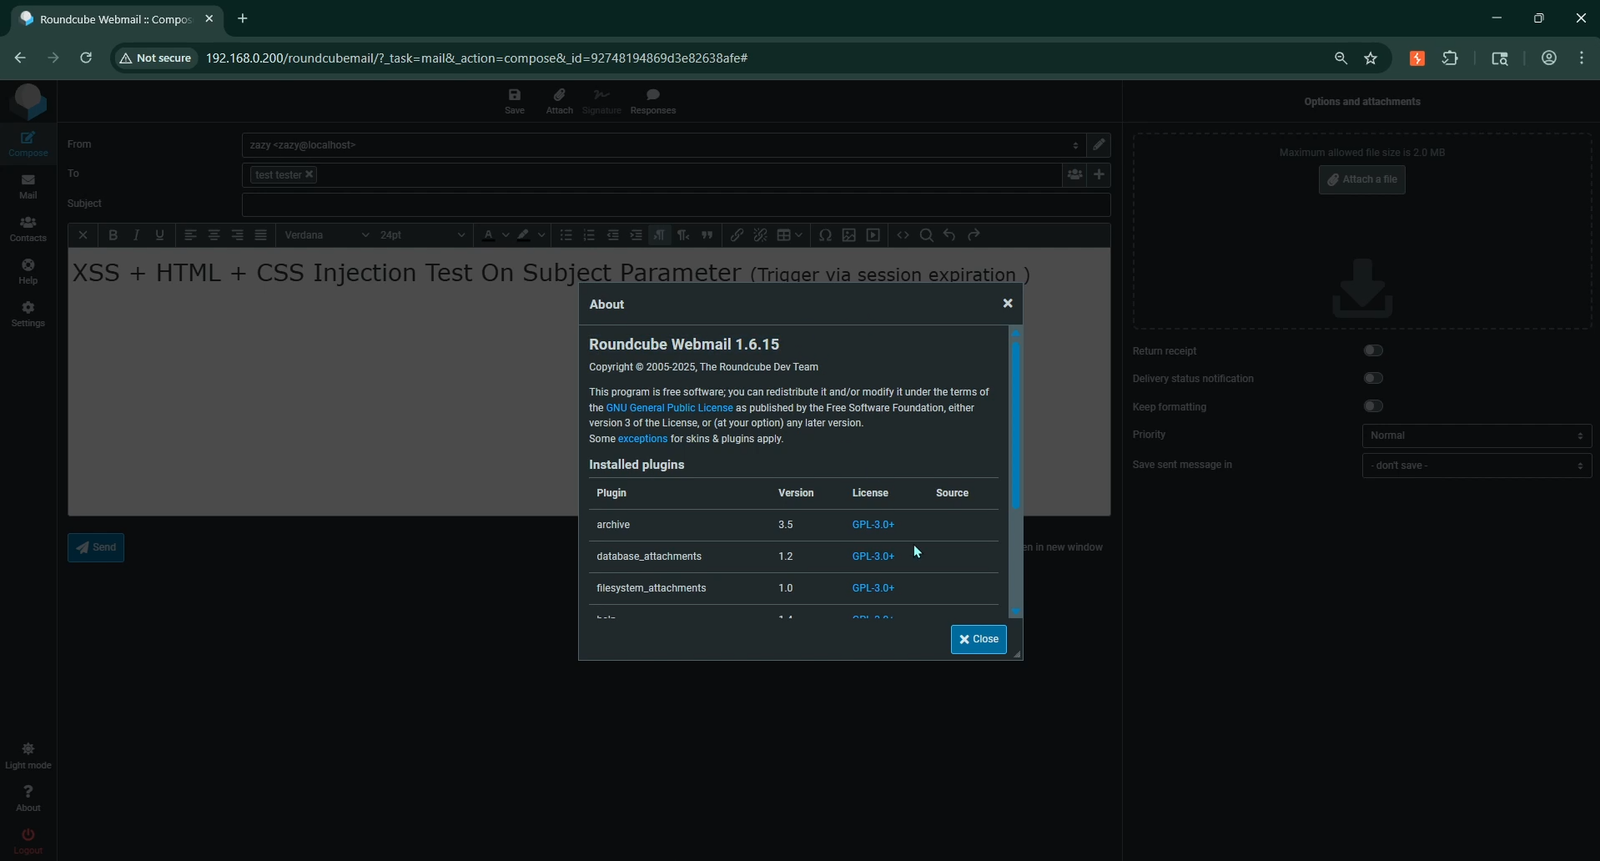
Testato su Roundcube 1.5.9

POC-0

Testato su Roundcube 1.6.15

POC-1

XSS memorizzato — Esecuzione dell'alert JavaScript

POC-2

Iniezione HTML + CSS — Overlay dell'interfaccia

Scarica lo strumento