
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-34474 — Clario fino al 2024-04-11 per Windows Desktop ha autorizzazioni deboli per %PROGRAMDATA%\Clario e tenta di caricare DLL da lì come SYSTEM. | Kitploit
Strumenti/GitHubGitHub/alaatk/cve-2024-34474
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitConfigurazione Errata
GitHubalaatk/cve-2024-34474

CVE-2024-34474

Clario fino al 2024-04-11 per Windows Desktop ha autorizzazioni deboli per %PROGRAMDATA%\Clario e tenta di caricare DLL da lì come SYSTEM.

Vedi Repository
1125 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-34474

Clario fino al 2024-04-11 per Windows Desktop presenta permessi deboli per %PROGRAMDATA%\Clario e tenta di caricare DLL da tale percorso come SYSTEM.

Descrizione:

L'applicazione desktop Clario per Windows tenta di caricare librerie DLL inesistenti da C:\ProgramData\Clario\ e C:\ProgramData\Clario\Engines\ quando un utente esegue una scansione antivirus. I file DLL non esistono e questo processo viene invocato con privilegi SYSTEM anche se eseguito da un utente non amministratore. Per impostazione predefinita, sui sistemi Windows, qualsiasi utente autenticato può creare file/cartelle sotto il percorso c:\ProgramData\Clario. Un utente con privilegi limitati può creare i file DLL sotto C:\ProgramData\Clario\ e C:\ProgramData\Clario\Engines\ per eseguire codice arbitrario di propria scelta, con conseguente elevazione dei privilegi ai diritti SYSTEM.

Versioni interessate

Versioni di Clario fino al 2024-04-11

Servizi interessati

Cartelle non sicure: C:\ProgramData\Clario\ & C:\ProgramData\Clario\Engines\

Servizio: ClarioService.exe
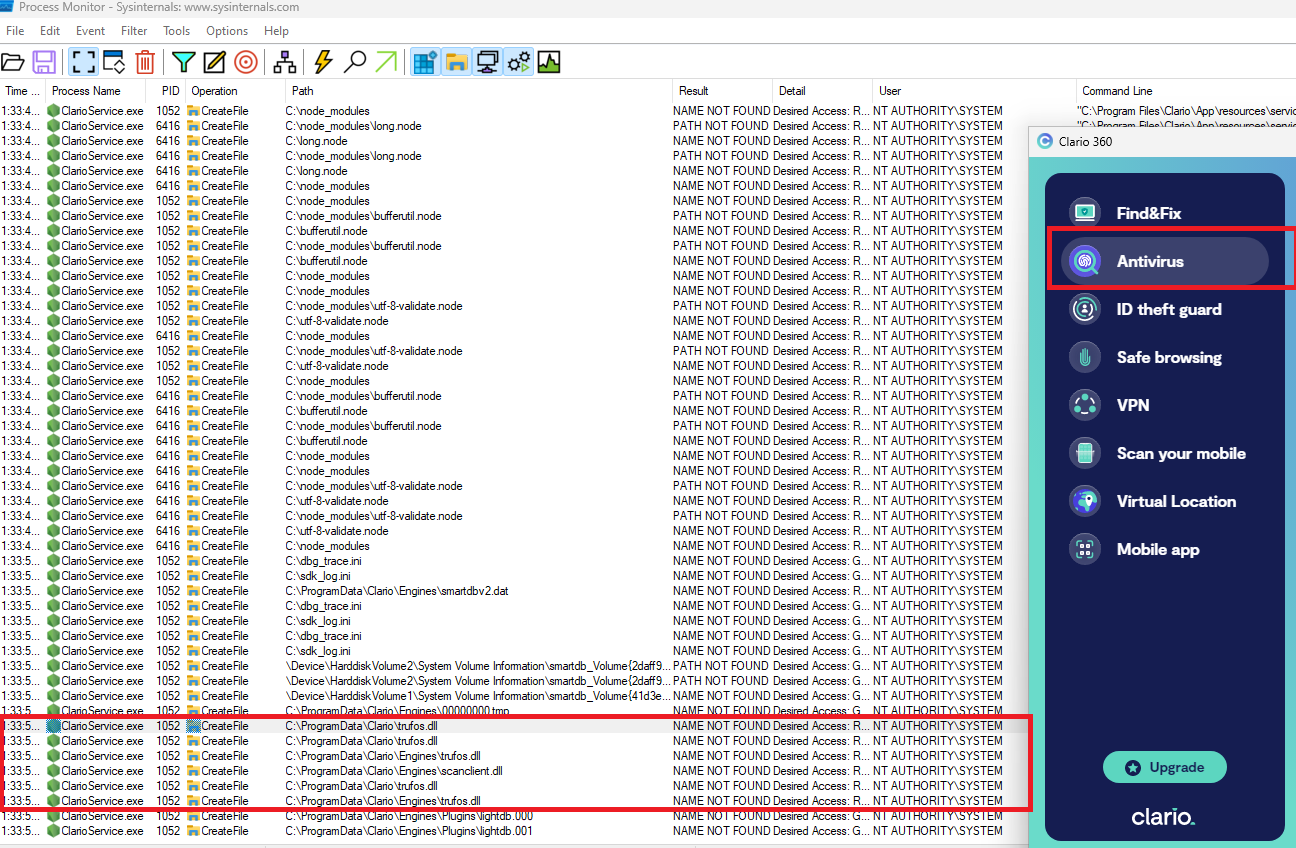
DLL caricata da una directory scrivibile da tutti

Alt text

Scoperta da:

Alaa Kachouh.

Scarica lo strumento