
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2017-10952 — Dimostra un exploit di esecuzione locale di codice per Foxit PDF Reader tramite PDF basati su XFA, con riproduzione dell'attacco passo-passo ed estensione a CVE correlati. | Kitploit
Strumenti/GitHubGitHub/afbase/cve-2017-10952
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebApprendimento e FormazioneBinary Exploitation
GitHubafbase/cve-2017-10952

CVE-2017-10952

Dimostra un exploit di esecuzione locale di codice per Foxit PDF Reader tramite PDF basati su XFA, con riproduzione dell'attacco passo-passo ed estensione a CVE correlati.

Vedi Repository
12146 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2017-10952

Questo è un esempio di alto livello di un attacco di esecuzione di codice locale su Foxit PDF Reader. I dettagli di questo attacco possono essere trovati qui [1]. Ho copiato e incollato la descrizione testuale di questa vulnerabilità collegata in [1] qui per preservare la descrizione nel tempo - la descrizione è stata scritta dall'autore Root su vulners.com.

Installare Foxit

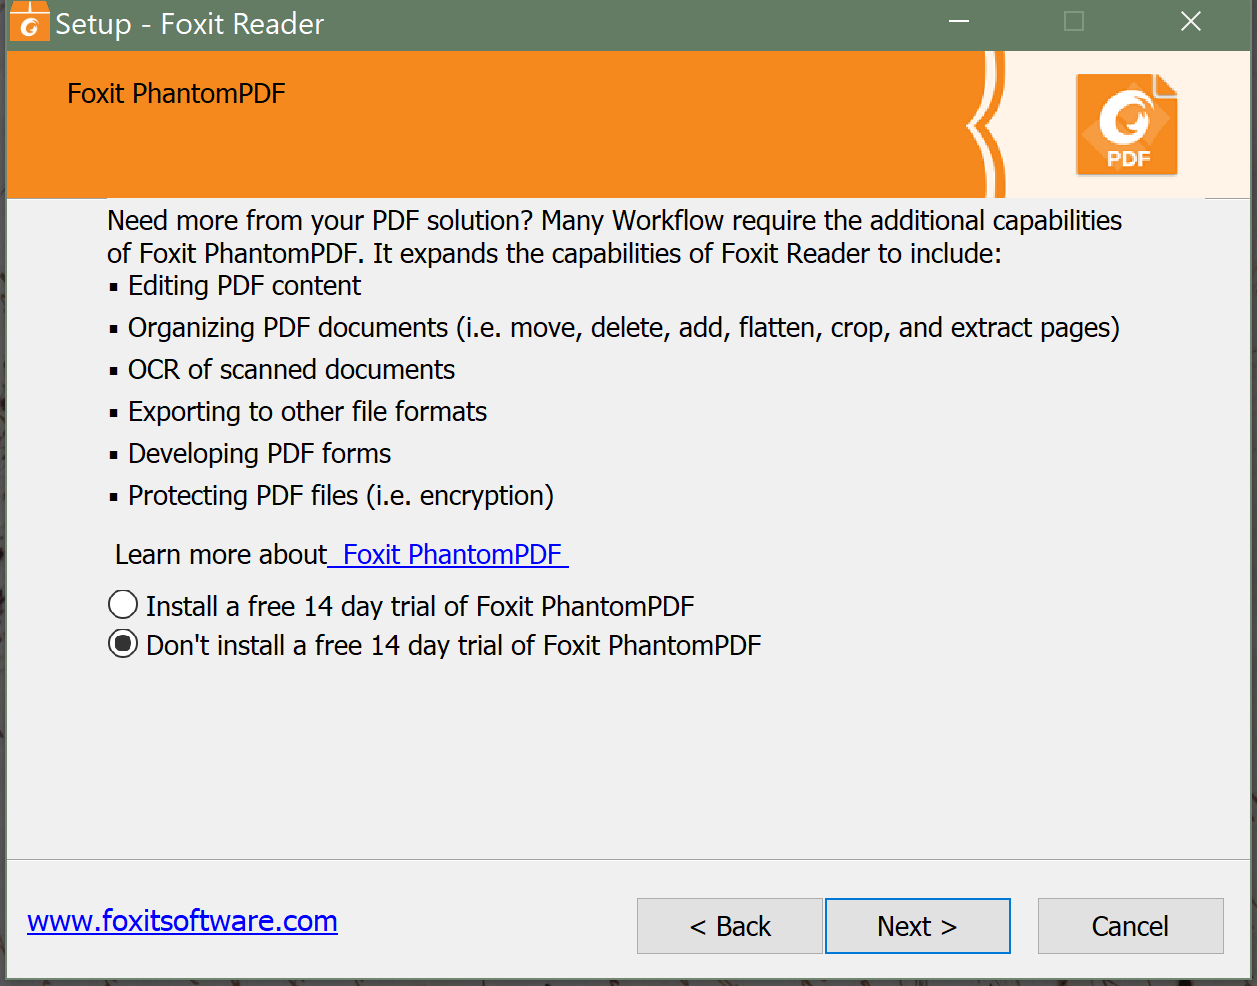
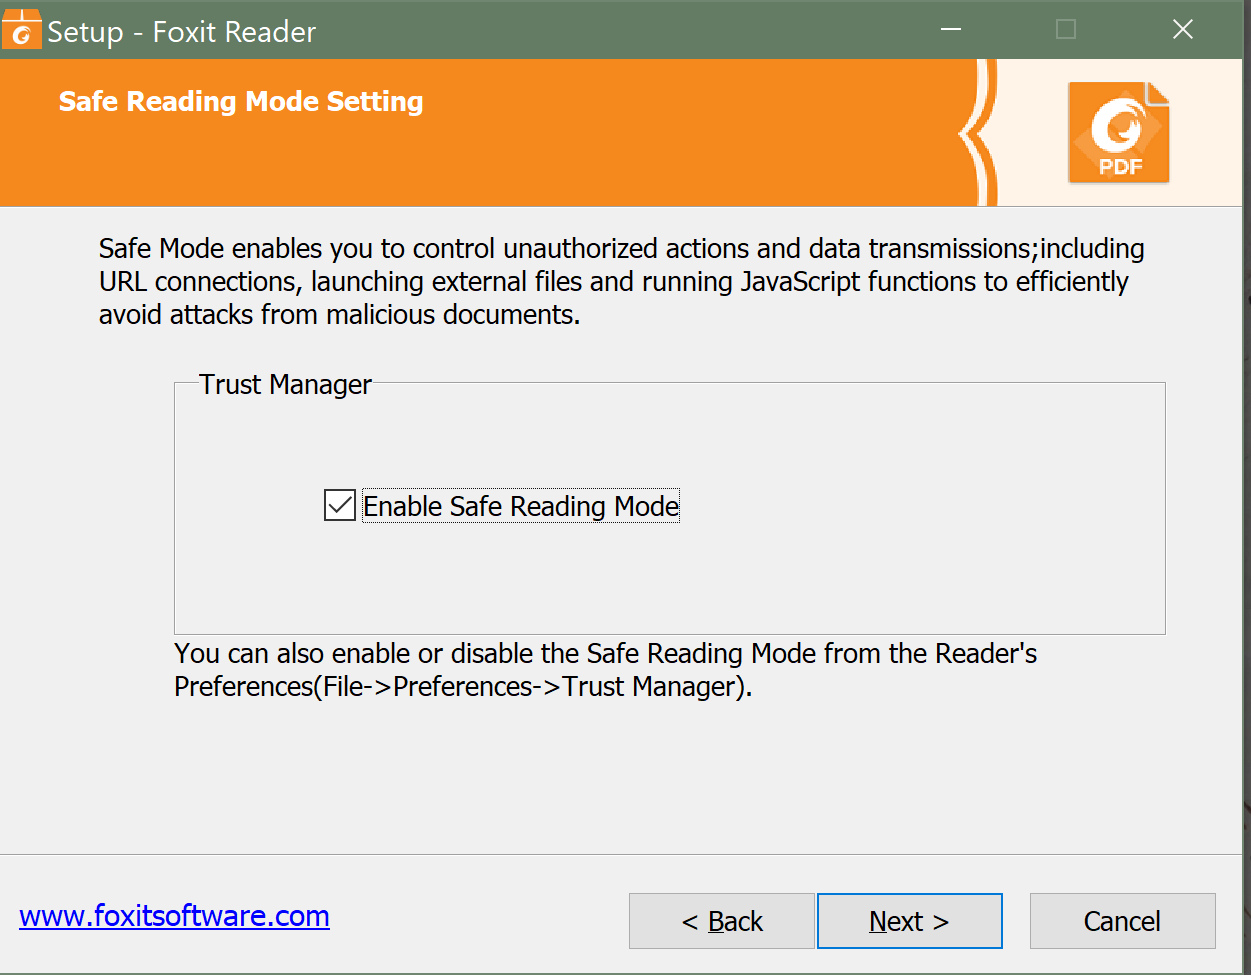
Installare Foxit_Reader_v8.3.0.14878.exe. Seguire il processo di installazione. Poiché questa è solo una dimostrazione di alto livello di come sfruttare questa versione di Foxit PDF Reader, non è necessario modificare le impostazioni del browser o delle applicazioni predefinite di Windows per aprire file PDF; di seguito sono riportate alcune schermate di installazione per aiutare a identificare le impostazioni di installazione:

Dimostrazione dell'Attacco

  1. Dopo l'installazione di Foxit Reader, apri l'applicazione.
  2. Apri Esplora file in questa directory con "document.pdf" e "document2.pdf".
  3. Trascina "document.pdf" su Foxit Reader. Dovrebbe apparire un prompt di stampa. Chiudi il prompt di stampa e chiudi il documento in Foxit.
  4. Successivamente, trascina "document2.pdf" su Foxit Reader. Questo dovrebbe avviare l'applicazione calc.exe.

Cosa sta succedendo?

In entrambi i casi degli attacchi, sfruttano la formattazione XFA per i PDF; un esempio di ciò è mostrato da corkami qui. Una spiegazione più approfondita di questo exploit si trova nel link sopra sotto "[+] Fixed: Safe-Reading mode bypass".

[1] - https://vulners.com/seebug/SSV:96369 [2] - https://github.com/corkami/pics [3] - https://raw.githubusercontent.com/corkami/pocs/master/pdf/formevent_js.pdf

CVE-2017-10951

Clicca qui per vedere come estendiamo l'exploit di CVE-2017-10952 in CVE-2017-10951.

Scarica lo strumento