Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-19607 — Documenta CVE-2026-19607, una vulnerabilità di autenticazione impropria in Keycloak che consente il takeover dello username tramite la registrazione di un identity broker di terze parti, con i passaggi di sfruttamento proof-of-concept. | Kitploit
Strumenti/GitHubGitHub/7ragnarok7/cve-2026-19607
Gestione IdentitàAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebAutenticazioneRisorse Curate
GitHub
Condividi
7ragnarok7/cve-2026-19607

CVE-2026-19607

Documenta CVE-2026-19607, una vulnerabilità di autenticazione impropria in Keycloak che consente il takeover dello username tramite la registrazione di un identity broker di terze parti, con i passaggi di sfruttamento proof-of-concept.

Vedi RepositorySito web
311 mese faNon ancora revisionato

CVE-2026-19607

Questo repository documenta i dettagli della vulnerabilità e un exploit per CVE-2026-19607, scoperta e segnalata in modo responsabile da Anurag Mondal (7Ragnarok7) l'8 agosto 2026.

Metriche

  • CWE-287: Autenticazione impropria
  • CVSS: 5.3 (Medio)

Descrizione:

È stata scoperta una falla in Keycloak (versioni <= 26.7.14, 26.4.16 e 26.6.7) in cui un attaccante può registrarsi utilizzando un indirizzo email che corrisponde al nome utente di qualsiasi utente esistente quando proviene da un broker di login di terze parti / IDP.
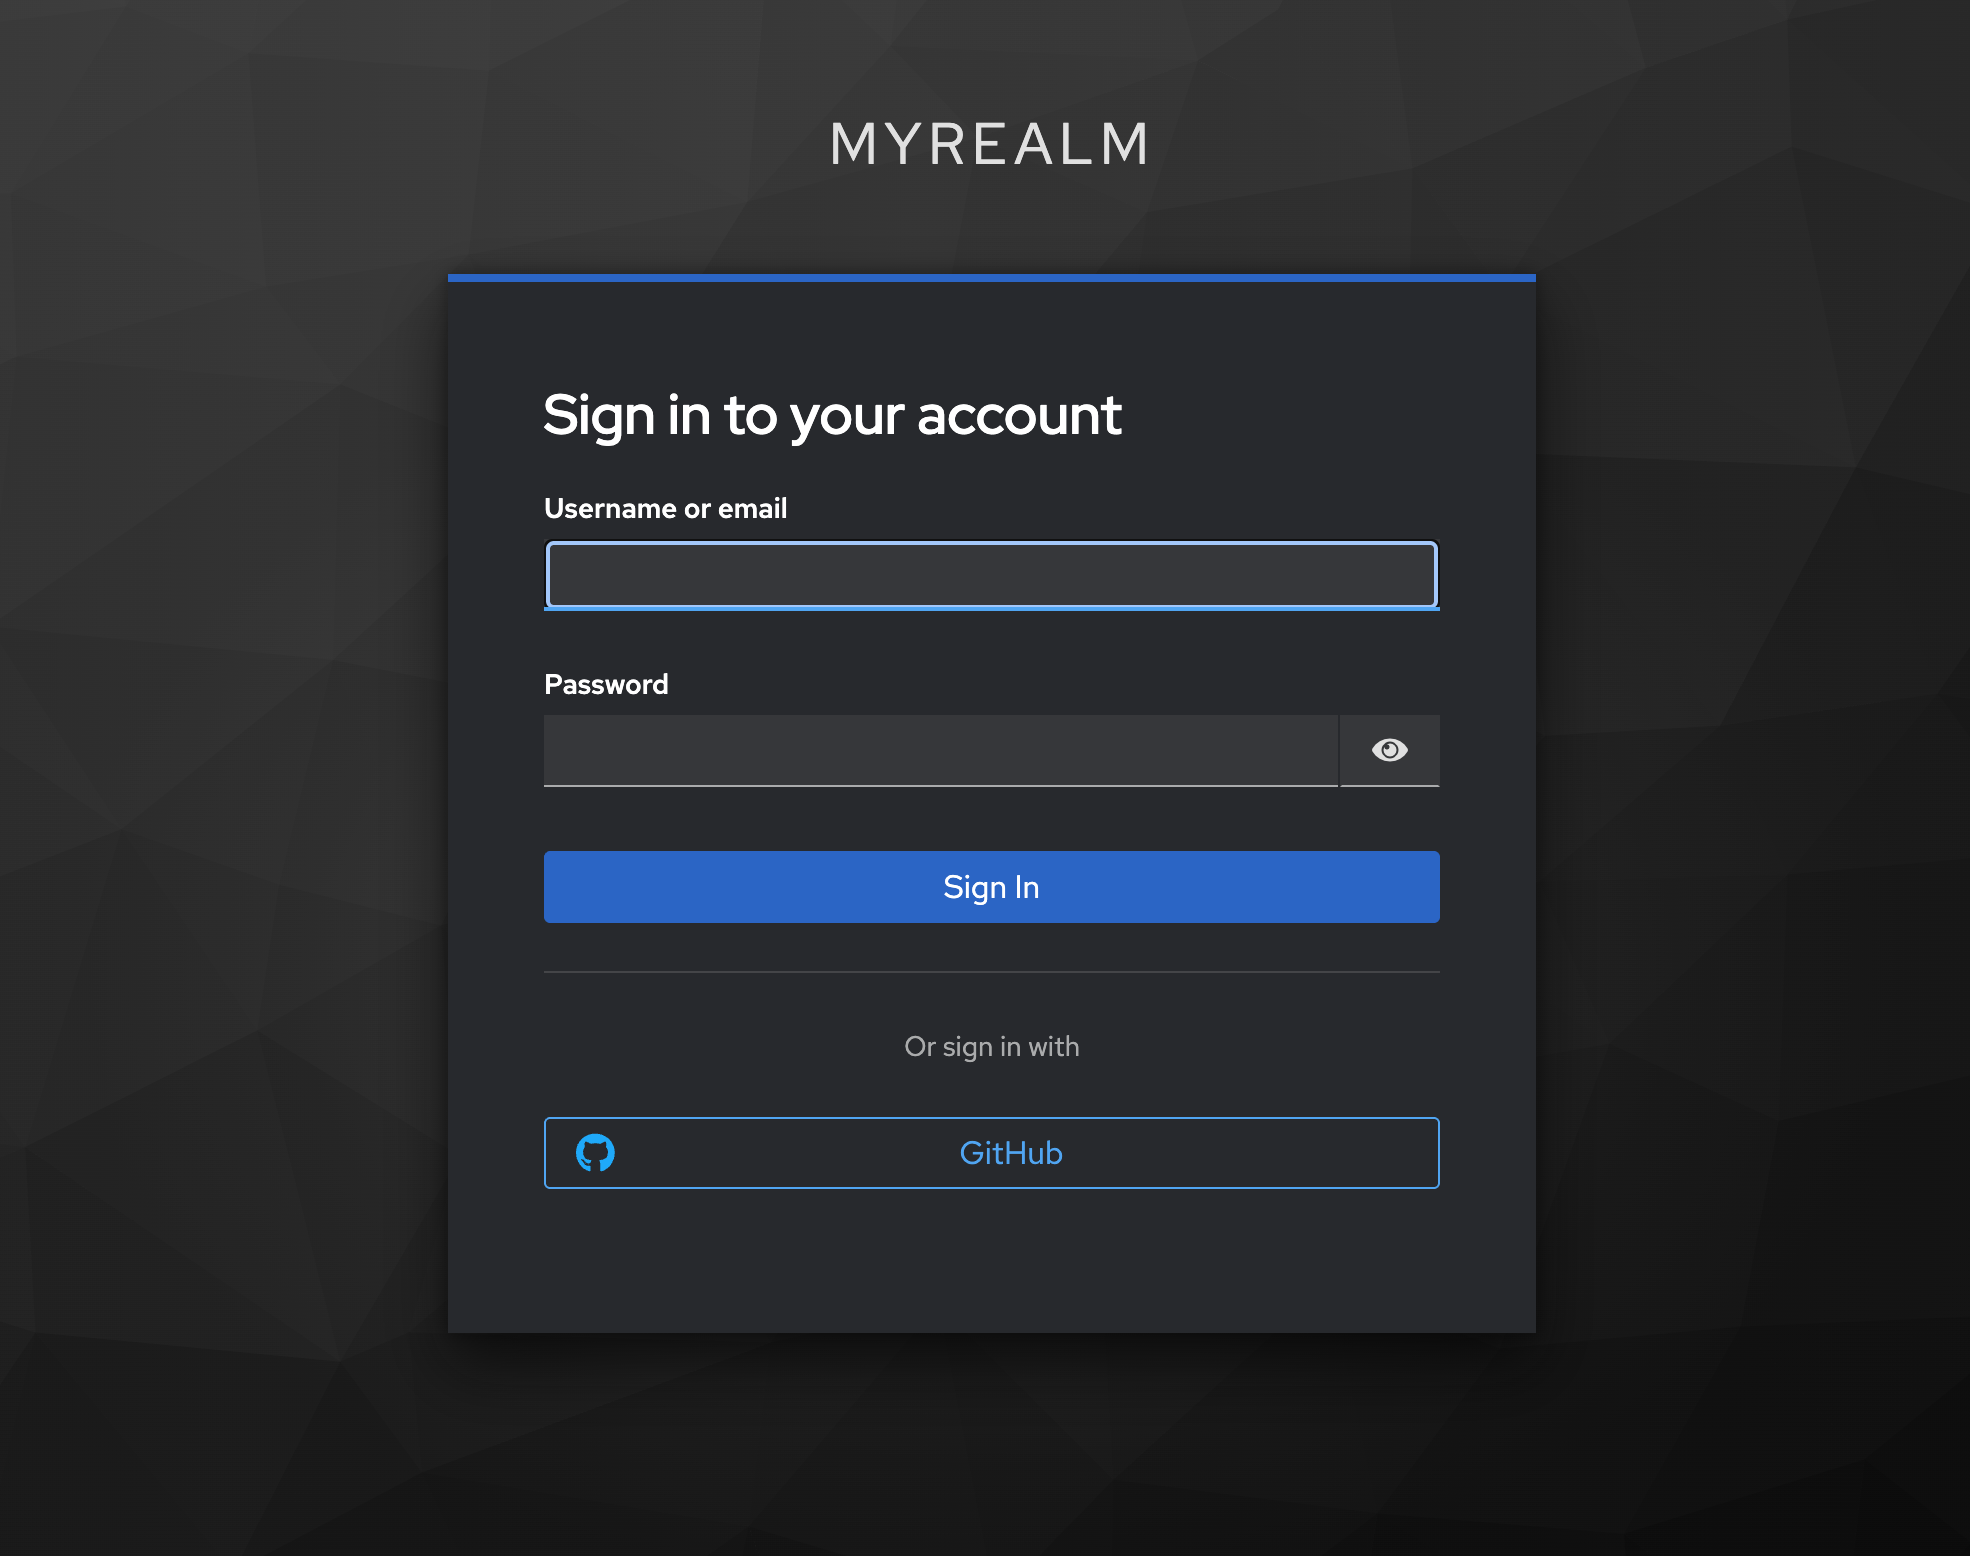
login

Impatto:

Il comportamento sopra descritto consentirà all'attaccante di impossessarsi del nome utente di un account vittima se il nome utente è impostato come indirizzo email, e di bloccare l'accesso all'account dell'utente associato. Tutti i tentativi di autenticazione che utilizzano il nome utente della vittima falliranno.
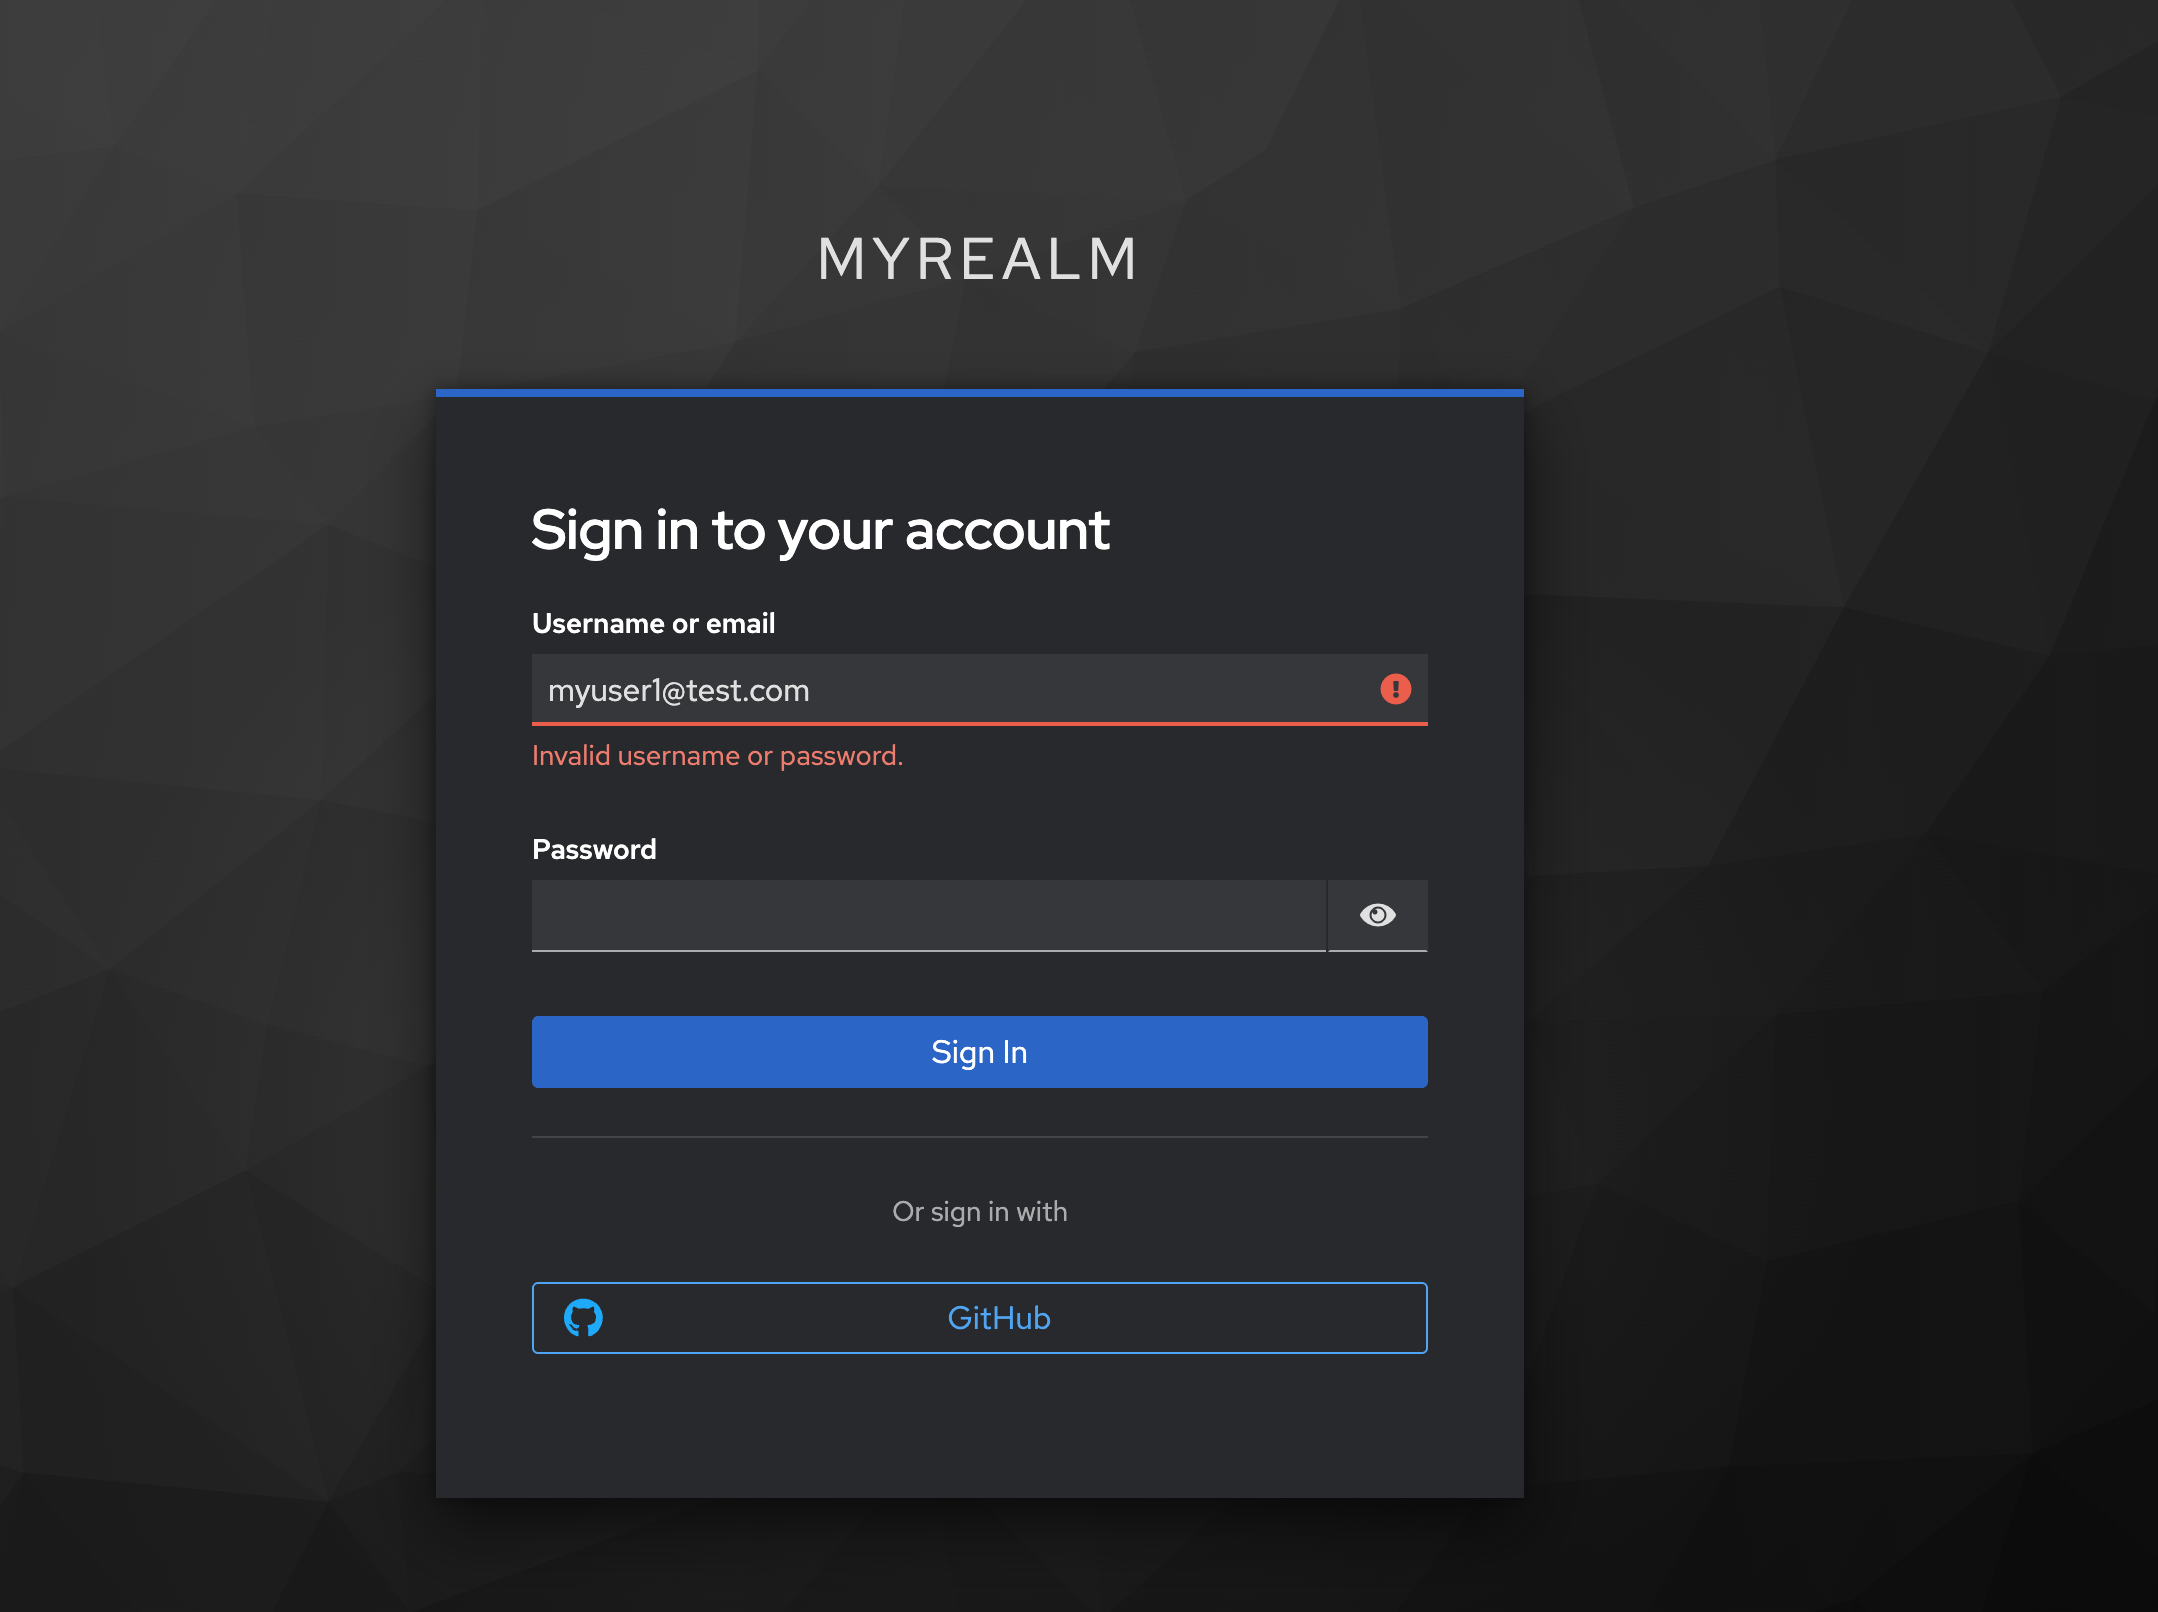
forgot password

Advisory

  • L'advisory ufficiale del manutentore del progetto è disponibile all'indirizzo https://github.com/advisories/GHSA-h87q-rx56-87wm.

Proof of Concept / Exploit:

Di seguito è riportato un video proof of concept che illustra i dettagli della vulnerabilità insieme ai passaggi di sfruttamento:


Link importanti:

  • https://7Ragnarok7.github.io/CVE-2026-19607/
  • https://www.keycloak.org/2026/09/keycloak-2674-released
  • https://access.redhat.com/security/cve/cve-2026-19607
  • https://github.com/keycloak/keycloak/issues/52837
  • https://github.com/advisories/GHSA-h87q-rx56-87wm
  • https://bugzilla.redhat.com/show_bug.cgi?id=2514529
  • https://www.cve.org/CVERecord?id=CVE-2026-19607
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






