
 7ragnarok7/cve-2021-3754
Dettagli della vulnerabilità ed exploit per CVE-2021-3754

Questo repository documenta i dettagli della vulnerabilità e l'exploit per CVE-2021-3754, scoperta e segnalata da Anurag Mondal (7Ragnarok7) il 21 agosto 2021
È stata rilevata una falla in Apache Keycloak e Redhat SSO in cui un attaccante è in grado di registrarsi con un nome utente identico all'ID email di qualsiasi utente esistente.
Ciò è causato dal fatto che i nomi utente vengono valutati prima delle email.
Keycloak consente l'uso dell'email come nome utente e non verifica che esista già un account con questa email.
Il comportamento sopra descritto causerà problemi nel ricevere l'email di recupero password se l'utente dimentica la password, bloccando temporaneamente gli utenti fuori dai propri account.
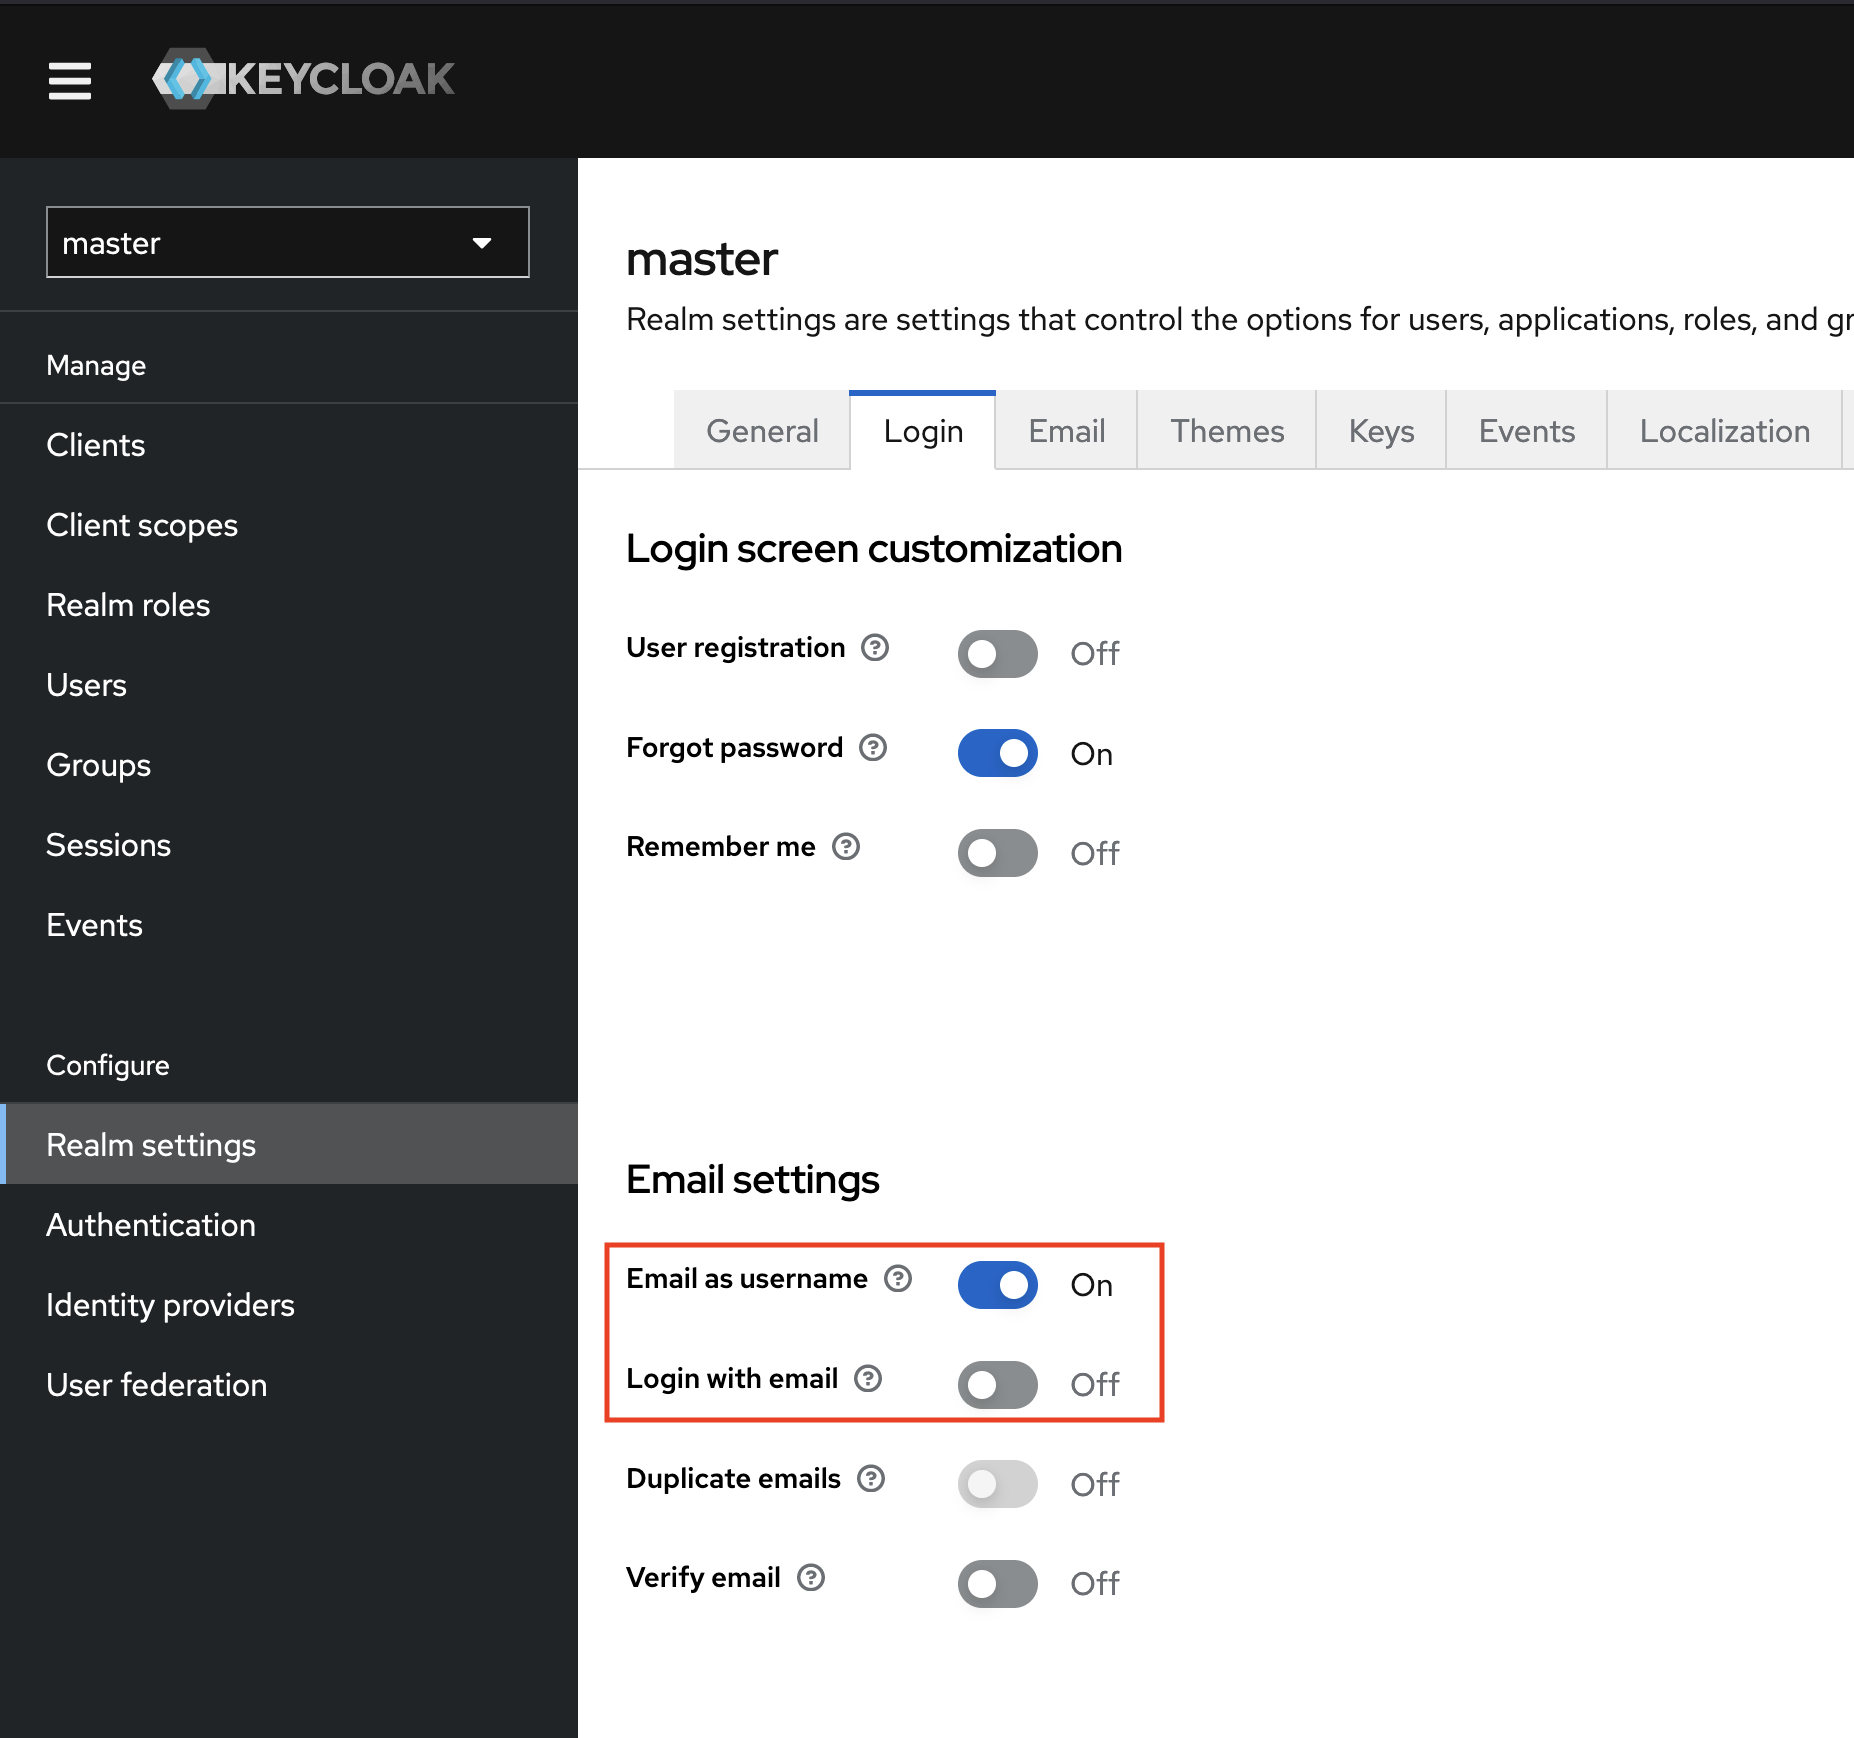
La soluzione alternativa consiste nell'abilitare il flag "Email as username" o disabilitare "Login with email" nelle impostazioni di login.
Riferimento
Di seguito è riportato un video proof of concept che ho inizialmente segnalato a Redhat, il quale dimostra la vulnerabilità completa insieme ai passaggi di sfruttamento:
